

Python集合增强赋值运算符 |= 和 &= 的使用技巧

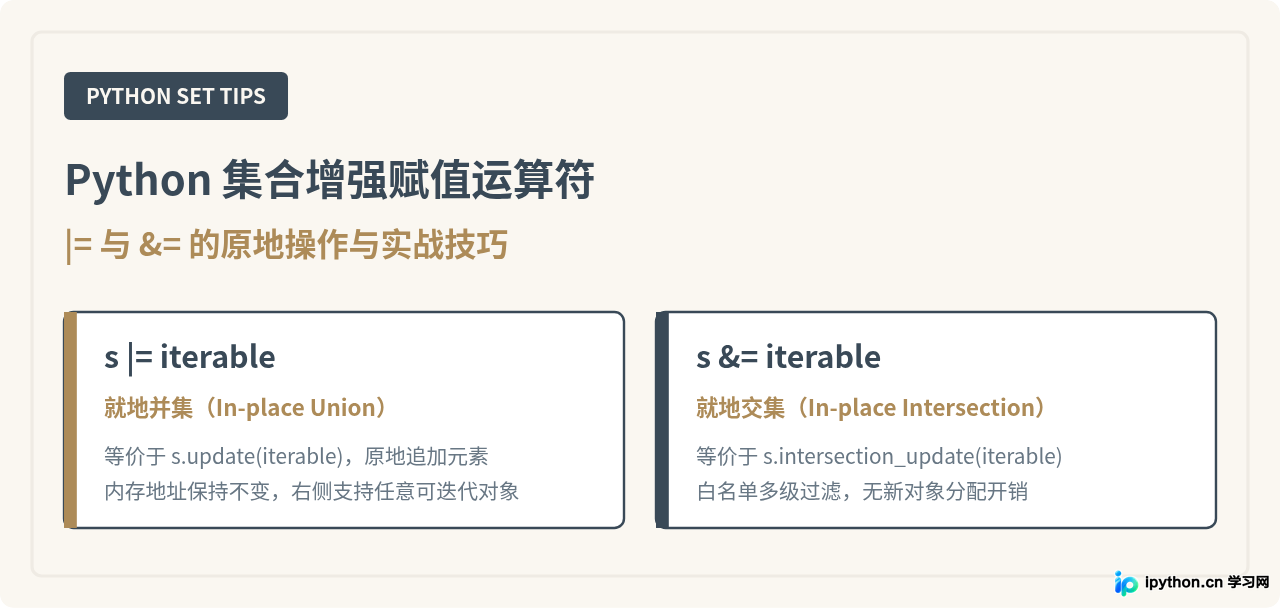
在Python日常数据处理与算法实现中,集合的并集与交集是最高频的基础操作。使用增强赋值运算符 |=(就地并集)和 &=(就地交集)不仅能让代码表达更加精炼,更能通过底层原地修改特性规避频繁创建新对象的内存损耗,并凭借对非集合可迭代对象的兼容能力显著提升执行效率。
一、原地修改机制:|= 与 普通运算的本质差异
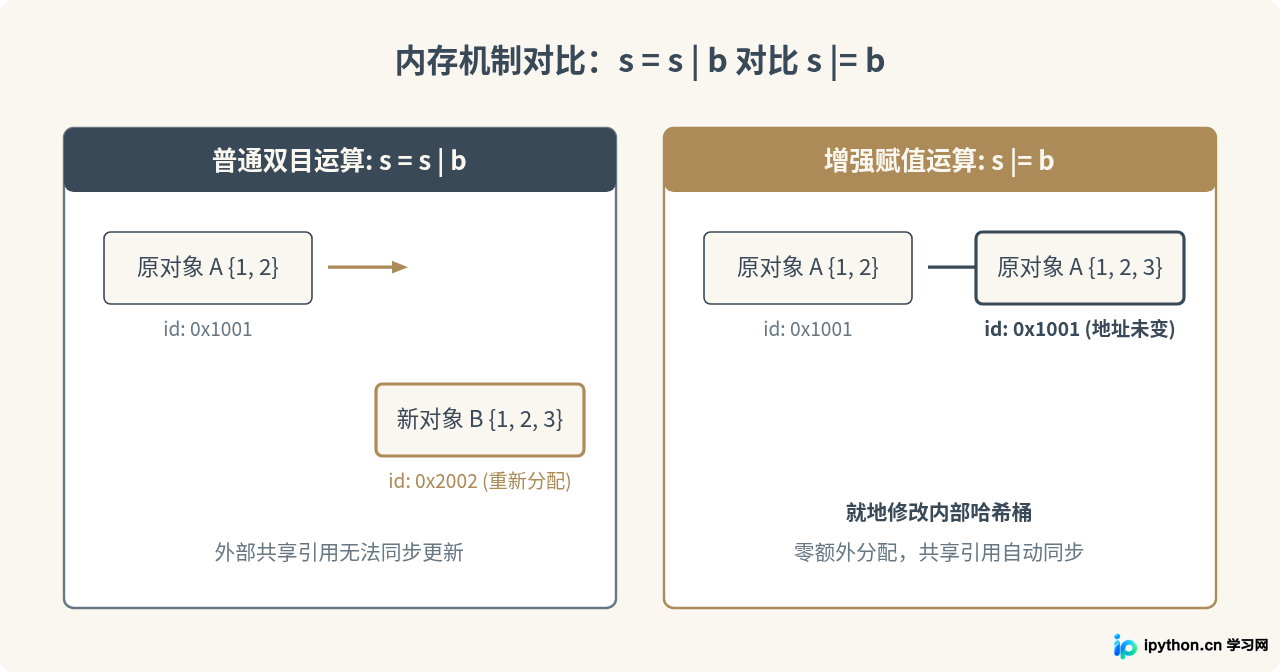
很多初学者容易将 s |= other 简单视作 s = s | other 的简写语法糖。实际上,两者在底层实现与内存模型上存在关键区别:
- 普通运算符(| 与 &):对应特殊方法
__or__和__and__。它会开辟一块崭新的内存区域并返回一个全新的集合对象,左侧变量只是被重新赋值指向了这个新对象。 - 增强赋值运算符(|= 与 &=):优先调用
__ior__和__iand__特殊方法,对应集合内置的update()与intersection_update()方法。它直接修改左侧已有的集合对象,其内存地址(即id())始终保持不变。
我们可以通过一段具体的代码来直观观察这一行为:
# 示例 1:验证内存地址的变化
s1 = {1, 2, 3}
origin_id_1 = id(s1)
s1 = s1 | {3, 4}
print("普通运算符后 id 是否一致:", id(s1) == origin_id_1)  # 输出: False

s2 = {1, 2, 3}
origin_id_2 = id(s2)
s2 |= {3, 4}
print("增强赋值后 id 是否一致:", id(s2) == origin_id_2)    # 输出: True
原地修改的特性在共享引用的场景下尤为重要。当一个集合作为字典的值、对象的属性或函数的参数传递时,使用 |= 能确保所有持有该集合引用的外部结构同步获取最新数据,而无需重新绑定。
二、技巧一:巧妙利用右操作数的“任意可迭代”宽容度
在使用普通的 | 或 & 时,Python 对操作数类型有严格限制:两端必须都是集合类型。如果右侧传入列表或元组,程序会抛出 TypeError:
base_set = {10, 20}
raw_list = [20, 30, 40]

# 错误示例:普通双目运算符无法接受非集合对象
# base_set | raw_list
# 抛出: TypeError: unsupported operand type(s) for |: 'set' and 'list'
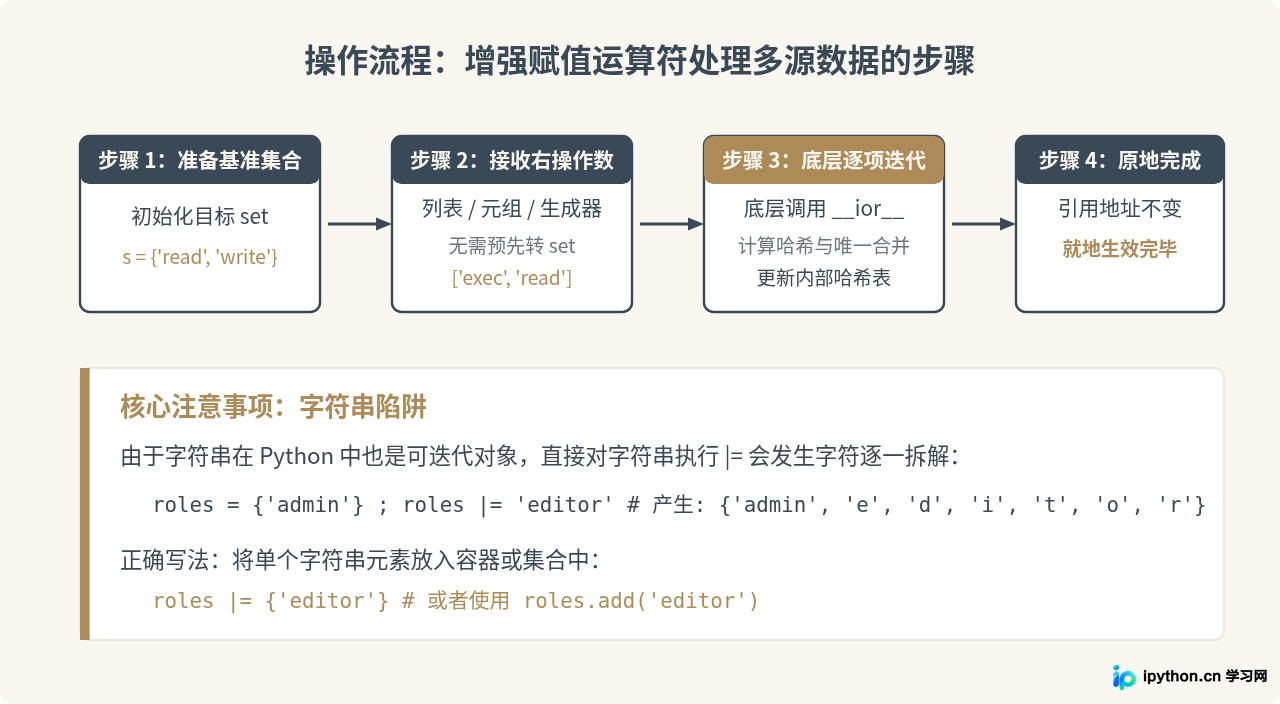
而增强赋值运算符 |= 和 &= 继承了方法 update() 和 intersection_update() 的特性,右侧可以接受任何可迭代对象(Iterable),包括列表、元组、字典键、甚至生成器:
# 技巧实现:无需提前 set(raw_list),直接合并
base_set = {10, 20}
raw_list = [20, 30, 40]

base_set |= raw_list
print("合并结果:", base_set)  # 输出: {10, 20, 30, 40}

# 也可以直接传入生成器表达式
base_set |= (x * 2 for x in [20, 25])
print("生成器合并后:", base_set)  # 输出: {10, 20, 30, 40, 50}
在海量数据清洗场景中,省略 set(raw_list) 这步转换能够节省大量临时对象构造与垃圾回收的时间。
三、技巧二:使用 &= 实现高效白名单多级过滤
&= 运算符表示就地交集,它在业务逻辑中常用于权限收缩、多维标签筛选与候选集过滤。当面对多组规则的逐步收紧时,使用 &= 能够以流水线的方式剔除非候选数据,且始终在原集合内完成削减。
# 示例 2:动态用户权限收缩与白名单校验
def get_effective_permissions(user_roles, role_policies, allowed_whitelist):
    # 1. 汇聚该用户所有角色的初始权限(使用 |=)
    effective = set()
    for role in user_roles:
        effective |= role_policies.get(role, [])

    # 2. 依据全局安全白名单进行硬性收缩(使用 &=)
    effective &= allowed_whitelist

    return effective

# 业务数据演示
policies = {
    "developer": ["code_read", "code_write", "db_drop"],
    "tester": ["code_read", "test_run"]
}
whitelist = {"code_read", "code_write", "test_run"}  # db_drop 未在白名单中

res = get_effective_permissions(["developer", "tester"], policies, whitelist)
print("最终有效权限:", res) # 输出: {'code_read', 'code_write', 'test_run'}在上面的示例中,effective |= role_policies.get(role, []) 负责快速收集多源权限,而 effective &= allowed_whitelist 则一步完成了非法权限的清除,整个过程逻辑自洽、没有冗余变量。
四、进阶边界与避坑要点
为了在工程项目中稳妥应用集合增强赋值运算符,需要掌握以下四个关键边界条件:
在 Python 中,
|= 与 &= 属于赋值语句,不返回任何值(即返回 None 且语法上不能作为表达式使用)。因此不能写出 return (s |= other) 或 call_func(s &= mask),否则会直接引发 SyntaxError。
frozenset 本身不支持原地修改,没有实现 __ior__ 或 __iand__。如果对一个 frozenset 变量使用 |=,Python 会自动退化为调用 __or__ 并将生成的全新 frozenset 重新绑定给原变量名。此时失去了“原地修改”的内存优势,外部共享引用也不会随之改变。
Python 3.9 为字典(dict)也引入了
|= 运算符(执行键值合并)。在处理既包含集合又包含字典的代码库时,请确保左操作数明确为 set,避免语义混淆。
五、结语
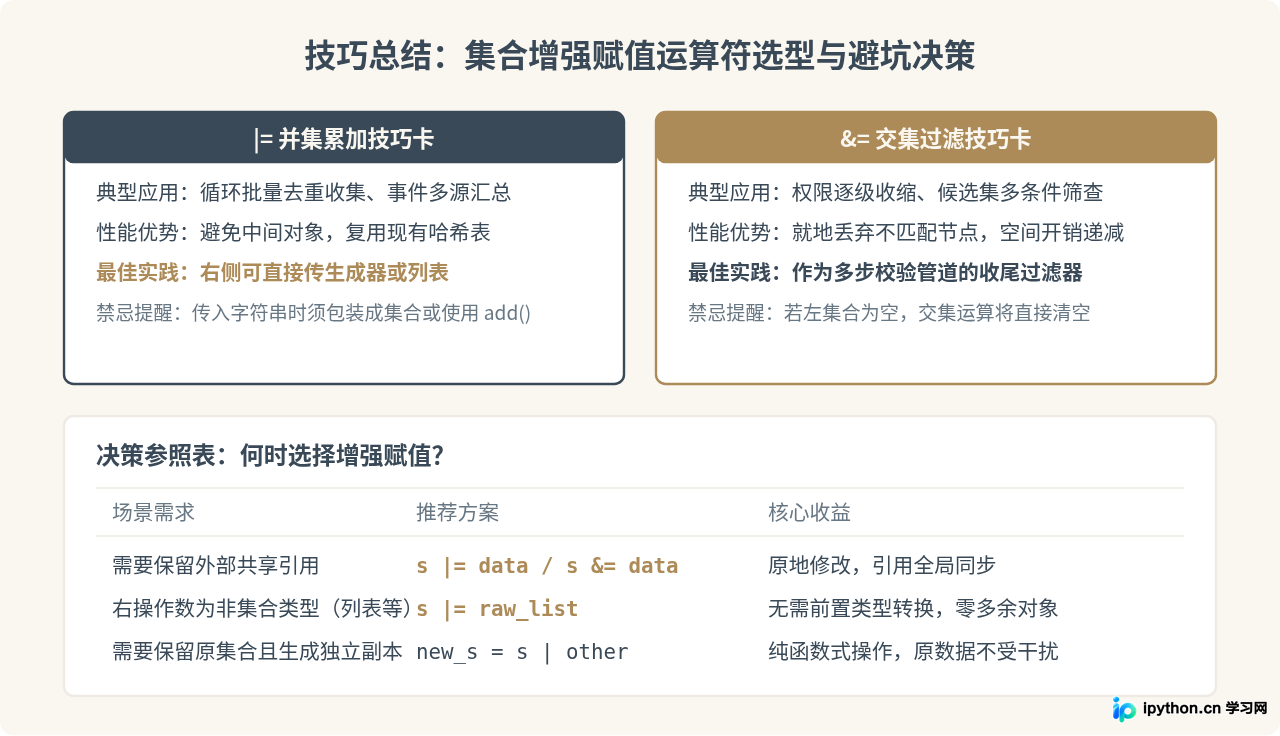
掌握 |= 与 &= 的使用技巧,关键在于理解它们“就地修改内部哈希表”与“右操作数类型自适应”两大内在特性。在日常开发中,善用 |= 进行批量数据采集聚合,利用 &= 进行多条件白名单过滤,并对单个字符串和不可变集合保持边界警惕,不仅能使代码结构更加紧凑清爽,更能为程序带来实实在在的执行效能提升。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









