

Windows和Mac下Python第三方库安装权限问题怎么处理

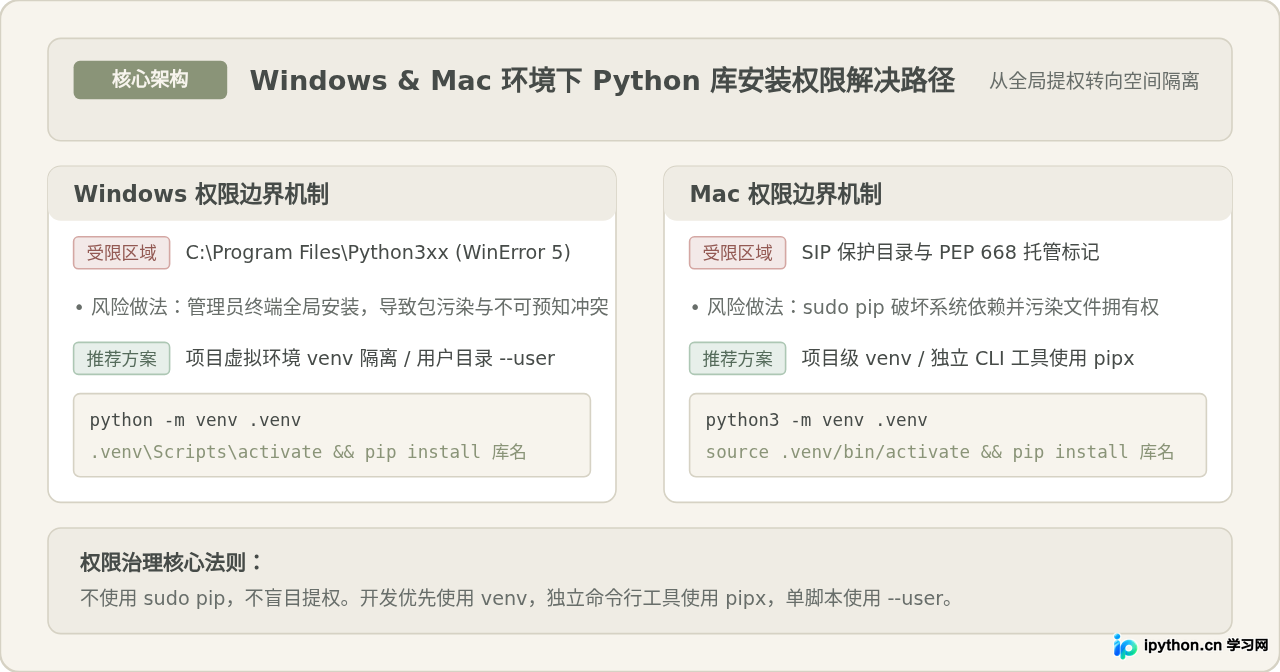
在 Windows 和 Mac 下使用 pip 安装第三方库时,如果终端弹出 Permission denied、[WinError 5] 拒绝访问 或 externally-managed-environment 报错,其核心原因是当前终端试图向受系统保护的全局 Python 目录写入文件,但未获得系统授权。处理该问题的根本路径并不是盲目开启管理员模式或滥用 sudo,而是通过项目虚拟环境(venv)或用户目录安装(--user)实现权限降级与环境隔离,让第三方库安全存放在当前登录用户拥有完全读写权限的个人空间中。
一、为什么会出现安装权限报错?
权限错误并不是 pip 本身的缺陷,而是操作系统的访问控制列表(ACL)与安全策略生效的正常表现。不同系统下的触发机制存在明显差异:
-
Windows 系统机制:若安装 Python 时勾选了“Install for all users”,Python 默认会写入
C:\Program Files\Python3xx。在 Windows 的用户账户控制(UAC)机制下,普通权限打开的命令提示符或 PowerShell 对该系统目录只有只读权限。当 pip 尝试下载、编译并向Lib\site-packages写入文件或创建可执行脚本时,系统直接拦截写入请求,抛出PermissionError: [WinError 5] 拒绝访问。 -
Mac 系统机制:macOS 具备严格的系统完整性保护(SIP)。无论是系统预装的 Python 运行环境,还是通过 Homebrew 等现代化工具管理的 Python(遵循 PEP 668 规范),其运行目录均被标记为系统管理环境。执行全局 pip 安装时,系统会报出
error: externally-managed-environment或Permission denied,直接拒绝非系统包管理器对公共目录的直接修改。
“权限不足就提权”看似立竿见影,实则是高风险的操作习惯。在 Mac 上使用 sudo pip install 会将 root 拥有的文件写入全局目录,后续普通用户运行时可能无法读取缓存或更新配置;更严重的是,它可能意外覆盖系统组件依赖的旧版本库(例如 urllib3 或 six),造成系统工具异常。在 Windows 上以管理员身份全局安装,同样会引发多个项目之间的版本踩踏。因此,解决权限问题的正道是“将安装目标转移到无需提权的用户空间”,而非强行提权修改受限目录。
二、首选方案:使用 Python 虚拟环境(venv)
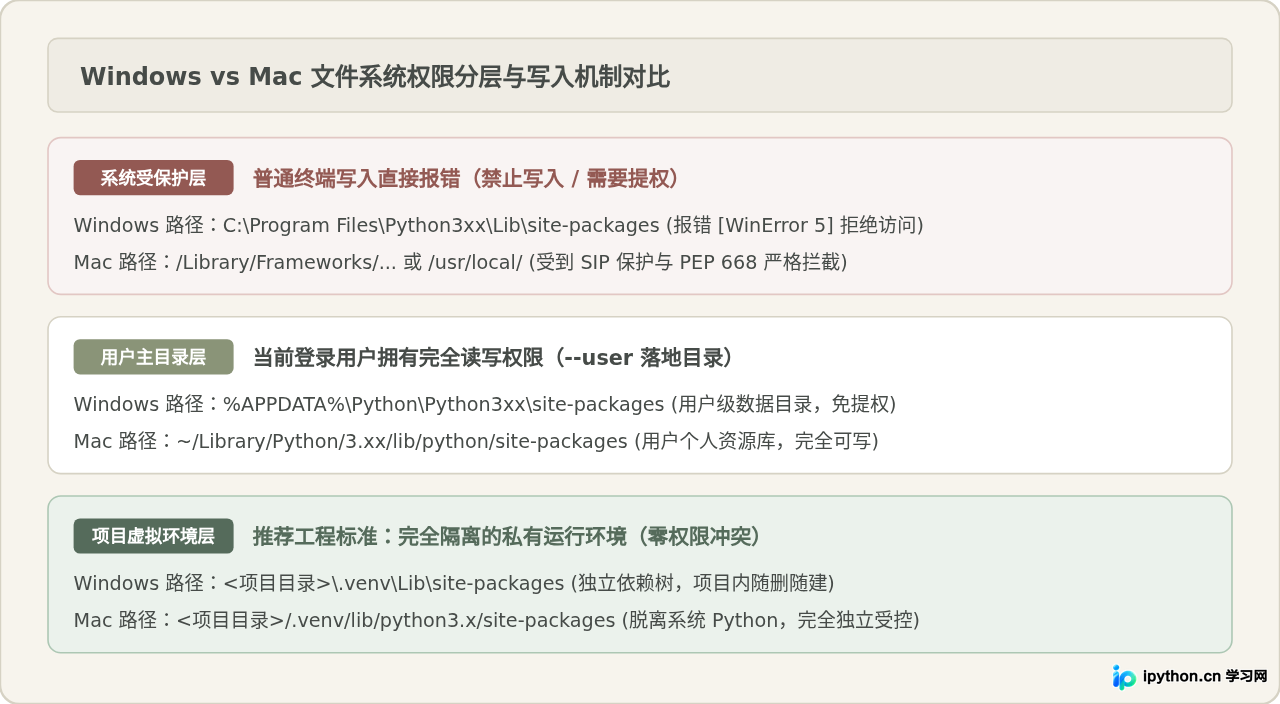
解决权限问题的官方推荐标准是虚拟环境(Virtual Environment)。虚拟环境会在指定工程目录下建立一套轻量的独立 Python 运行副本,其内置的 site-packages 完全归当前用户所有。在此环境下执行 pip,所有文件均写入该文件夹内,从物理层面规避系统权限限制。
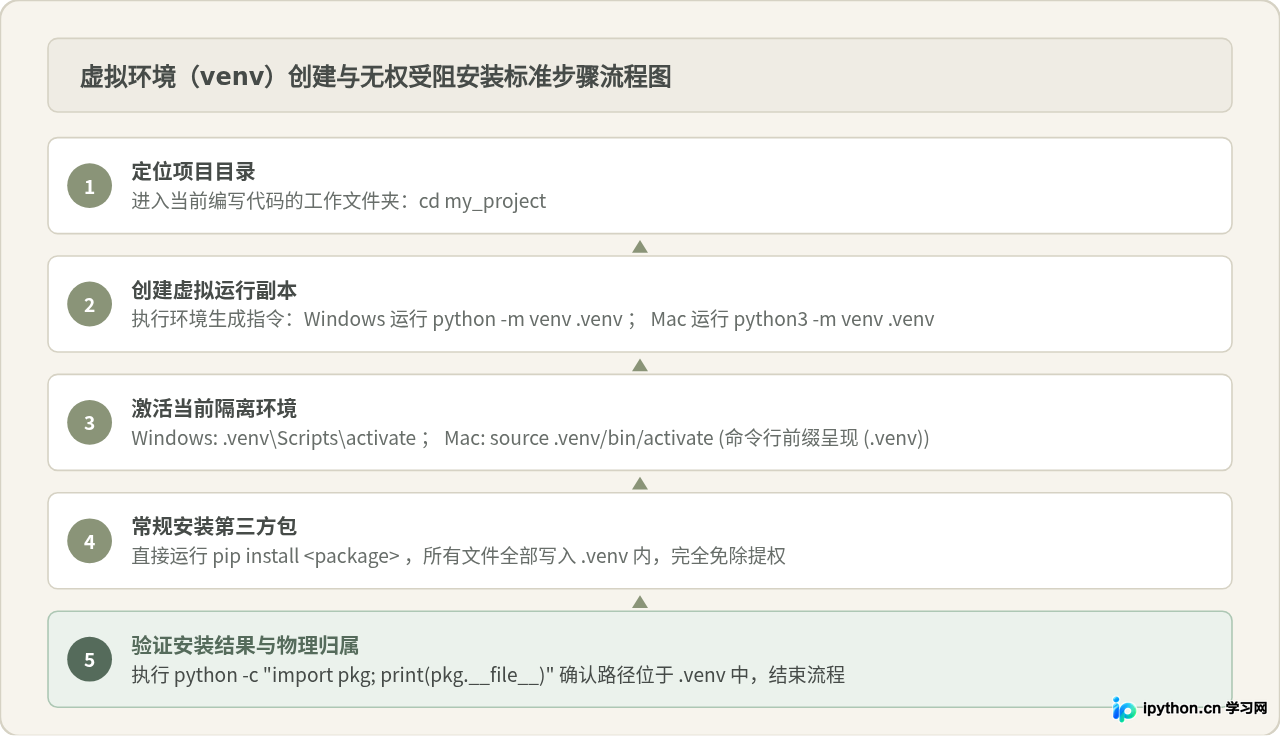
标准操作步骤
-
进入项目根目录:
打开终端,导航至当前代码工程所在的文件夹:
# Windows 与 Mac 通用 cd path/to/my_project -
创建虚拟环境:
使用 Python 内置的
venv模块创建名为.venv的独立环境:# Windows 平台执行 python -m venv .venv # Mac 平台执行 python3 -m venv .venv -
激活虚拟环境:
激活操作会将当前终端的
PATH环境变量优先指向虚拟环境的二进制目录:# Windows (PowerShell) .venv\Scripts\Activate.ps1 # Windows (CMD 命令提示符) .venv\Scripts\activate.bat # Mac (Zsh 或 Bash) source .venv/bin/activate注意:Windows PowerShell 首次执行脚本时若提示
UnauthorizedAccess,是因为系统的执行策略限制,可在当前终端执行Set-ExecutionPolicy -Scope Process Bypass临时解除限制,这不会对系统全局造成安全风险。 -
安全安装第三方库:
终端前缀出现
(.venv)提示符后,直接运行标准安装命令:
此时无需添加任何提权指令,即可顺畅完成下载与安装。pip install requests -
验证安装位置与权限:
执行以下命令检查库的实际存放物理路径:
输出示例:python -c "import requests; print(requests.__file__)"# 正常验证结果(路径包含当前项目的 .venv) /Users/username/my_project/.venv/lib/python3.11/site-packages/requests/__init__.py
三、次选方案:用户空间隔离安装(--user)
如果仅编写一些临时小脚本,不需要为每个小脚本建立单独的项目工程,但又希望安装某个通用库,可以使用 pip 的 --user 标志。该参数指示 pip 将第三方库安装在当前用户的专属家目录中,而不要碰系统级公共目录。
跨平台执行命令
# Windows 平台(推荐通过 python -m 方式调用 pip)
python -m pip install --user 库名

# Mac 平台
python3 -m pip install --user 库名
执行后,第三方库会自动落入以下目录:
- Windows 物理路径:
%APPDATA%\Python\Python3xx\site-packages(位于C:\Users\<用户名>\AppData\Roaming\Python\...) - Mac 物理路径:
~/Library/Python/3.xx/lib/python/site-packages
使用 --user 安装附带可执行命令的工具包(例如 pytest、flake8)时,可能会在终端看到黄色警告:The script ... is installed in '...' which is not on PATH。这意味着库已正确安装,但其命令不能直接在终端调用。解决办法是将对应的用户 Scripts 或 bin 目录加入系统的环境变量 PATH 中。
四、针对 Mac PEP 668 与全局命令行工具的处理(pipx)
在现代 macOS(特别是使用 Homebrew 安装 Python 3.12 及以上版本)中,直接执行 pip install 往往会触发 error: externally-managed-environment 保护拦截。即使添加 --user 参数,部分受管环境仍然可能保持拦截策略。
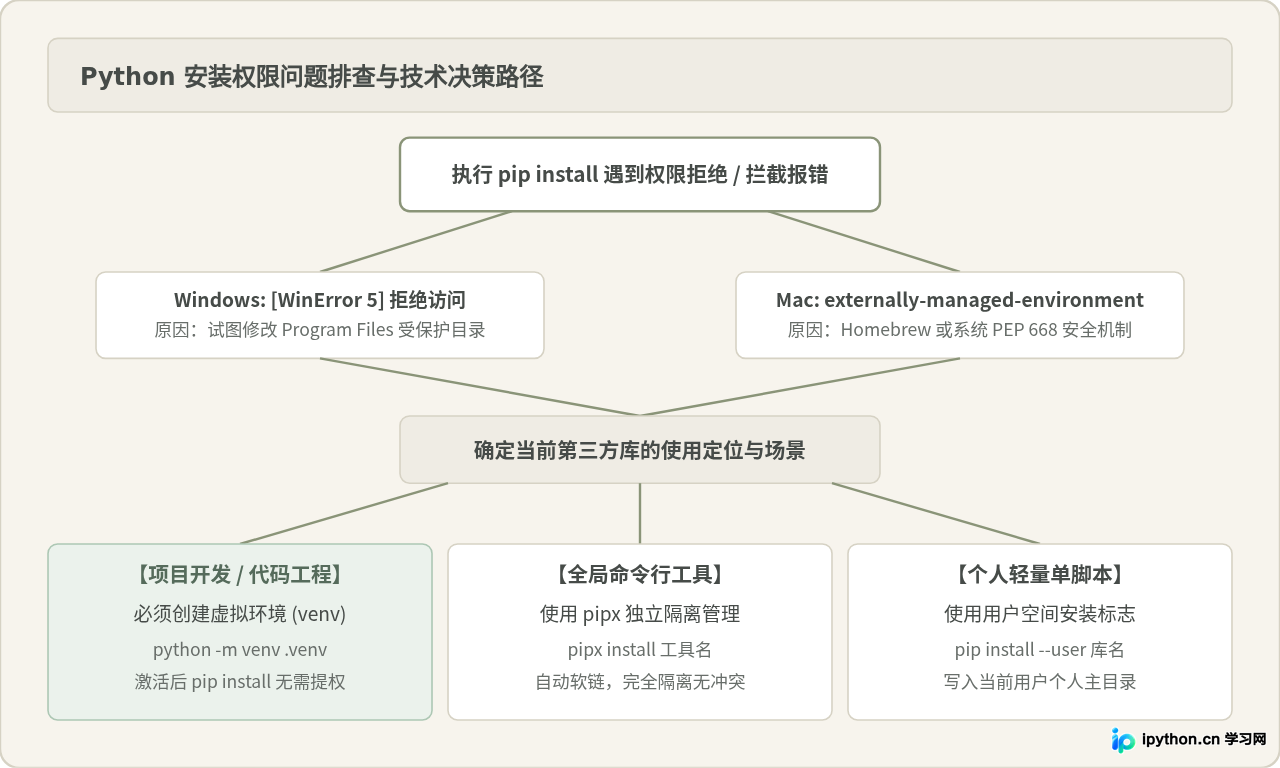
如果目的是在全局终端中使用某个基于 Python 开发的独立工具(例如代码格式化工具 black、HTTP 客户端 httpie 等),最规范的现代化方案是使用 pipx。
# 1. 在 Mac 上通过 Homebrew 安装 pipx
brew install pipx
pipx ensurepath

# 2. 通过 pipx 安装独立工具(自动分配隔离环境)
pipx install black

# 3. 在终端任意位置直接使用
black --version
pipx 会在用户主目录下为每个工具单独创建一个隐藏的专用虚拟环境,并将其入口脚本软链接至 ~/.local/bin。既保证了全局可调用,又杜绝了全局环境污染与权限被拒问题。
五、常见问题排查与避坑要点
-
陷阱一:多版本 Python 混用导致的“明明装了却依然 import 报错”
在同时安装了多个 Python 版本的系统上,直接输入pip调用的可能是 Python A 的安装脚本,而运行代码时的python命令指向的是 Python B。为了避免环境混淆和伪权限报错,建议在执行安装与脚本运行时始终显式指定 Python 解释器:# 显式绑定当前 Python 解释器 python -m pip install 库名 -
陷阱二:Windows 文件句柄占用引发的伪权限错误
在 Windows 下更新某个已安装的库时,有时会提示PermissionError: [WinError 32] 另一个程序正在使用此文件。这往往是因为有 Python 脚本正在后台运行,或者 PyCharm、VS Code 正在建立索引锁定了.pyd动态库。此时关闭相关开发工具或在任务管理器中结束残留的python.exe进程即可恢复正常,无需修改任何系统权限。
六、总结
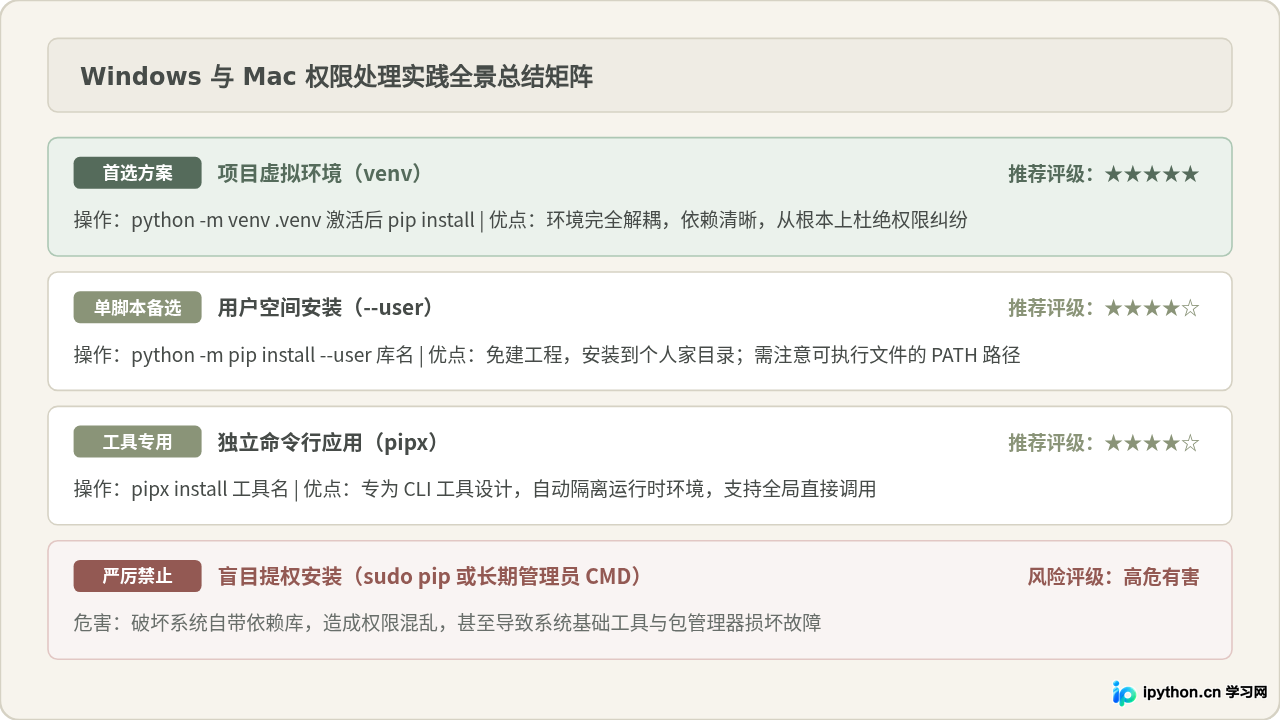
面对 Windows 下的 WinError 5 拒绝访问 或 Mac 下的 externally-managed-environment,正确的认知是理解现代操作系统对基础运行环境的保护边界。遵循“开发项目建 venv、独立工具用 pipx、单脚本用 --user、杜绝 sudo 盲目提权”的原则,不仅能彻底解决各种恼人的权限错误,更能保持操作系统与 Python 开发环境长期清爽、稳定与可靠。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









