

PHP 为指定页面设置独立访问密码的实现方法

发布时间:2026-10-14| 4人浏览过
在开发过程中,有时需要保护特定页面的数据隐私,仅允许输入正确密码的用户查看。本文详细演示了如何通过 PHP 代码实现这一功能,包括核心的验证逻辑、防暴力破解策略以及具体的集成步骤。
实现原理与效果
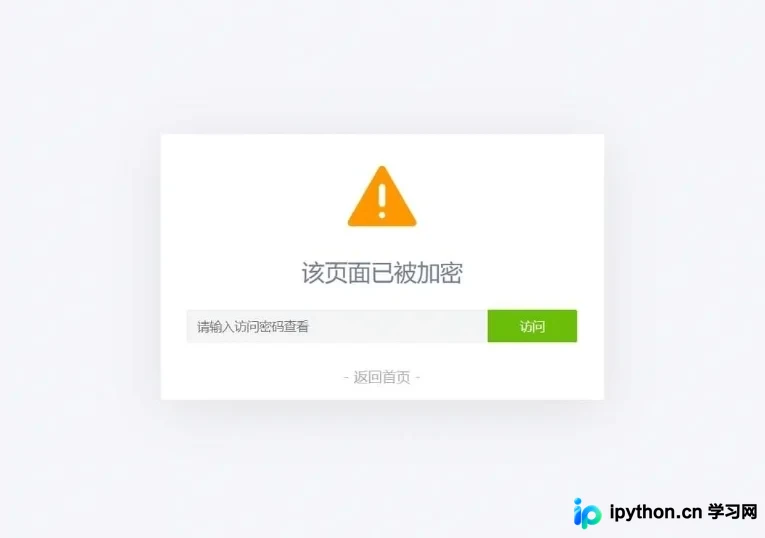
该方案的核心在于“拦截-验证-放行”机制:当用户请求页面时,首先检查是否已通过密码验证;若未验证,则呈现登录界面而非实际内容;一旦验证成功,系统将凭证存入本地状态(如 Cookie),在有效期内用户可免密刷新或访问。
准备工作
- 环境要求:支持 PHP 运行的 Web 服务器(如 Nginx/Apache)及 PHP 环境。
- 核心文件:新建一个名为
MkEncrypt.php的文件,用于存放验证逻辑与前端表单。
具体操作步骤
第1步:创建加密验证组件
目的:建立统一的密码验证入口,包含安全校验逻辑与美观的登录 UI。
操作:打开 MkEncrypt.php,写入以下代码:
<?php
if(!defined('MK_ENCRYPT_SALT'))
define('MK_ENCRYPT_SALT', 'Kgs$JC!V');
/**
* 设置访问密码
* @param $password 访问密码
* @param $pageid 页面唯一 ID 值,用于区分同一网站的不同加密页面
*/
function MkEncrypt($password, $pageid = 'default') {
$pageid = md5($pageid);
$md5pw = md5(md5($password).MK_ENCRYPT_SALT);
$postpwd = isset($_POST['pagepwd']) ? addslashes(trim($_POST['pagepwd'])) : '';
$cookiepwd = isset($_COOKIE['mk_encrypt_'.$pageid]) ? addslashes(trim($_COOKIE['mk_encrypt_'.$pageid])) : '';
if($cookiepwd == $md5pw) return; // Cookie密码验证正确
if($postpwd == $password) { // 提交的密码正确
setcookie('mk_encrypt_' . $pageid, $md5pw, time() + 3600000, '/');
return;
}
?>
<html>
<head>
<meta http-equiv="Content-Type" content="text/html; charset=UTF-8">
<meta charset="UTF-8">
<meta http-equiv="X-UA-Compatible" content="IE=edge">
<meta name="renderer" content="webkit">
<meta name="viewport" content="width=device-width, initial-scale=1.0, minimum-scale=1.0, maximum-scale=1.0, user-scalable=no">
<title>该页面已被加密</title>
<style type="text/css">
*{font-family:"Microsoft Yahei",微软雅黑,"Helvetica Neue",Helvetica,"Hiragino Sans GB","WenQuanYi Micro Hei",sans-serif;box-sizing:border-box;margin:0px;padding:0px;font-size:14px;-webkit-transition:.2s;-moz-transition:.2s;-ms-transition:.2s;-o-transition:.2s;transition:.2s}
html,body{width:100%;height:100%}
body{background-color:#F4F6F9;color:#768093}
input,button{font-size:1em;border-radius:3px;-webkit-appearance:none}
input{width:100%;padding:5px;box-sizing:border-box;border:1px solid #e5e9ef;background-color:#f4f5f7;resize:vertical}
input:focus{background-color:#fff;outline:none}
button{border:0;background:#6abd09;color:#fff;cursor:pointer;opacity:1;user-select:none}
button:hover,button:focus{opacity:.9}
button:active{opacity:1}
.main{width:100%;max-width:500px;height:300px;padding:30px;background-color:#fff;border-radius:2px;box-shadow:0 10px 60px 0 rgba(29,29,31,0.09);transition:all .12s ease-out;position:absolute;left:0;top:0;bottom:0;right:0;margin:auto;text-align:center}
.alert{width:80px}
.mk-side-form{margin-bottom:28px}
.mk-side-form input{float:left;padding:2px 10px;width:77%;height:37px;border:1px solid #ebebeb;border-right-color:transparent;border-radius:2px 0 0 2px;line-height:37px}
.mk-side-form button{position:relative;overflow:visible;width:23%;height:37px;border-radius:0 2px 2px 0;text-transform:uppercase}
.pw-tip{font-weight:normal;font-size:26px;text-align:center;margin:25px auto}
#pw-error {color: red;margin-top: 15px;margin-bottom: -20px;}
.return-home{text-decoration:none;color:#b1b1b1;font-size:16px}
.return-home:hover{color:#1E9FFF;letter-spacing:5px}
</style>
</head>
<body>
<div class="main">
<svg class="alert" viewBox="0 0 1084 1024" xmlns="http://www.w3.org/2000/svg" width="80" height="80">
<defs><style/></defs>
<path d="M1060.744 895.036L590.547 80.656a55.959 55.959 0 0 0-96.919 0L22.588 896.662a55.959 55.959 0 0 0 48.43 83.907h942.14a55.959 55.959 0 0 0 47.525-85.534zm-470.619-85.172a48.008 48.008 0 1 1-96.015 0v-1.567a48.008 48.008 0 1 1 96.015 0v1.567zm0-175.345a48.008 48.008 0 1 1-96.015 0V379.362a48.008 48.008 0 1 1 96.015 0v255.157z" fill="#FF9800"/>
</svg>
<form action="" method="post" class="mk-side-form">
<h2 class="pw-tip">该页面已被加密</h2>
<input type="password" name="pagepwd" placeholder="请输入访问密码查看" required><button type="submit">访问</button>
<?php if($postpwd): ?>
<p id="pw-error">密码不对哦~</p>
<script>setTimeout(function() {document.getElementById("pw-error").style.display = "none"}, 2000);</script>
<?php endif; ?>
</form>
<a href="/" rel="external nofollow"  class="return-home" title="点击回到网站首页">- 返回首页 - </a>
</div>
</body>
</html>
<?php
exit();
}参数说明:
MkEncrypt_SALT:定义加密盐值,增加 MD5 哈希的安全性。$password:传入的明文密码,内部会进行二次 MD5 加盐处理。$pageid:可选参数,用于生成独立的 Cookie Key,防止不同加密页面互相干扰。
第2步:在目标页面调用加密验证
目的:在需要保护的 PHP 文件顶部注入验证逻辑。
操作:在你想加密的页面最顶部(输出任何 HTML 之前)加入以下代码:
<?php
require_once('MkEncrypt.php');
MkEncrypt('123456'); // 修改引号内的内容为你的真实密码
?>完成状态判断:
- 若浏览器未携带有效 Cookie 且未提交正确密码,将显示 ⚠️ 加密登录界面。
- 输入正确密码并点击“访问”,页面将正常加载后续内容,同时设置有效期为 1000 小时的 Cookie。
- 在有效期内刷新页面,可直接进入,无需再次输入密码。
常见问题排错
- Cookie 不生效:确保在调用
MkEncrypt()前后没有调用过header('Location: ...')或其他产生 Headers 输出的函数,否则无法设置 Cookie。 - 密码修改无效:由于 Cookie 具有缓存性,若修改了
MkEncrypt()中的密码但之前的 Cookie 依然有效,建议先手动清除浏览器对应域名的 Cookie,或等待过期。
总结
通过上述方法,可以低成本地为任意 PHP 页面添加访问壁垒。这种基于 Cookie 的状态维持方式既保证了安全性(避免明文存储在 URL 中),又提升了用户体验。以上就是 PHP 为指定页面设置独立访问密码的详细内容,更多关于 PHP 页面加密与权限控制的文章请关注本站其它相关文章!
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









