

WordPress通过PHP代码自定义创建用户角色及权限设置

WordPress 默认的用户角色体系(订阅者至管理员)通常无法完全覆盖复杂业务场景的权限需求。通过核心函数 add_role(),开发者可以以编程方式定义全新的用户角色并精确控制其能力集,结合插件工具即可实现高度定制的后台权限管理。
自定义用户角色的核心方法
在 WordPress 架构中,add_role() 是构建自定义角色最直接的工具。该函数允许你指定角色 ID、显示名称以及一组能力(Capabilities),从而生成具备特定操作权限的新身份。
第1步:掌握 add_role 函数用法
目的:初始化一个包含基本参数的新角色结构。
函数签名:add_role( $role, $display_name, $capabilities );
参数说明:
- $role(字符串,必填):角色的唯一标识符,建议使用小写字母和下划线,例如
'new_role'。 - $display_name(字符串,必填):在前台和后台界面显示的友好名称,建议使用 __() 进行国际化支持。
- $capabilities(数组,可选):定义该角色拥有的具体权限键值对。默认为空数组,意味着该角色无任何权限。
返回值:若角色成功创建,返回 WP_Role 对象;若角色已存在或创建失败,则返回 false。
第2步:编写并测试代码逻辑
入口:将代码放置于主题的 functions.php 文件或自定义插件中。
动作:执行以下示例代码以创建一个名为“新建用户角色例子”的角色,赋予阅读和编辑文章权限,但禁止删除文章。
$result = add_role( 'new_role_created', __( '新建用户角色例子', 'textdomain' ), array(
  'read' => true,
  'edit_posts' => true,
  'delete_posts' => false
) );
if( $result ) {
    echo '用户角色创建成功!';
} else {
    echo '创建失败,可能角色已存在。';
}注意:由于 add_role() 具有幂等性,重复执行不会报错,但建议在实际部署前检查角色是否已存在,避免不必要的处理开销。
图形化界面管理替代方案
除了纯代码方式,对于不熟悉 PHP 的管理员,利用插件进行可视化权限调整也是一种高效手段。这种方法特别适合需要频繁微调权限的场景。
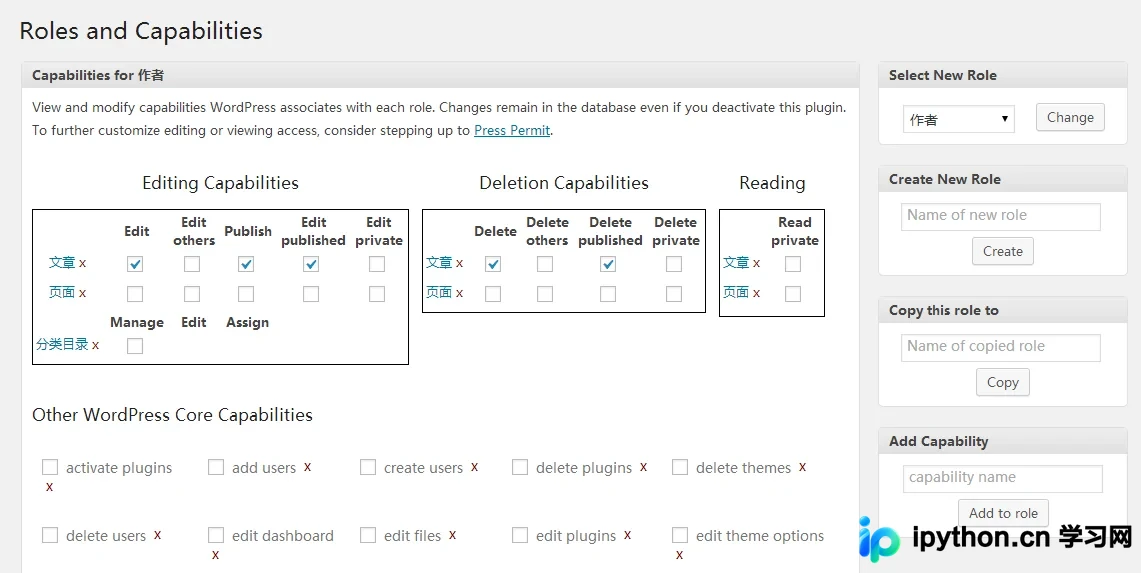
第3步:使用插件进行权限配置
准备:安装并启用 Capability Manager Enhanced 插件。
路径:进入后台 “用户” → “Capabilities”。
操作:
- 在右侧面板中选择需要修改权限的角色。
- 在左侧列表中找到对应能力的开关进行勾选或取消。
完成状态判断:调整完毕后点击保存按钮,系统即刻生效新的权限规则。
注意事项与风险规避
自定义角色涉及网站安全边界,请务必遵循最小权限原则。在创建角色时,仅授予完成工作任务所需的最低限度权限。此外,角色一旦创建便难以彻底撤销相关数据库记录,建议在开发环境中先进行充分测试,再迁移至生产环境。WordPress 强大的扩展性使得其用户系统可以媲美专业论坛软件,合理配置可大幅提升后台协作效率。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









