

C语言strcpy与strncpy函数详解:安全字符串复制指南

在C语言开发中,字符串处理是基础且高频的操作,但也是内存安全问题的重灾区。strcpy和strncpy均声明于
strcpy函数的基本用法与安全警示
strcpy函数用于将源字符串完整复制到目标地址。其核心原型如下:
#include <string.h>
char *strcpy(char *dest, const char *src);该函数从src指向的内存开始拷贝字符,直到遇到第一个空字符'\0'为止,并将包含'\0'在内的整个字符串放入dest指向的地址。返回值是dest的起始指针,便于链式调用。
关键风险:如果dest分配的缓冲区空间不足以容纳src(包括结尾的'\0'),strcpy将无差别写入,造成缓冲区溢出(Buffer Overflow)。这是严重的安全漏洞,可能导致程序崩溃或被攻击者利用。
以下是一个基础运行示例,展示如何从一个数组复制内容到另一个已初始化数组:
#include <stdio.h>
#include <string.h>
int main() {
    char a[30] = "initial";
    char b[] = "replacement";
    printf("Before: %s\n", a);
    // 执行复制
    strcpy(a, b);
    printf("After: %s\n", a);
    return 0;
}
执行结果为:
Before: initial

After: replacement
strncpy函数的机制与复杂性
为了缓解溢出的风险,标准库提供了strncpy,允许程序员限制拷贝的字符数。其原型为:
#include <string.h>
char *strncpy(char *dest, const char *src, size_t n);参数说明:
- dest:目标字符串指针。
- src:源字符串指针。
- n:指定最多拷贝的字符数量。
行为逻辑与陷阱:
与strcpy不同,strncpy严格限制拷贝n个字符。如果src的长度小于n,它会在dest剩余位置填充空字符'\0'直至凑齐n个字节;但如果src长度大于等于n,它仅拷贝前n个字符,不会自动添加结束标记。这就意味着,当n不足以包含'\0'时,结果字符串可能没有明确的终点,导致后续printf或strcmp等函数出现未定义行为。
第1步:准备测试环境与不同场景数据
为了直观展示strncpy在不同长度边界下的表现,我们需要构造几组典型的测试用例。这包括目标缓冲区为空、大小恰好合适、过大以及源字符串中间包含特殊字符的情况。
以下是包含四组对比的完整测试代码:
#include<stdio.h>
#include<string.h>
int main(void){
    // 场景1: dest初始为空,src较短,n小于strlen+1
    char dest1[20];
    char src1[] = "abc";
    int n1 = 3;

    // 场景2: dest已有内容,src较长,n精确覆盖到末尾
    char dest2[20]="********************";
    char src2[] = "abcxyz";
    int n2 = strlen(src2)+1;

    // 场景3: n远大于实际需要的长度
    char dest3[100] = "http://see.xidian.edu.cn/cpp/shell/";
    char src3[6] = "abcxyz"; // 注意这里没有显式加'\0',视编译环境而定,通常视为长度6
    int n3 = 20;

    // 场景4: src中间意外出现'\0',考察是否会被截断
    char dest4[100] = "http://see.xidian.edu.cn/cpp/u/yuanma/";
    char src4[] = "abc\0defghigk";
    int n4 = 8;

    strncpy(dest1, src1, n1);
    strncpy(dest2, src2, n2);
    strncpy(dest3, src3, n3);
    strncpy(dest4, src4, n4);

    // 打印观察结果
    printf("dest1=%s\n", dest1);
    printf("dest2=%s, dest2[15]=%c\n", dest2, dest2[10]);
    printf("dest3=%s\n", dest3);
    printf("dest4=%s, dest4[6]=%d, dest4[20]=%d, dest4[90]=%d\n", dest4, dest4[6], dest4[20], dest4[90]);
    return 0;
}
第2步:执行并分析不同编译器的输出结果
在不同的开发环境和编译器版本下,上述代码的输出行为可能存在细微差别,尤其是涉及未初始化内存或未正确终止的字符串。
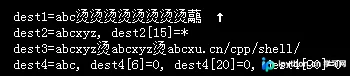
VC6.0运行结果如下:
MinGW运行结果如下:
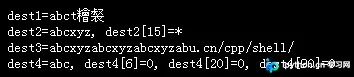
通过对这两组结果的观察,我们可以得出关于strncpy使用的几条重要结论:
- 截断风险:在场景1中,由于
n1=3刚好等于"abc"的长度但没有拷贝'\0'(或者刚好填满了n字节但没留空间给null,取决于具体的实现细节,此处原文描述为“不会追加”),导致dest1打印时可能会因为后面内存的垃圾值而显示异常长串字符,除非手动dest1[3]='\0';。 - 精确匹配:在场景2中,
n2被设置为strlen(src2)+1,这意味着它会把最后的'\0'也拷过去,此时dest2是安全且完整的。 - 多余填充:在场景3中,
n3远大于源字符串长度,strncpy会持续往dest3里写'\0'来填充剩余空间,这在性能上是个浪费,且改变了原dest3尾部原有的内容。 - 中间截断:在场景4中,如果
src4内部含有'\0',拷贝到的位置依然会是有效的,但dest4作为一个字符串看待时,只会显示到第一个'\0'之前的内容。
总结与安全建议
综上所述,虽然strncpy比strcpy多了一个长度限制,但它并不是一个绝对安全的替代品,因为它无法保证生成的字符串是以'\0'结尾的。在实际的高可靠性编程中(如嵌入式系统或网络安全相关代码):
- 首选策略:如果必须使用标准库函数,最稳妥的做法是手动确保结尾有
'\0'。例如:
其中strncpy(dest, src, size - 1); dest[size - 1] = '\0';size是目标缓冲区的总大小。 - 现代替代:许多现代C编译器提供了扩展函数,如Linux下的
strlcpy,它始终会在目标缓冲区范围内追加结束符,更加符合直觉和安全要求。
以上就是C语言中strcpy()与strncpy()函数的详细内容,更多关于C语言字符串处理技巧的资料请关注本站其它相关文章!
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









