

PHP 后台管理员权限分配实现原理与代码示例

在简单的 PHP 后台管理系统中,可以通过将管理员可访问的栏目 ID 以逗号分隔字符串的形式存储到数据库中,并在登录后解析该字符串进行权限校验。这种方法避免了复杂的多表关联设计,适合中小型项目的快速开发。
权限分配的核心逻辑
该方案的基本思路是将每个后台功能模块(如“猎头服务”、“悬赏招聘”)分配一个唯一的数字 ID。当总管理员为某用户配置权限时,实际上是在记录该用户有权访问哪些 ID。系统通过以下三个步骤完成权限控制:
- 配置阶段:管理员在表单中勾选允许该用户使用的功能模块。
- 存储阶段:后端接收选中的 ID 列表,转换为字符串并存入数据库。
- 校验阶段:用户登录后,系统从数据库取出其权限字符串,判断当前请求的页面 ID 是否在其权限范围内,从而决定侧边栏导航的显示状态。
准备工作与环境说明
为了实现上述逻辑,需要准备以下基础环境:
- 数据库表结构:至少包含一个管理员表(如
rc_admin),其中包含管理员名称字段和一个用于存储权限 ID 列表的字段(文中使用pres)。 - 前端交互:使用 HTML 复选框(checkbox)作为权限选择器,每个选项对应一个唯一的数值 ID。
- 后端语言:PHP。注意:原文代码使用了已废弃的
mysql扩展,实际生产环境中应替换为PDO或mysqli。
第 1 步:配置权限并存储数据
此步骤的目标是将管理员选择的权限 ID 集合保存到数据库中。
前端表单构建
在权限配置页面上,使用 <input type="checkbox" name="prom[]" value="ID值"> 来定义各个菜单项。PHP 通过数组名 prom[] 自动收集所有被勾选的值。
后端处理逻辑
当管理员点击提交后,后端脚本执行以下操作:
- 获取 POST 提交的
$prom数组。 - 使用
implode(',', $prom)将数组转换为以逗号分隔的字符串(例如:"1,2,5")。 - 将转换后的字符串插入到数据库对应用户的记录中。
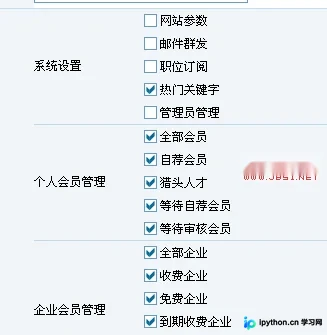
权限配置页面的效果如下所示,选中即代表赋予该模块的操作权限:
第 2 步:登录后动态生成导航菜单
此步骤的目标是根据当前登录用户的权限集,在前端页面左侧导航栏中仅显示其有权访问的模块。
权限数据的读取与还原
用户登录后,系统需要检索该用户的权限字符串。由于数据库中存储的是字符串,必须将其重新分割为 PHP 数组以便后续判断。
- 查询当前用户的权限字段(如
$list['pres'])。 - 使用
explode(',', $pros)将字符串切分为数组,得到可访问的 ID 列表。
前端模板的条件渲染
在生成 HTML 侧边栏的代码中,针对每一个菜单项,使用 PHP 条件语句判断该菜单的 ID 是否存在于用户权限数组中。如果存在(in_array 返回 true),则输出对应的菜单链接;否则隐藏该部分。
    悬赏招聘


    添加悬赏企业


    管理悬赏企业


    管理悬赏职位
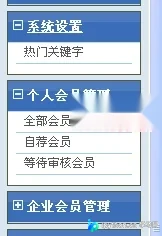
最终渲染出的左侧导航栏目将根据权限动态裁剪,未授权的菜单将不会出现在界面上:
总结与安全建议
通过上述方法,我们实现了一个轻量级的后台权限控制系统。其核心在于利用 implode 和 explode 在数组与字符串之间转换,配合 in_array 进行简单的成员资格检查。这种模式适用于功能模块数量较少、层级较浅的管理后台。
需要注意的是,原文提供的代码示例使用了过时的 mysql_connect 等函数,且存在明显的 SQL 注入风险(如直接拼接 $_POST 数据)。在现代 PHP 开发中,务必切换到 PDO 或 MySQLi 预处理语句,并对输入数据进行严格的校验与过滤,以确保系统安全。
以上就是基于 PHP 的简单权限分配实现内容的详细解析,更多关于后台安全与架构优化的资料请关注本站其它相关文章!
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









