

Java基于Socket模拟实现内网穿透:原理与黑盒代码解析

无需第三方工具,利用Java Socket的长连接特性,可以手动模拟实现简易的内网穿透服务。本文介绍了基于服务端中转和双向通信的原理,详细解析了核心代码实现,包括数据报文的封装、转发机制以及潜在的并发瓶颈。
内网穿透的核心原理
内网穿透(NAT穿透)旨在解决局域网设备无法直接从外网访问的问题。对于大多数家庭或小型办公网络,路由器会分配内网IP,外部请求无法直接定位到特定主机。从“黑盒”角度来看,用户只需知道一个公网地址即可访问内网服务,无需关心底层的路由细节。
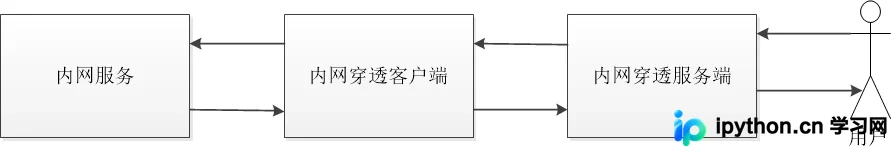
实现这一目标的关键架构包含三部分:
- 内网穿透服务端:部署在拥有公网IP的机器上(如云服务器),负责接收外网请求并维持与客户端的连接。
- 内网穿透客户端:部署在内网机器上,启动后主动连接服务端,建立一条持续存在的通道。
- 内网服务:运行在内网的实际业务服务(如Web服务器)。
数据流转过程
整个通信流程类似于一个透明的代理服务器:
- 外部用户向
服务端端口发起HTTP请求。 - 服务端通过预先建立的 长连接,将收到的报文原样转发给
客户端。 - 客户端收到报文后,将其作为请求发送给本地的
内网服务(如localhost:8080)。 - 内网服务处理完毕后返回响应,客户端接收响应并通过长连接回传给服务端。
- 服务端最终将响应转发给外部用户。
对外部用户而言,这整个过程是“黑盒”的,它认为自己是直接访问了一个外网服务。
目录结构与关键类说明
为了清晰展示逻辑,可以将服务端和客户端的公用类提取出来。推荐的工程结构如下:
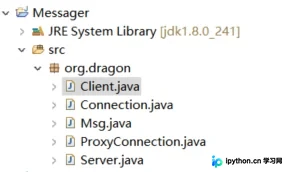
核心类职责划分:
Msg.java:报文实体类,用于承载数据和长度信息,解决TCP流式传输中边界模糊的问题。Connection.java:处理普通连接的输入输出流读写操作。ProxyConnection.java:专门用于维护服务端与客户端之间的长连接,通过预定义的格式传输Msg对象。Server.java:监听公网端口,接受客户端握手和用户请求。Client.java:主动连接服务端并保持心跳/连接存活。
第1步:封装数据报文 Msg
TCP是基于字节流的协议,没有消息边界。为了解决“粘包”和“分包”问题,我们采用固定长度的前缀方式:Int(4字节) + Byte[]`。第一个整数表示后续数据的长度。
package org.dragon;
public class Msg {
    private int len;
    private byte[] msg;
    // 省略getter/setter构造方法
}
第2步:建立长连接通道 ProxyConnection
这是穿透的核心组件。它在服务端和客户端之间维持双向通信。写入时先写长度,再写内容;读取时先读长度,按长度截取数据。
package org.dragon;
import java.io.*;
import java.net.Socket;
public class ProxyConnection {
    private DataInputStream input;
    private DataOutputStream output;
    public ProxyConnection(Socket socket) throws IOException {
        this.input = new DataInputStream(socket.getInputStream());
        this.output = new DataOutputStream(socket.getOutputStream());
    }
    public Msg receiveMsg() throws IOException {
        int len = input.readInt();
        if (len <= 0) throw new IOException("异常长度");
        byte[] msg = new byte[len];
        int size = input.read(msg);
        return new Msg(size, msg);
    }
    public void sendMsg(Msg msg) throws IOException {
        output.writeInt(msg.getLen());
        output.write(msg.getMsg(), 0, msg.getLen());
        output.flush();
    }
}
第3步:配置内网客户端 Client
客户端需要知道服务端的公网IP,并在内部开启轮询,等待来自服务端的指令,然后将指令转发给本地的本地开发的服务。
package org.dragon;
import java.net.Socket;
public class Client {
    private static final String REMOTE_HOST = "你的公网IP";
    private static final String LOCAL_HOST = "127.0.0.1";
    public static void main(String[] args) throws Exception {
        try {
            Socket proxy = new Socket(REMOTE_HOST, 10000);
            System.out.println("Connect Server Successfully!");
            ProxyConnection proxyConnection = new ProxyConnection(proxy);
            while (true) {
                // 1. 从服务端获取请求(此时其实是外网用户的请求)
                Msg msg = proxyConnection.receiveMsg();

                // 2. 连接到本机的真实服务(例如Tomcat或SpringBoot默认8080)
                Connection connection = new Connection(new Socket(LOCAL_HOST, 8080));
                connection.sendMsg(msg);
                msg = connection.receiveMsg();

                // 3. 将响应发回服务端
                proxyConnection.sendMsg(msg);
            }
        } catch (Exception e) {
            e.printStackTrace();
        }
    }
}
第4步:配置公网服务端 Server
服务端同样监听端口(如10000)。它首先要接受来自内网客户端的初始连接以建立隧道。之后循环处理外部用户的HTTP请求,将其通过刚建立的隧道转发给客户端。
package org.dragon;
import java.net.ServerSocket;
import java.net.Socket;
public class Server {
    public static void main(String[] args) {
        try (ServerSocket server = new ServerSocket(10000)) {
            // 1. 接受内网客户端的握手连接,建立隧道
            Socket proxy = server.accept();
            ProxyConnection proxySocket = new ProxyConnection(proxy);

            // 2. 循环处理外部用户的请求
            while (true) {
                Socket client = server.accept();
                Connection connection = new Connection(client);
                Msg msg = connection.receiveMsg();  // 接收外部请求
                proxySocket.sendMsg(msg);           // 发给内网客户端
                msg = proxySocket.receiveMsg();     // 等待内网响应
                connection.sendMsg(msg);            // 返回给外部用户
            }
        } catch (Exception e) {
            e.printStackTrace();
        }
    }
}
测试环境与验证
为了验证上述逻辑,我们在内网搭建一个基于SpringBoot的简单Web服务。
package org.dragon.controller;
import org.springframework.web.bind.annotation.GetMapping;
import org.springframework.web.bind.annotation.RestController;
import java.util.Map;
@RestController
public class Controller {
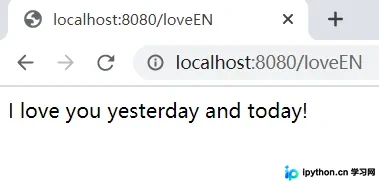
    @GetMapping("/loveEN")
    public String testEN() { return "I love you yesterday and today!"; }
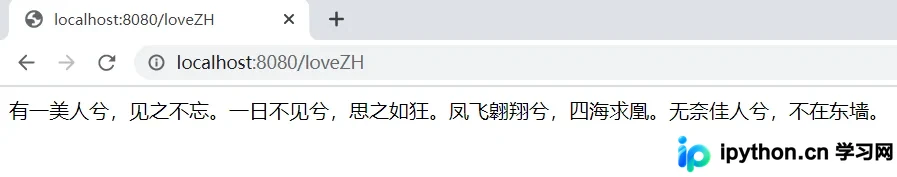
    @GetMapping("/loveZH")
    public String loveZH() { return "有一美人兮,见之不忘..."; }
}
内网直连测试
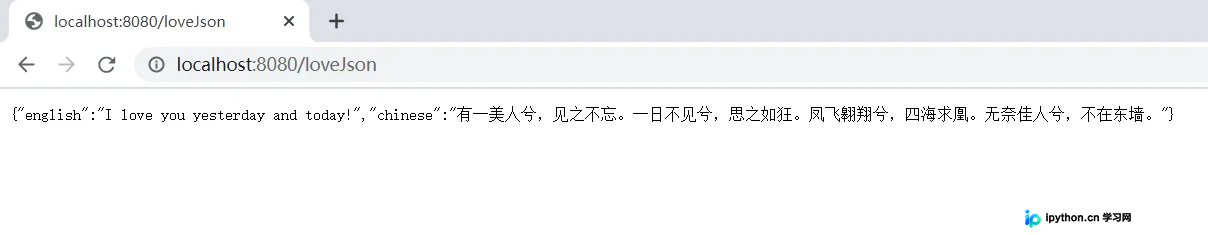
在内网浏览器访问 http://localhost:8080/loveZH,确认服务正常响应。
外网穿透测试
步骤:
- 先在云服务器上启动
Server。 - 在内网机器上启动
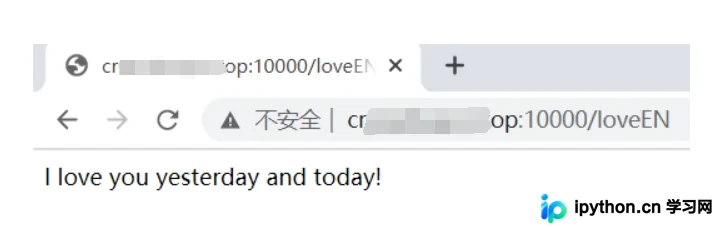
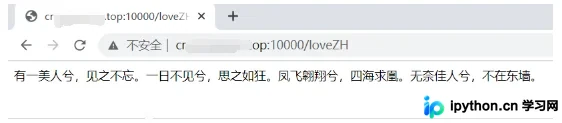
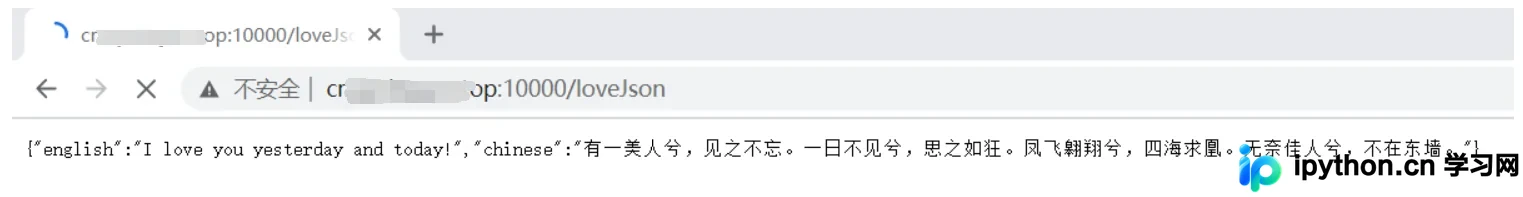
Client,确保控制台打印“Connect Server Successfully!”。 - 在外网机器浏览器中,使用云服务器的公网IP代替localhost进行访问(例如
http://x.x.x.x:8080/loveZH需配合Nginx转发或修改测试代码中的端口映射逻辑,此处演示假设穿透后的出口IP被正确识别或通过特定路由实现)。
限制与注意事项
该模拟实现虽然验证了原理,但在实际生产中面临以下局限:
- 串行的单线程模型:当前
while(true)阻塞式处理意味着同一时刻只能处理一个请求。如果两个用户同时访问,第二个用户会被阻塞直到第一个请求结束。要实现高并发,需引入线程池和多路复用技术。 - 未处理复杂粘包场景:代码假设了简单的定长或短请求场景。对于大文件下载或复杂的TCP应用层协议,可能需要更完善的协议头设计和缓冲区管理。
- 安全性缺失:传输过程均为明文,且无身份认证机制。任何知道你服务器IP的人都可以尝试发送请求(尽管可能报错)。生产环境应增加TLS加密和数据签名校验。
总结
通过Java原生Socket构建内网穿透原型,深入理解了NAT穿透的数据流向:即建立带外控制通道(长连接),再利用该通道复用内网服务端口。这种“黑盒”视角有助于剥离复杂的基础设施细节,专注于IO流的收发逻辑。如需在生产中落地,建议在此基础上增加连接池支持多并发,并引入标准协议如HTTP Proxy或WebSocket进行加固。
以上就是Java使用黑盒方式模拟实现内网穿透的详细内容,更多关于Java黑盒实现内网穿透的资料请关注本站其它相关文章!
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









