

深入解析Golang切片底层原理与值传递陷阱

本文详解Golang切片的底层原理及值传递机制。通过分析SliceHeader结构和append操作,揭示切片如何作为引用类型修改底层数组,以及len与cap在切片访问中的差异,帮助开发者避免常见的数据意外覆盖问题。
Golang切片的核心概念
在理解Golang切片(Slice)的行为之前,必须明确其底层本质。切片并不是一个真正的数组,而是一个描述数组片段的轻量级数据结构。它的内部实现了数组的动态扩容和内存管理,但数据的实际存储位置依然是一个固定的底层数组。
从结构体定义来看,一个切片头(SliceHeader)包含三个关键字段:
- Data:指向底层具体数组的指针地址。
- Len:表示当前切片中已使用的元素个数(即长度)。
- Cap:表示切片能容纳的最大元素个数(即容量),通常等于指向的数组长度。
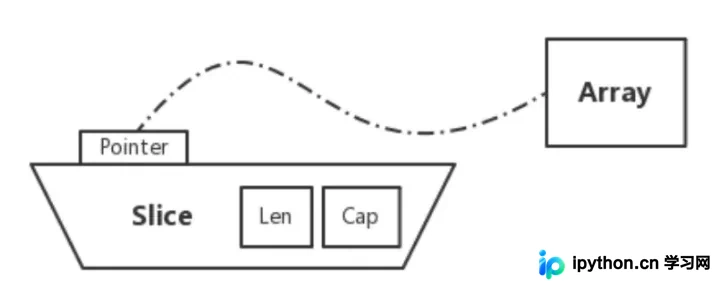
这三个参数共同决定了切片的读写范围:[0:Len] 是合法可写区域,[0:Cap] 是可读取的边界。理解了这一点,就能解释为什么切片在不同场景下的表现与原始数组有所不同。
函数传递中的陷阱:值拷贝与地址共享
在实际开发中,将切片作为参数传递给函数时,最容易产生误解的地方在于“传值”还是“传引用”。为了准确分析这一问题,我们可以通过一段代码来观察底层发生了什么:
func main() {
    sl := make([]int, 0, 10)
    var appenFunc = func(s []int) {
        s = append(s, 10, 20, 30)
        fmt.Println(s, len(sl), cap(sl))
    }
    fmt.Println(sl, len(sl), cap(sl))
    appenFunc(sl)
    fmt.Println(sl, len(sl), cap(sl))
    fmt.Println(sl[:10], len(sl), cap(sl))

    fmt.Println(sl[:], len(sl), cap(sl))
}
针对上述代码,执行流程可以分为以下几个阶段进行拆解分析:
第1步:初始化输出
初始状态下,sl 被创建为一个容量为10、长度为0的空切片。因此,第一行打印结果为 [] 0 10,表明没有元素且容量充足。
第2步:进入函数内部(append操作)
当调用 appenFunc(sl) 时,传入的是 sl 的一个副本。虽然这是一个值的拷贝,但该拷贝中的 Data 指针与原 sl 完全一致,指向同一块内存空间。
在函数内部执行 append(s, 10, 20, 30) 时,由于原数组有空闲空间(容量剩余8个),Go无需分配新数组,而是直接将这3个整数写入该内存空间。此时函数内打印结果为 [10 20 30] 0 10,注意这里使用的是外部变量 sl 的长度和容量,显示外部状态未变。
第3步:回到主函数后的状态检查
函数执行完毕后,虽然 s 这个局部变量的元数据可能发生了改变(例如Len变为3),但由于传入的是副本,主函数的 sl 副本并未随之更新 Len。因此,第三行打印再次确认了 sl 的长度仍为 0,结果为 [] 0 10。
第4步:利用容量直接访问内存数据
第四行代码 fmt.Println(sl[:10]) 输出了 [10 20 30 0 ...]。这看起来似乎违背了“长度限制”,但其背后的逻辑非常关键:当你指定 high 上限(如10)时,只要不超过切片的 Cap(也是10),就可以直接访问到底层内存中已经存在的数据。虽然 sl 自身的 Len 记录为0,但它手中的指针确实指向那些刚被写入的数值。
第5步:不指定长度的输出结果
第五行 fmt.Println(sl[:]) 输出空结果 [] 0 10。因为在 Go 语言规范中,如果不显式指定上限,默认使用 Len 作为上限。既然 Len 依然是0,Go就认为当前切片不包含任何有效元素,尽管底层内存里其实已经有了数据。
总结与最佳实践
通过这个实验可以得出两个核心结论:
- 切片是引用类型的表象:虽然切片变量本身是按值传递的(包含Data指针),但只要不触发导致底层数组重分配的操作(如容量不足),函数内部对数据的修改会直接反映到外部。这也意味着,在未考虑扩容场景下,直接使用切片传递参数需要格外小心内存覆盖的风险。
- 长度与容量的区分对待:
len()仅反映用户可见的元素数量,而cap()决定了你可以安全触及的多深。越界访问(超出Len但未超Cap)是可以读取历史残留或新写入数据的,但这属于非标准用法,建议业务逻辑中始终依赖len。
以上就是关于深入解析Golang中Slice切片底层原理与值传递陷阱的详细内容,更多关于Golang切片实战应用的知识资料请关注本站其它相关文章!
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









