

C语言动态内存管理:核心函数、避坑指南与实战解析

静态分配需在编译期确定大小,无法满足运行时的灵活需求。掌握动态内存管理是C语言进阶的关键,涉及内存的申请、调整、释放及潜在风险排查。本文将深入解析 malloc、calloc 和 realloc 的核心用法,结合调试截图演示关键原理,并系统总结常见的内存错误与经典笔试陷阱。
C语言动态内存管理的必要性
在C语言中,普通变量或固定长度数组(如 int data = 20; 或 char ch[5] = {0};)均在栈空间分配,其两个显著特征是:占用大小在编译时即已固定不可更改,且创建时必须明确指定长度。当开发阶段无法预知确切的数据规模,或需要在程序运行过程中按需分配资源时,动态内存分配(Heap Allocation)则是必不可少的解决方案。
核心内存管理函数详解
第1步:使用 malloc 申请空间
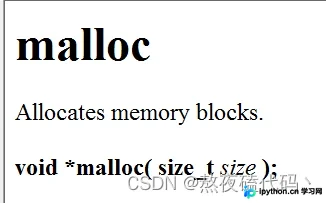
malloc 接收一个 size_t size 参数,用于在堆区请求一块连续可用的内存。使用时必须牢记以下规范:
- 返回值检查:若成功,返回指向该空间的指针;若失败,返回
NULL。因此,每次调用后都必须判空,可结合strerror(errno)打印具体错误原因。 - 头文件依赖:需引入
<stdlib.h>。
应用示例如下:
#include <stdio.h>
#include <stdlib.h>
#include <errno.h>
#include <string.h>

int main()
{
	int* src = NULL;
	src = (int*)malloc(40); // 申请40字节
	if (src == NULL)
	{
		printf("%s", strerror(errno));
		return 1;
	}
	// ... 业务逻辑 ...
	free(src);
	src = NULL; // 释放后置空至关重要
	return 0;
}
第2步:安全释放与防止野指针
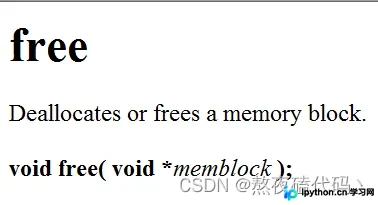
free 用于释放 malloc/calloc/realloc 申请的内存。为避免内存泄漏,所有动态分配的内存均需在不再需要时释放。关于释放操作的注意事项:
- 若传入的地址非动态开辟或为
NULL,函数不会产生副作用。 - 禁止重复释放(Double Free)。
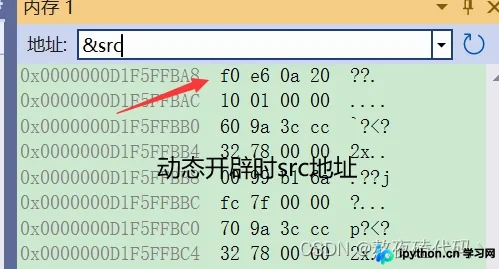
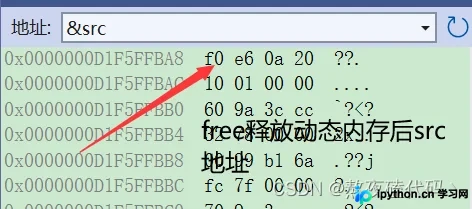
即便执行了 free(src),原指针的值依然指向原来的地址。如果不手动将指针赋值为 NULL,该指针就变成了“野指针”。再次访问或释放它会导致未定义行为甚至程序崩溃。
第3步:利用 calloc 进行初始化
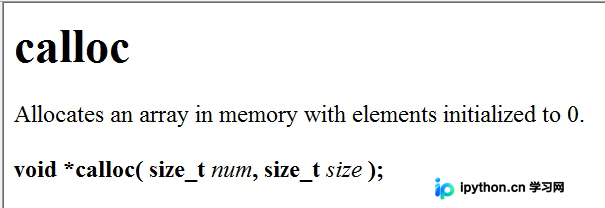
malloc 仅负责开辟空间,内部数据是不确定的(垃圾值)。如果业务要求新开辟的空间内容为 0,应使用 calloc。
原型:void* calloc(size_t num, size_t size),它将自动把分配的 num * size 字节全部初始化为 0。
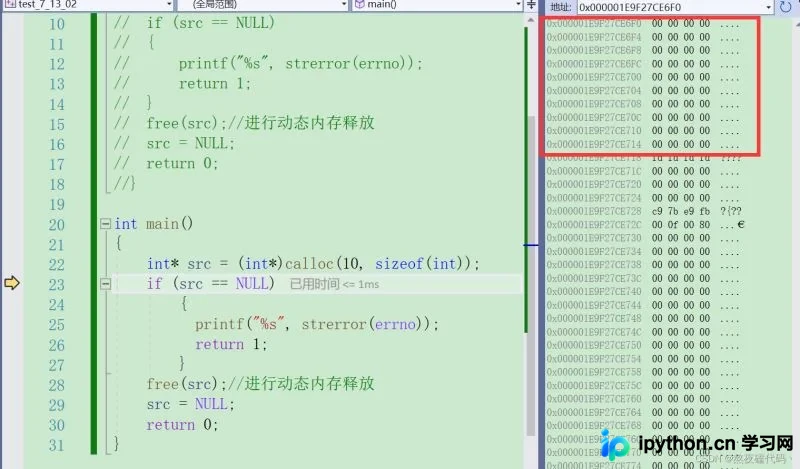
// 申请10个int大小的空间并清零
int* src = (int*)calloc(10, sizeof(int));
第4步:通过 realloc 扩容内存
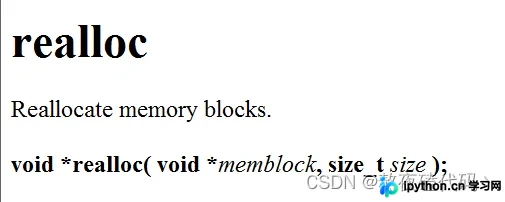
当初始申请的 malloc 空间不足时,不要重新 malloc 再拷贝旧数据,而是直接用 realloc 调整大小。它接收两个参数:原指针和调整后的新字节数。
realloc 的内部逻辑有两种情况:
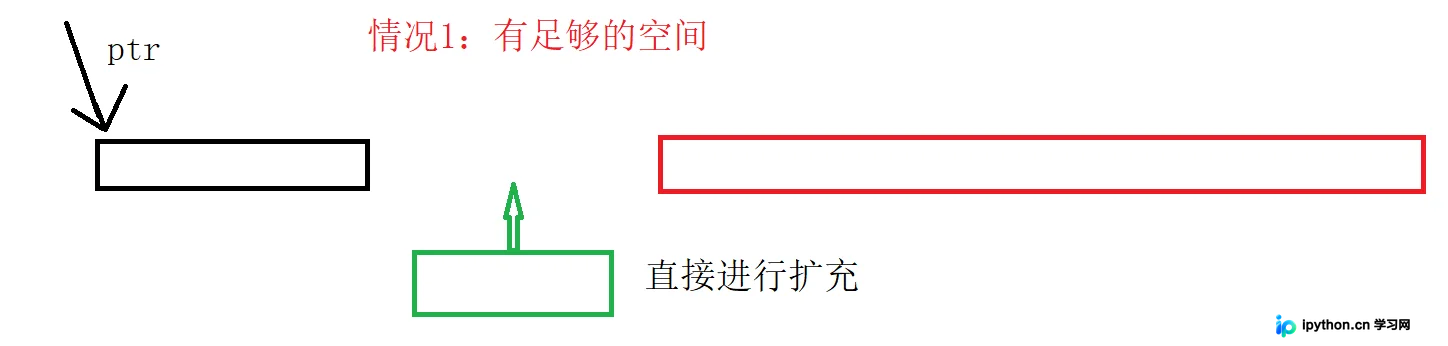
- 就地扩容:若原内存块后方有足够空间,直接扩展,返回原指针地址,原数据保持不变。
- 异地迁移:若原内存块后方空间不足,会在堆区寻找一块更大的新连续空间,将原数据拷贝过去,释放旧块。此时返回的是全新的地址。
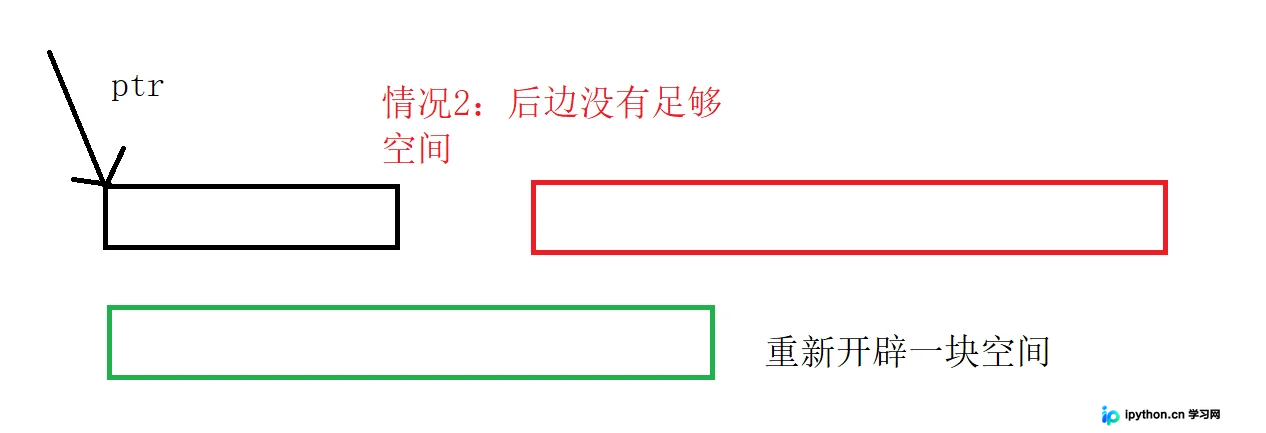
基于上述第2点逻辑,必须使用返回值更新指针,以防止原地址失效导致的引用错误。
src = realloc(src, 80); // 更新指针地址
if (src == NULL) {
    // 处理扩容失败(原内存可能已释放或未改变)
}
动态内存常见错误与排查
1. 内存越界访问
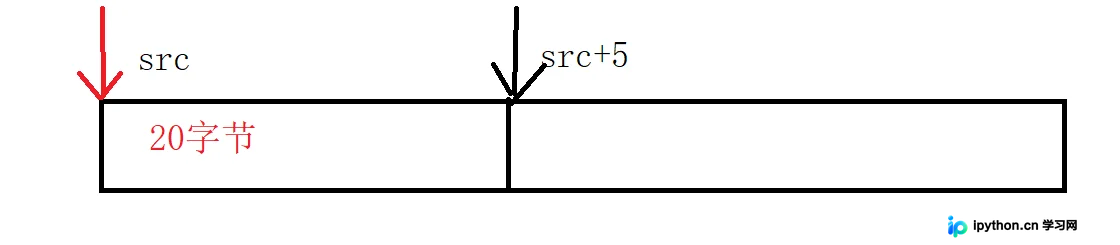
申请的字节数与实际访问范围不匹配。例如申请20字节(约5个int),但在循环中强行写入第6个元素,会导致覆盖后续内存。
void test1() {
    int* src = (int*)malloc(20);
    if (NULL == src) return;
    for (int i = 0; i < 6; i++) {
        *(src + i) = i; // i=5时越界
    }
    free(src);
    src = NULL;
}
2. 对 NULL 解引用
分配超大内存或环境内存耗尽时返回 NULL。若忘记判空直接赋值,会触发段错误(Segmentation Fault)。
3. 释放非起始地址
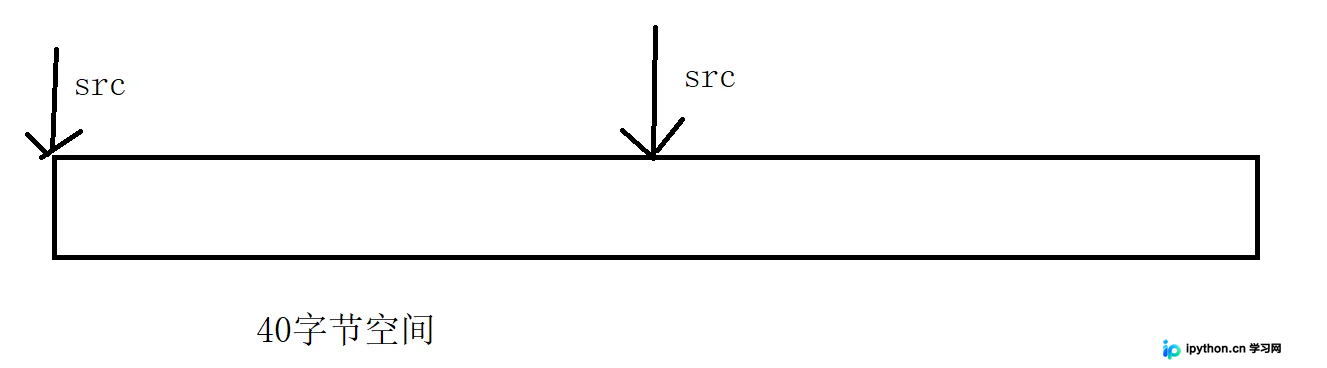
在操作过程中移动了指针变量指向中间位置,随后对该偏移指针进行释放。由于 free() 需要获取首地址才能正确维护堆结构,这会导致严重的堆破坏。
void test3() {
    int* src = (int*)malloc(40);
    for(int i=0;i<6;i++) {
        *(src+i)=i;
        src++; // 指针发生偏移
    }
    free(src); // 危险操作!原内存开始处被遗弃,当前地址非法
}
4. 错误释放类型
free() 绝不能用来释放栈上的局部变量或对静态变量的引用,否则会导致程序异常终止。
5. 重复释放与内存泄漏
free(src); free(src); 是严重错误。此外,在申请了内存后,若因逻辑跳转或死循环未能调用 free,则造成了不可回收的“内存泄漏”。
经典指针笔试题解析
题型1:形参传递失效
void test(char* src) {
    src = (char*)malloc(30); // 只改变了形参副本的指向
}
// ... src仍为NULL,调用strcpy会崩溃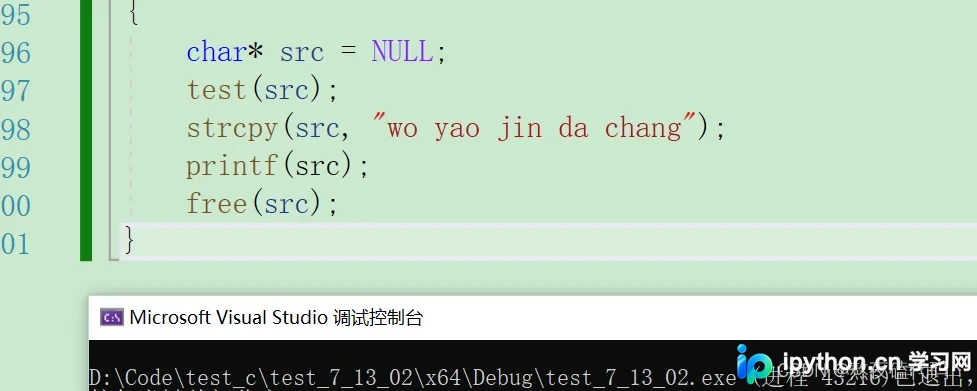
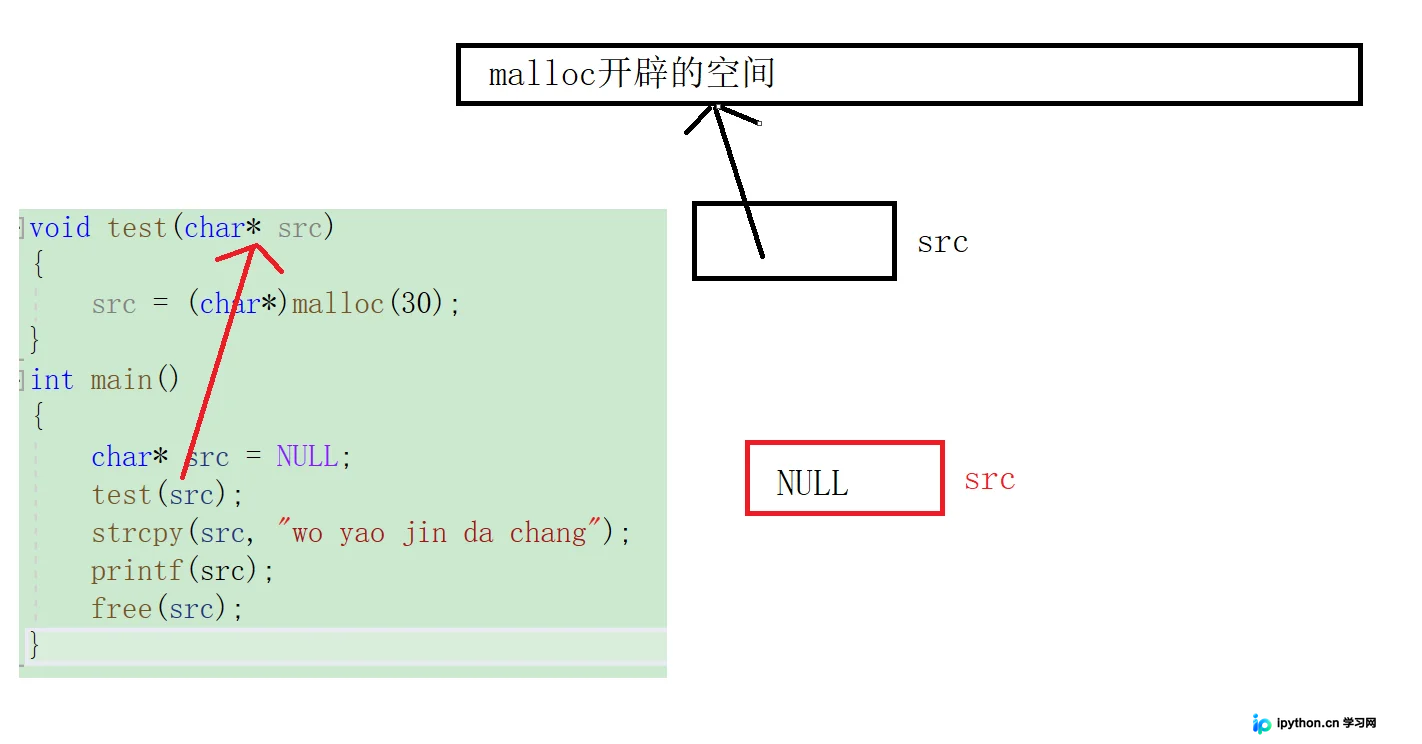
结论:函数内的 malloc 修改的是局部副本,主调函数的原始指针并未受益。
题型2:生命周期错误
char* test() {
    char arr[] = "test";
    return arr; // 返回栈上临时数组地址
}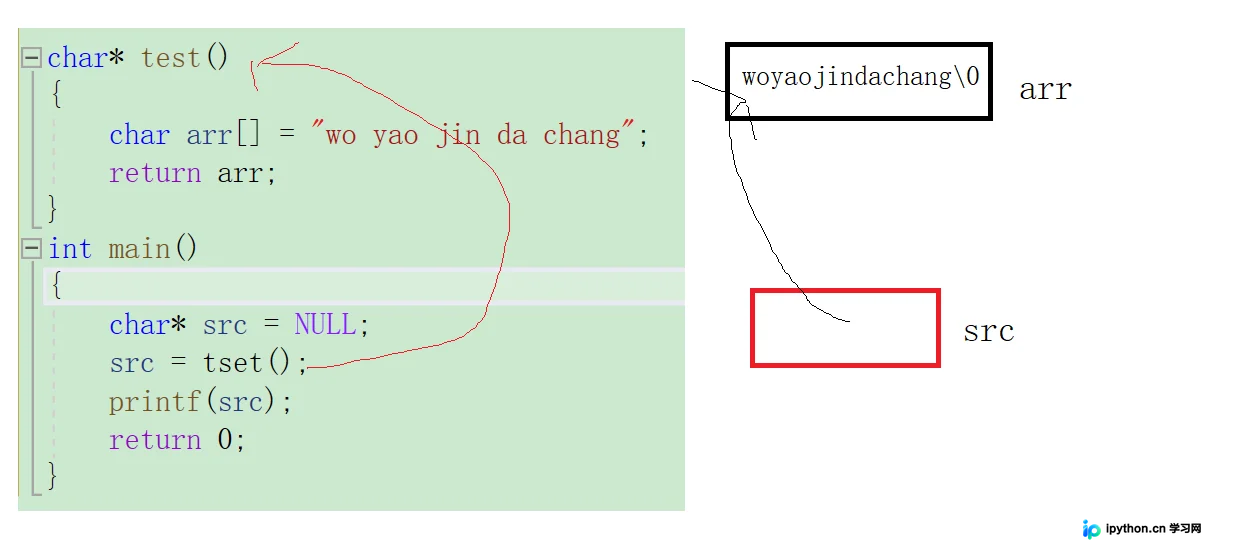
结论:栈内局部数组随函数结束被销毁,返回的地址变成了悬垂指针,读取内容随机或出错。
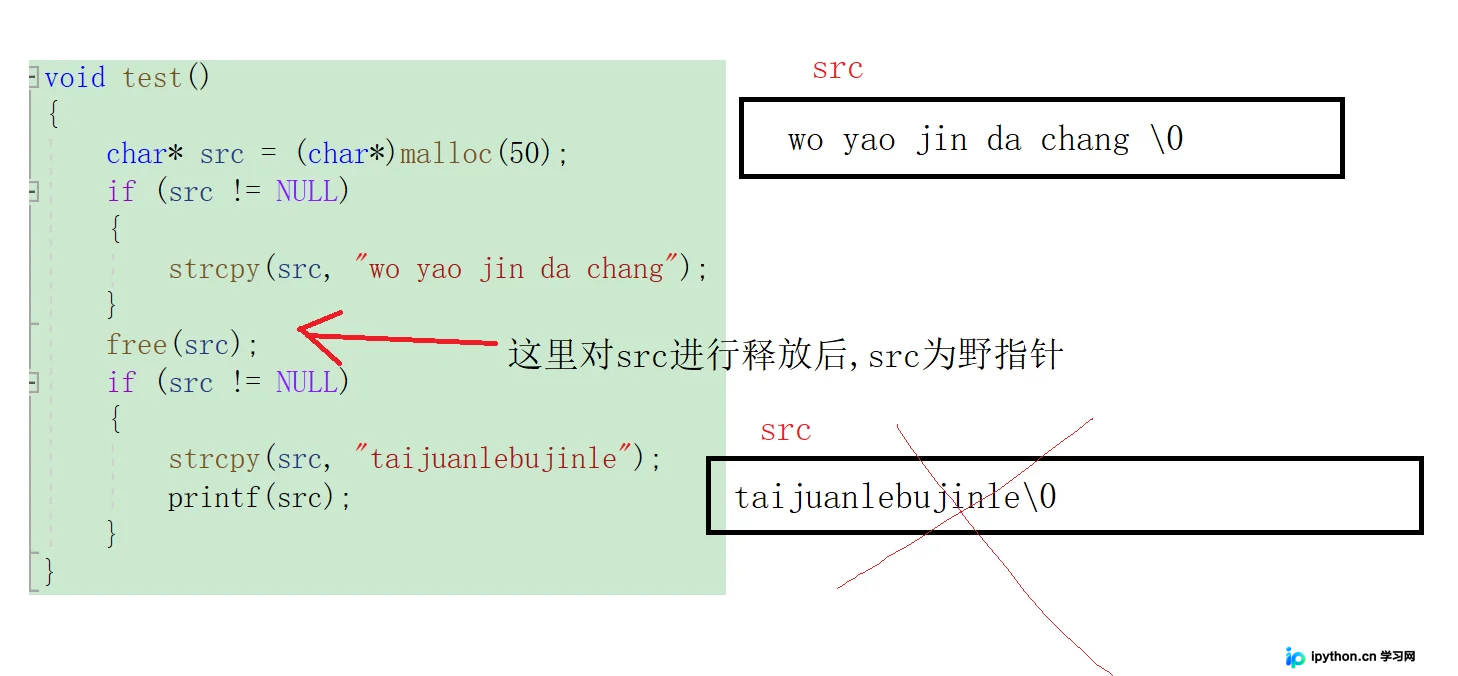
题型3:释放后使用(UAF)
代码在 free(src) 之后又判断指针是否为 NULL 并进行 strcpy 写入。虽然此处没立即置空能躲过 if 检查,但向已释放的内存写入数据是极其危险的非法操作,极易引发崩溃。
总结
C语言的灵活性建立在开发者对内存的精准把控之上。在使用动态内存时,务必遵循“先判空分配、使用后释放、释放必置空、警惕越界与重复”的原则。熟练掌握这些底层细节,能有效避免内存泄露与应用崩溃。
以上就是深入了解C语言的动态内存管理的详细内容,更多关于C语言动态内存管理的资料请关注本站其它相关文章!
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









