

C语言动态内存分配核心函数:malloc、calloc与realloc详解

C语言中变量和数组的长度通常在编译期确定,若需在运行时灵活申请空间,必须使用动态内存分配技术。本文深入解析 malloc、calloc 和 realloc 的核心行为,探讨 malloc(0) 的实际返回结果,并提供一套基于全局记录的内存泄漏检测实现思路。
一、动态内存分配的基础逻辑
在C语言中,内存操作是一切运行的基础。静态数组的定义必须在编译期确定长度,缺乏灵活性。当程序运行过程中需要临时或不定量的额外存储空间时,就需要从堆区(Heap)动态申请内存。这一过程由程序员手动控制,主要包括两个动作:向系统请求资源,以及在使用完毕后归还资源。
二、malloc 和 free 的使用规范
malloc 和 free 是标准库函数(定义在 <stdlib.h>),而非系统调用。它们分别负责获取和释放连续的字节内存块。
函数原型:
void* malloc(size_t size);:分配指定字节数的内存,不初始化内容。void free(void* pointer);:释放指向的动态内存,参数为NULL时无操作。
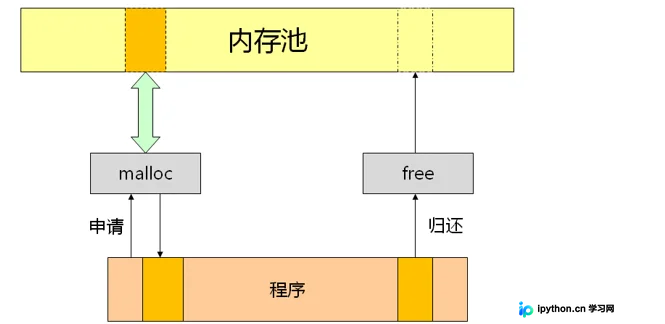
关键注意事项:
malloc按字节分配,不含类型信息,需强制转换为对应指针类型。- 实际分配的内存可能大于请求值(如为了4字节对齐),不应依赖具体多出的字节。
- 若系统无法满足请求,
malloc返回NULL,使用前务必检查返回值。
第1步:构建基础内存泄漏检测框架
由于多线程环境下直接调用 malloc 存在竞争条件,且原生函数无法记录分配位置,可以通过封装函数来实现简易的泄漏检测。这需要拦截标准的分配与释放行为。
实现原理:利用一个全局结构体数组记录每次非空分配的地址、大小及发生文件行号。在程序结束时扫描该数组,打印未释放的记录。
核心代码逻辑:
#include <stdio.h>
#include "mleak.h"

// 简化版 main 示例
int main()
{
    int* p = (int*)MALLOC(3 * sizeof(int));
    f(); // 内部包含 MALLOC(100) 但未释放

    p[0] = 1; p[1] = 2; p[2] = 3;
    FREE(p);

    PRINT_LEAK_INFO(); // 检查是否存在未释放项

    return 0;
}
mleak.h 宏定义:
#define MALLOC(n) mallocEx(n, __FILE__, __LINE__)
#define FREE(p) freeEx(p)
mleak.c 记录逻辑:
typedef struct {
    void* pointer;
    int size;
    const char* file;
    int line;
} MItem;

static MItem g_record[256];

void* mallocEx(size_t n, const char* file, const char* line) {
    void* ret = malloc(n);
    if(ret != NULL) {
        // 遍历数组寻找空位并记录
        for(int i=0; i<256; i++) {
            if(g_record[i].pointer == NULL) {
                g_record[i].pointer = ret;
                g_record[i].size = n;
                g_record[i].file = file;
                g_record[i].line = atoi(line);
                break;
            }
        }
    }
    return ret;
}
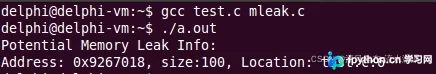
当执行完上述 main 函数后,PRINT_LEAK_INFO 会输出占用但未回收的内存地址(即 f() 中申请的100字节),从而定位泄漏源。请注意,此为基础演示,工程级实现需引入互斥锁保护全局数组以支持线程安全。
三、关于 malloc(0) 的行为分析
调用 malloc(0) 是否会返回 NULL 或报错?这在不同平台上的表现可能被误读,但标准行为有其特定逻辑。
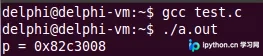
测试验证:
int main() {
    int* p = (int*) malloc(0);
    printf("p = %p\n", p);
    free(p);
    return 0;
}
结论:
- 合法性:
malloc(0)通常是合法的,多数实现会返回一个有效的、可被后续free释放的唯一指针。 - 内存概念:内存不仅包含首地址,还包含长度。虽然请求长度为0,但系统仍可能分配少量内存(如为了满足硬件对齐要求的最小单元,通常为4字节或以上)。
- 泄漏风险:如果在循环中反复调用
malloc(0)且不保存指针仅最后释放一次,会导致严重的内存泄漏,因为系统并未真正释放那些微小的分配块。
四、calloc 和 realloc 进阶应用
除了最基础的 malloc,处理复杂数据结构时常配合其他两个函数使用。
第2步:使用 calloc 进行零初始化分配
原型:void* calloc(size_t num, size_t size);
calloc 接受两个参数:元素个数与每个元素的大小。其核心优势在于自动将分配的内存初始化为 0。这对于数值计算或字符串操作非常有用,避免了使用未初始化内存带来的不确定性。
第3步:使用 realloc 调整内存大小
原型:void* realloc(void* pointer, size_t new_size);
realloc 用于修改之前分配的内存块大小。
- 若
new_size小于原大小,多余部分被截断;若大于原大小,新增部分通常未初始化。 - 新内存可能与原内存地址不同(需移动数据)。因此,必须将
realloc的返回值赋给指针。 - 若首个参数为
NULL,则等价于malloc。
综合示例:
#include <stdio.h>
#include <stdlib.h>

int main() {
    int *pI = (int*)malloc(5 * sizeof(int));      // 未初始化
    short *pS = (short*)calloc(5, sizeof(short)); // 初始化为0

    // 打印观察差异
    for(int i=0; i<5; i++) {
        printf("pI[%d]=%d, pS[%d]=%d\n", i, pI[i], i, pS[i]);
    }

    // 扩容 pI
    int *temp = (int*)realloc(pI, 10 * sizeof(int));
    if(temp != NULL) {
        pI = temp;
    }

    free(pI);
    free(pS);
    return 0;
}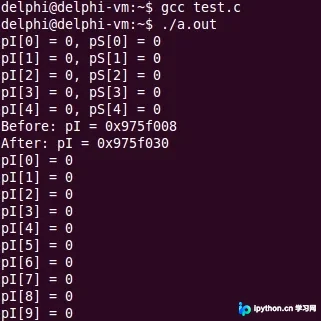
在上述代码中,pI 的初值取决于堆内存当时的残留数据(看似0可能是巧合),而 pS 必为0。扩容后 pI 的地址通常会发生变化,旧地址已被标记为释放。
五、总结
动态内存分配赋予了C语言极大的灵活性,但也带来了管理的复杂性。掌握以下核心点是避免Bug的关键:
malloc负责字节级申请,返回未初始化内存;calloc负责按类型申请并清零;realloc负责平滑扩展内存。- 始终检查
malloc/calloc/realloc的返回值是否为NULL。 - 任何成功的动态申请都必须有对应的
free,否则会造成内存泄漏。 - 理解
malloc(0)的特殊性,避免将其视为无害的空操作。
以上就是C语言深入探索动态内存分配使用的详细内容,更多关于C语言 动态内存管理技巧的资料请关注本站其它相关文章!
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









