

C语言函数栈帧:汇编视角详解创建与销毁全过程

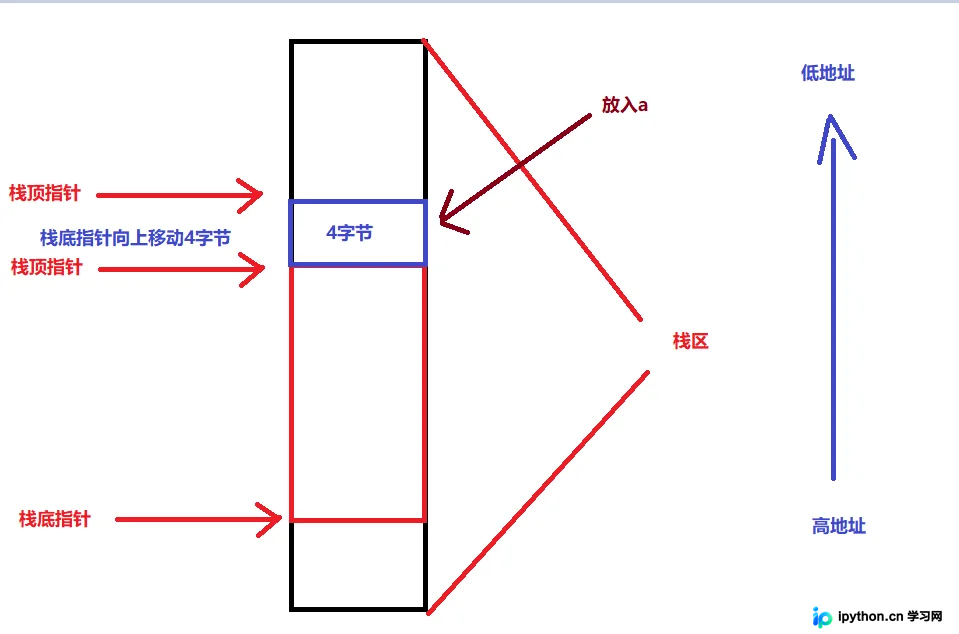
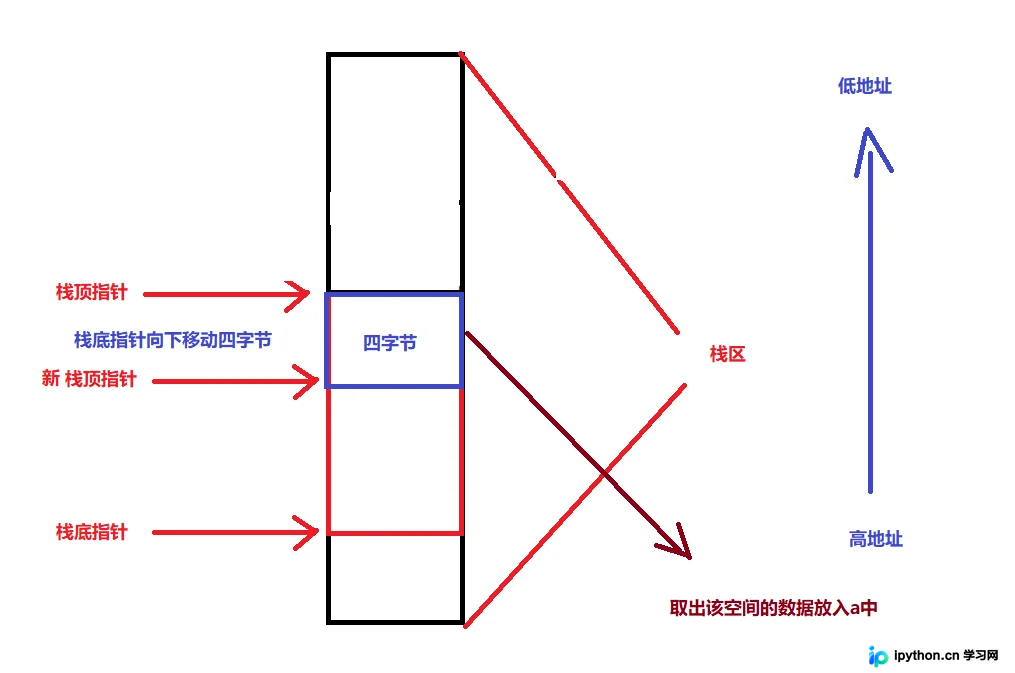
函数栈帧是C语言程序运行时内存管理的核心概念。在理解其工作原理前,需明确几个基础定义:栈区遵循先使用高地址部分,再使用低地址部分的惯例;寄存器(如用于暂存数据的eax、ebx等)独立于主内存;push指令将数据压入栈顶(向低地址移动),pop指令从栈顶弹出数据;而关键的栈底指针寄存器ebp(保存当前栈帧基址)与栈顶指针寄存器esp(始终指向栈顶)则是操作内存块的导航仪。
结果或目标
本文旨在以Win10 && VS2019环境为基准,通过观察`Add`函数的汇编调用过程,理清函数栈帧在“创建-执行-销毁”三个阶段的真实内存动作,消除对底层内存分配的抽象困惑。
准备条件
- 开发环境:Windows 10,Visual Studio 2019。
- 预备知识:熟悉基本C语法,了解栈区是从高地址向低地址生长的特性,以及
mov(赋值)、sub(减法)、add(加法)指令在C层面的映射关系。 - 调试设置:编译时需选择“Debug”模式,并关闭优化选项,以便查看编译器生成的原始汇编指令。
真实操作顺序
第1步:准备main函数栈帧并分配空间
目的:在执行main函数内部逻辑前,建立其专属的内存保护区,并为其局部变量预留位置。
入口:系统调用进入main函数时。
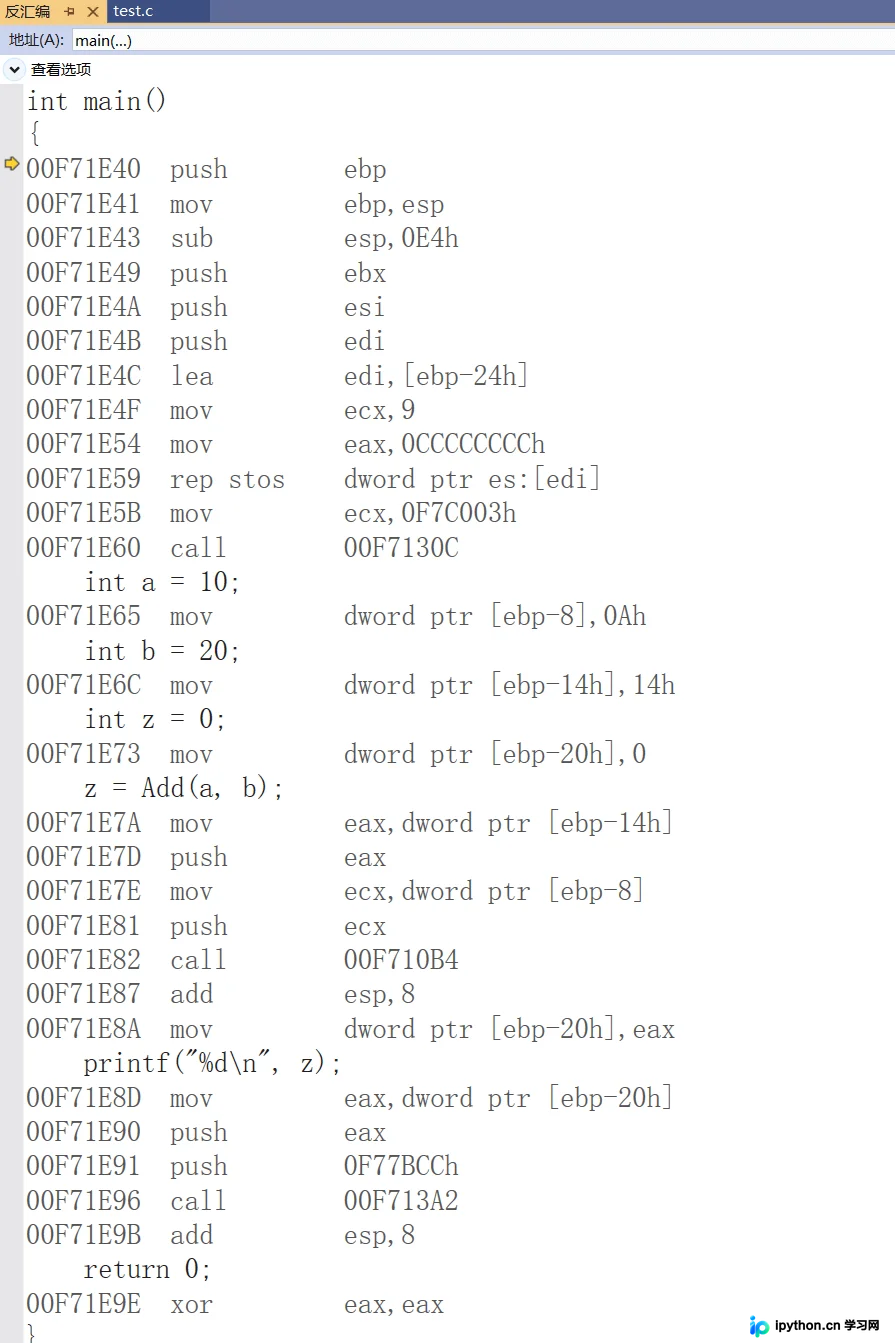
关键汇编指令分析:
int main()
{
    // 对应汇编起始部分
    00F71E40  push        ebp   ; 第一步:将上一级函数(通常是CRT启动函数)的ebp压栈保存。
    00F71E41  mov         ebp,esp ; 第二步:将当前栈顶esp赋给ebp,确立当前函数的栈底基准点。
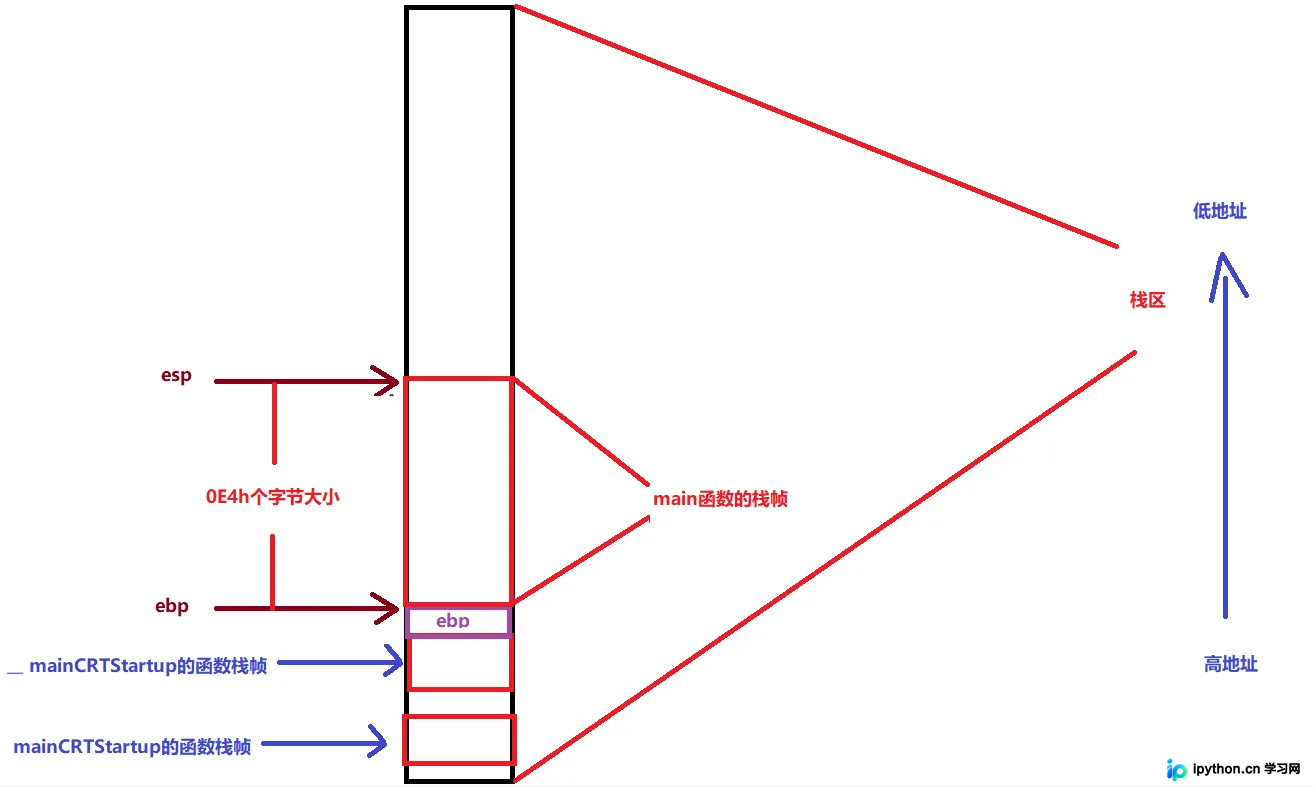
    00F71E43  sub         esp,0E4h ; 第三步:从esp中减去0E4h(十六进制),即向低地址方向挪动大块空间,完成内存分配。
}
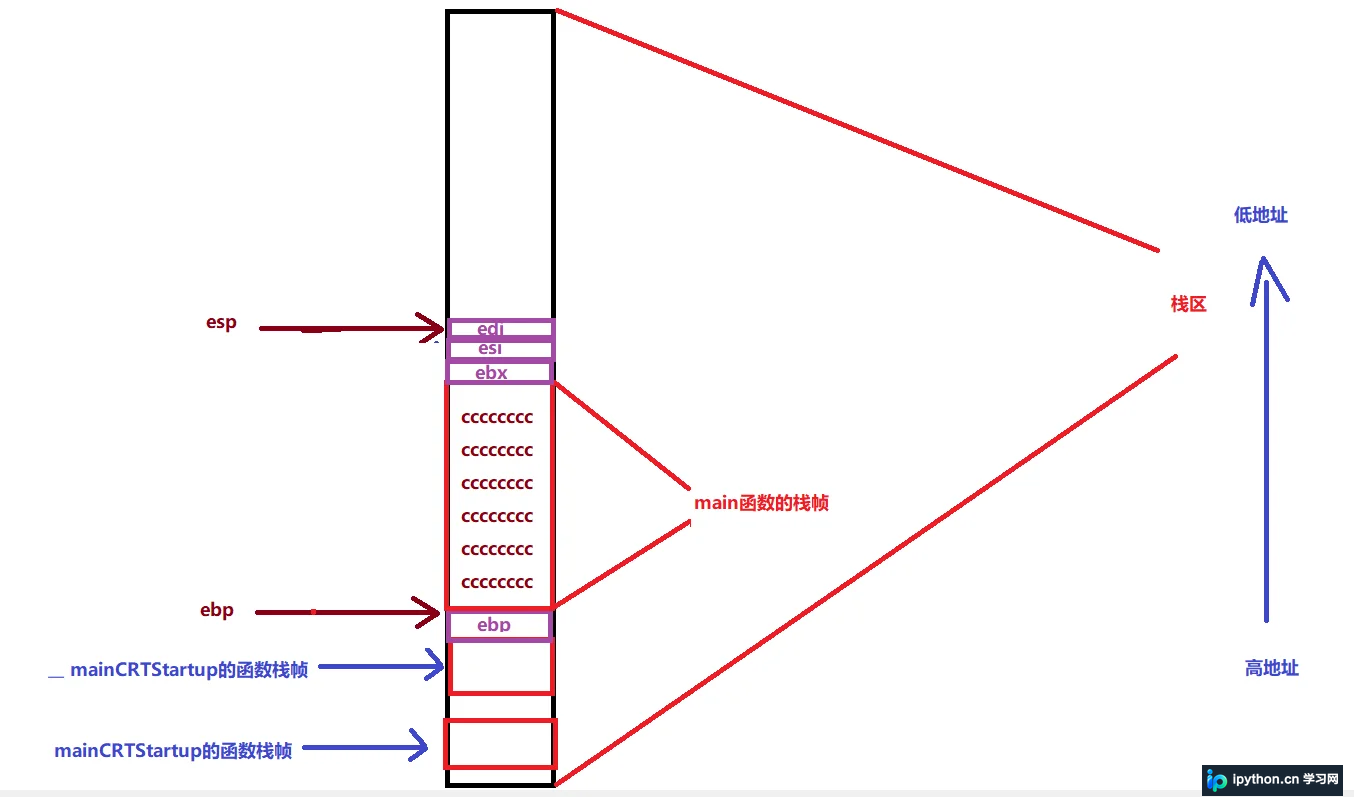
随后,为了便于调试,编译器通常会将新分配的栈帧内存填充为 `0CCCCCCCCh`(未初始化的危险值)。同时,由于main函数被运行时库调用,在进入前ebp的状态如图所示:
执行完上述三步后,内存视图变化如下,此时已划出一块供main使用的区域:
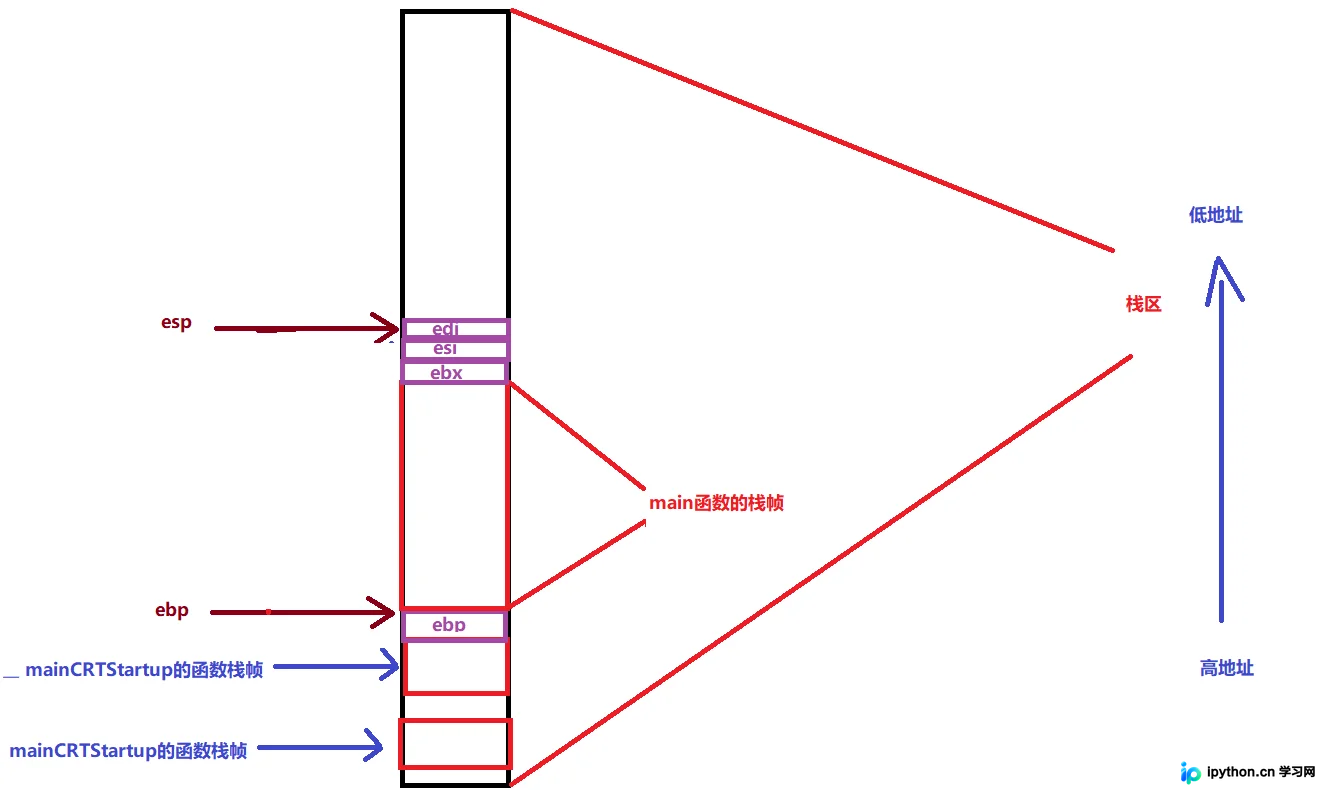
紧接着,保存现场(保护寄存器状态):
00F71E49 push ebx
00F71E4A push esi
00F71E4B push edi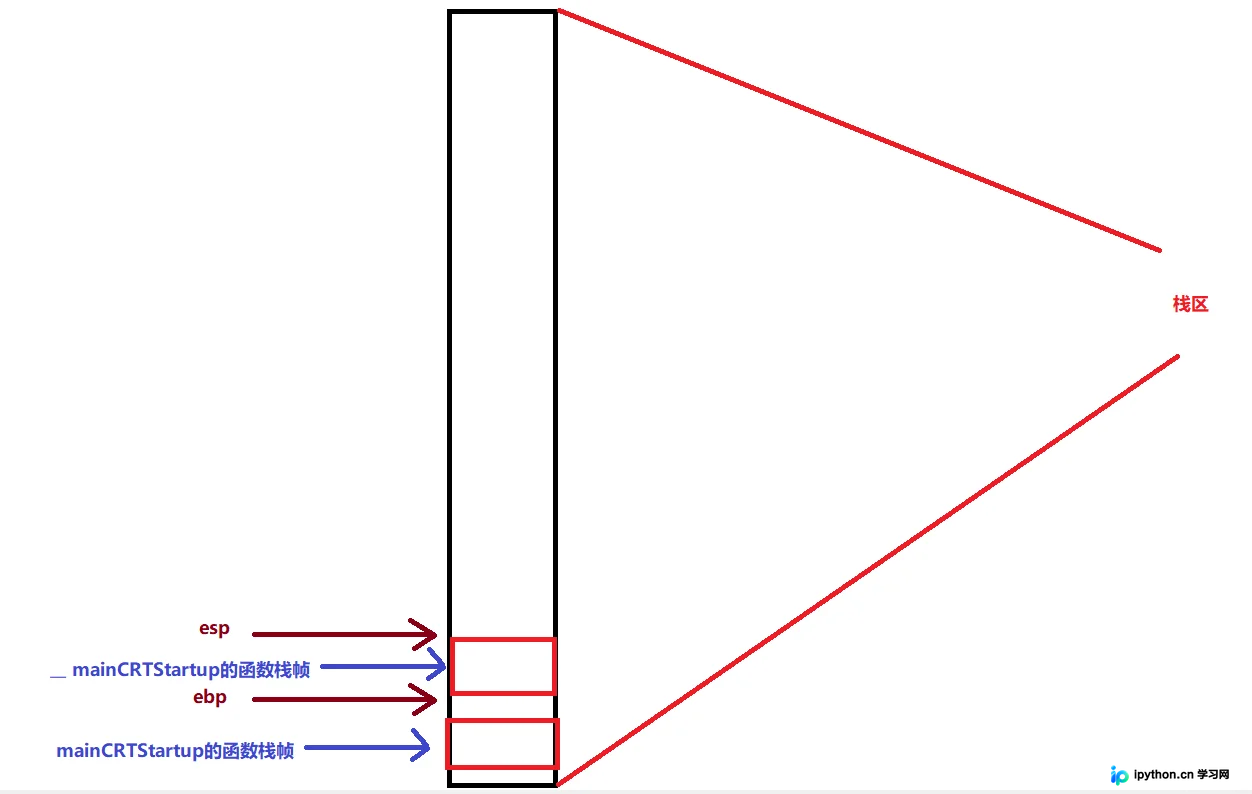
第2步:初始化局部变量与传参
目的:在main栈帧内放置局部变量,并将要传递给Add函数的实参按右向左的顺序压入栈中。
操作细节:
2.1 存放局部变量:
int a = 10; // 00F71E65 mov dword ptr [ebp-8],0Ah
int b = 20; // 00F71E6C mov dword ptr [ebp-14h],14h
int z = 0; // 00F71E73 mov dword ptr [ebp-20h],0系统将数值直接写入基于ebp偏移的地址空间中,如下图所示,变量a,b,z已就位:
2.2 传递参数:
C语言的参数传递规则为从右向左(先y后x)。以z = Add(a, b)为例:
00F71E7A mov eax,dword ptr [ebp-14h] ; 取出b(20)放入eax
00F71E7D push eax                     ; eax(20)入栈
00F71E7E mov ecx,dword ptr [ebp-8]   ; 取出a(10)放入ecx
00F71E81 push ecx                     ; ecx(10)入栈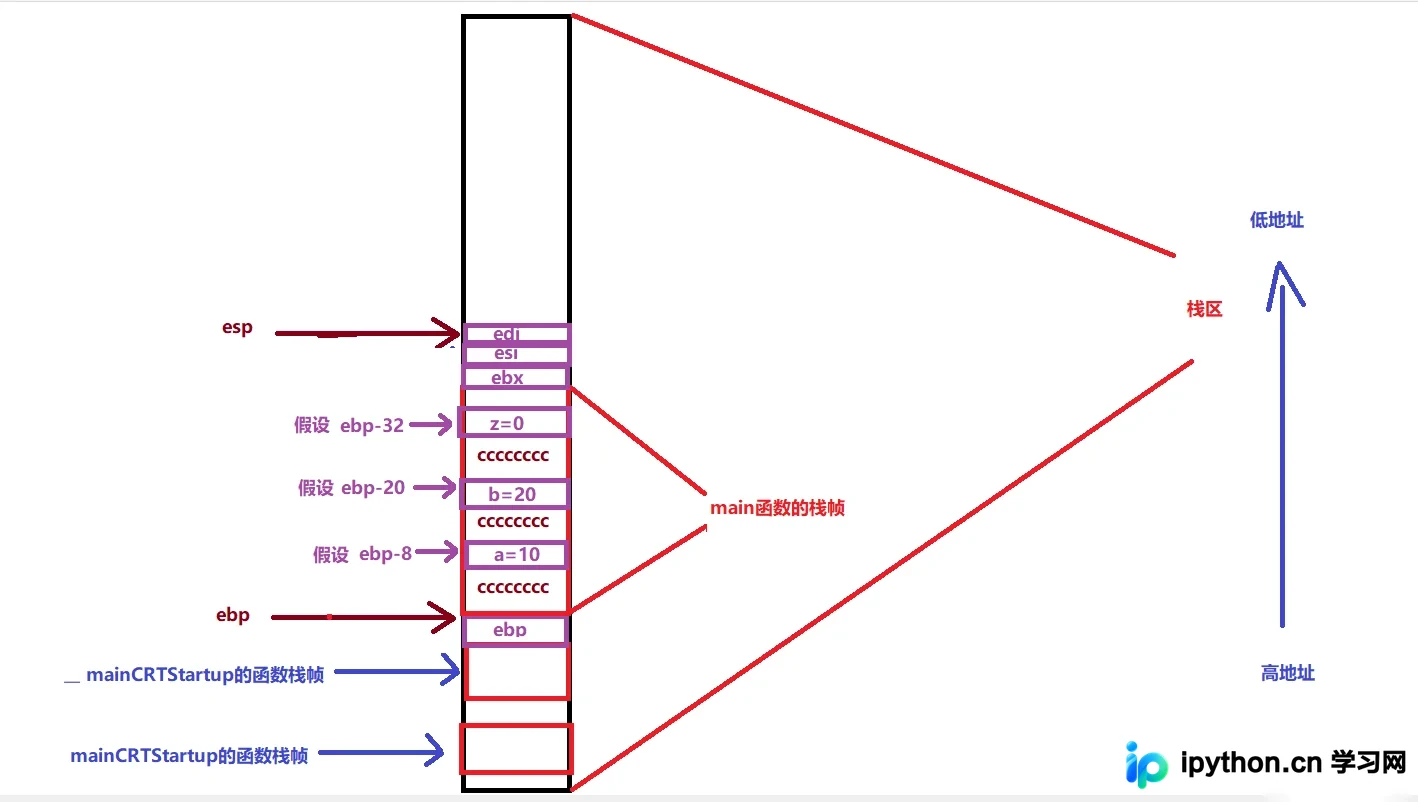
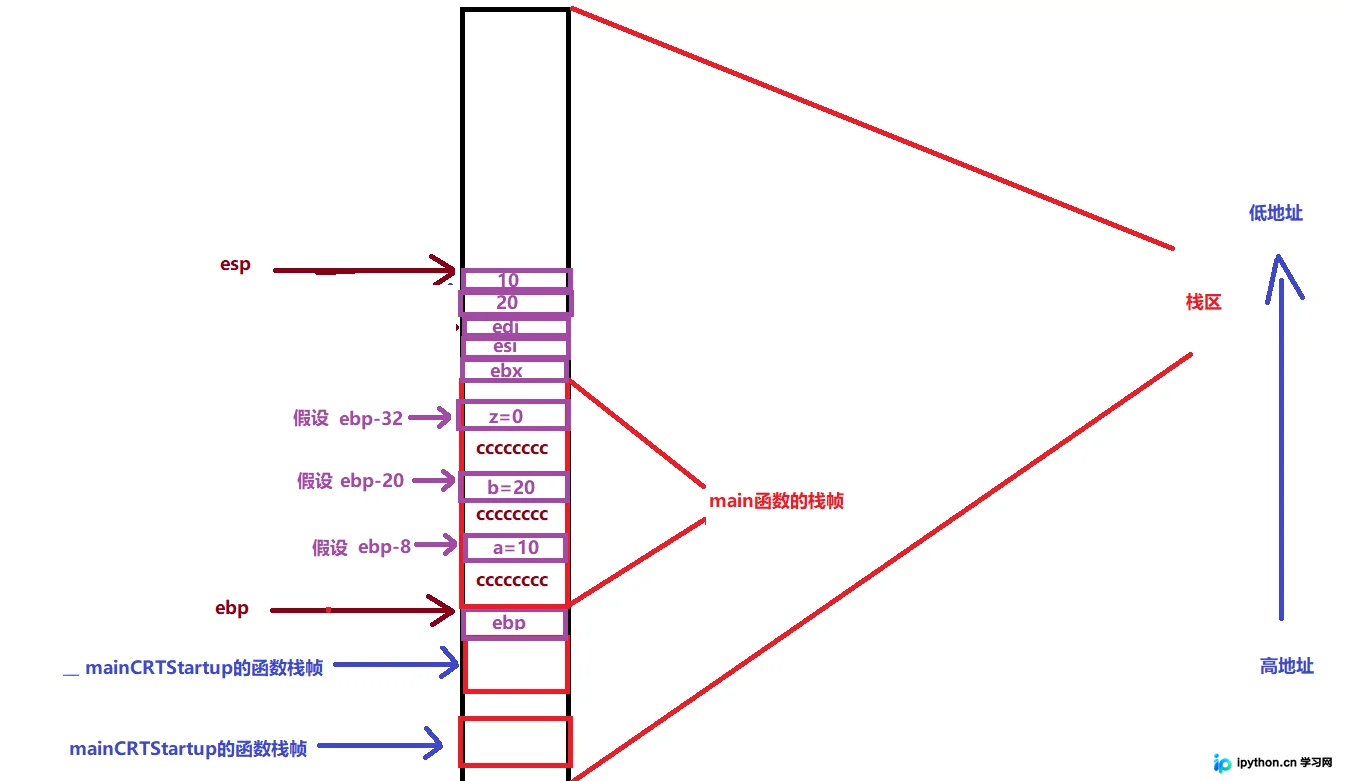
注意,此时传入的20和10位于main的栈帧区域底部附近,它们不属于Add函数的栈帧,而是作为调用方与被调用方交接的桥梁。
第3步:创建Add函数栈帧并执行计算
目的:call指令触发跳转,进入Add函数上下文,重新建立一套基于ebp/esp的内存环境。
操作细节:
3.1 栈帧搭建:
int Add(int x, int y)
{
    00F71740 push ebp    ; 保存main函数留下的ebp
    00F71741 mov ebp,esp ; 将当前栈顶设为Add的基准点
    00F71743 sub esp,0CCh ; 向下开辟Add函数所需的空间大小
    ...            ; (省略了继续压入ebx/esi/edi保存现场及用CCCC填充的操作)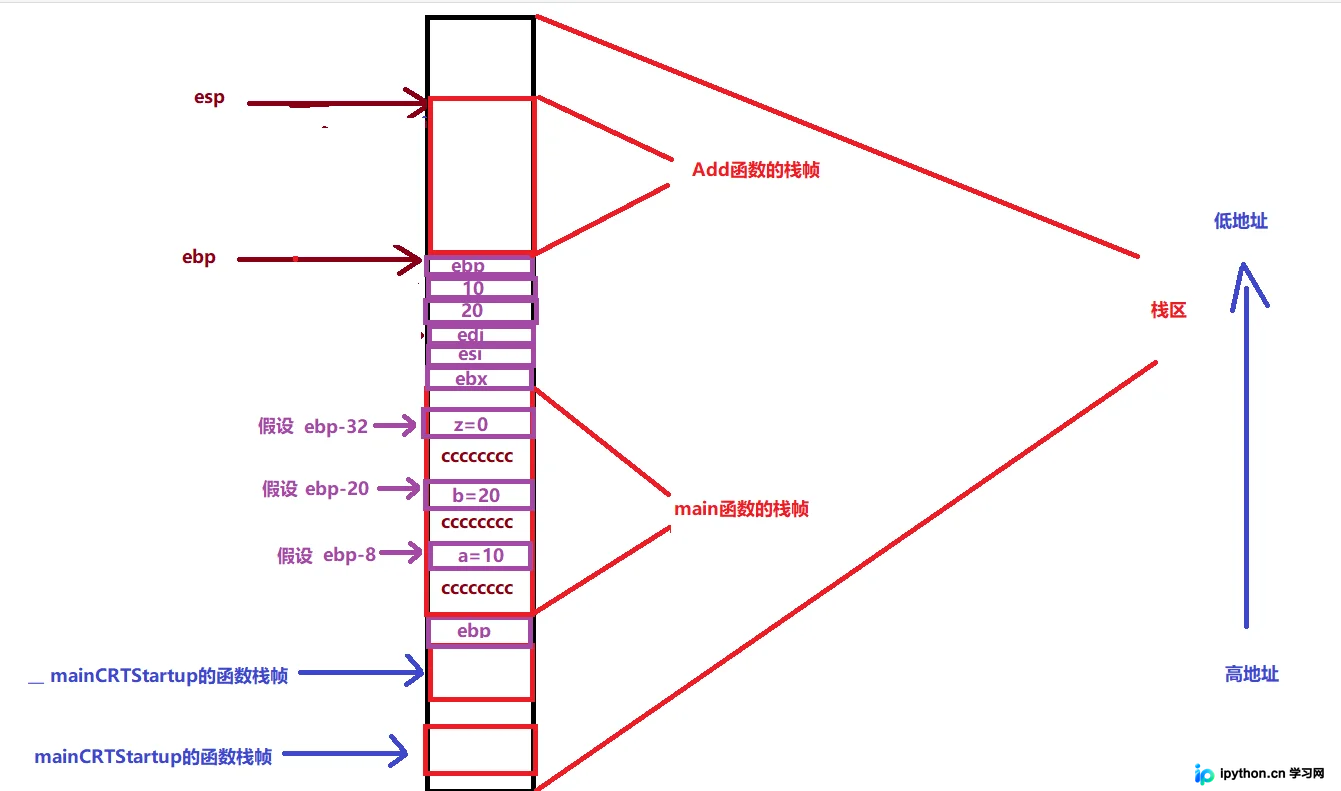
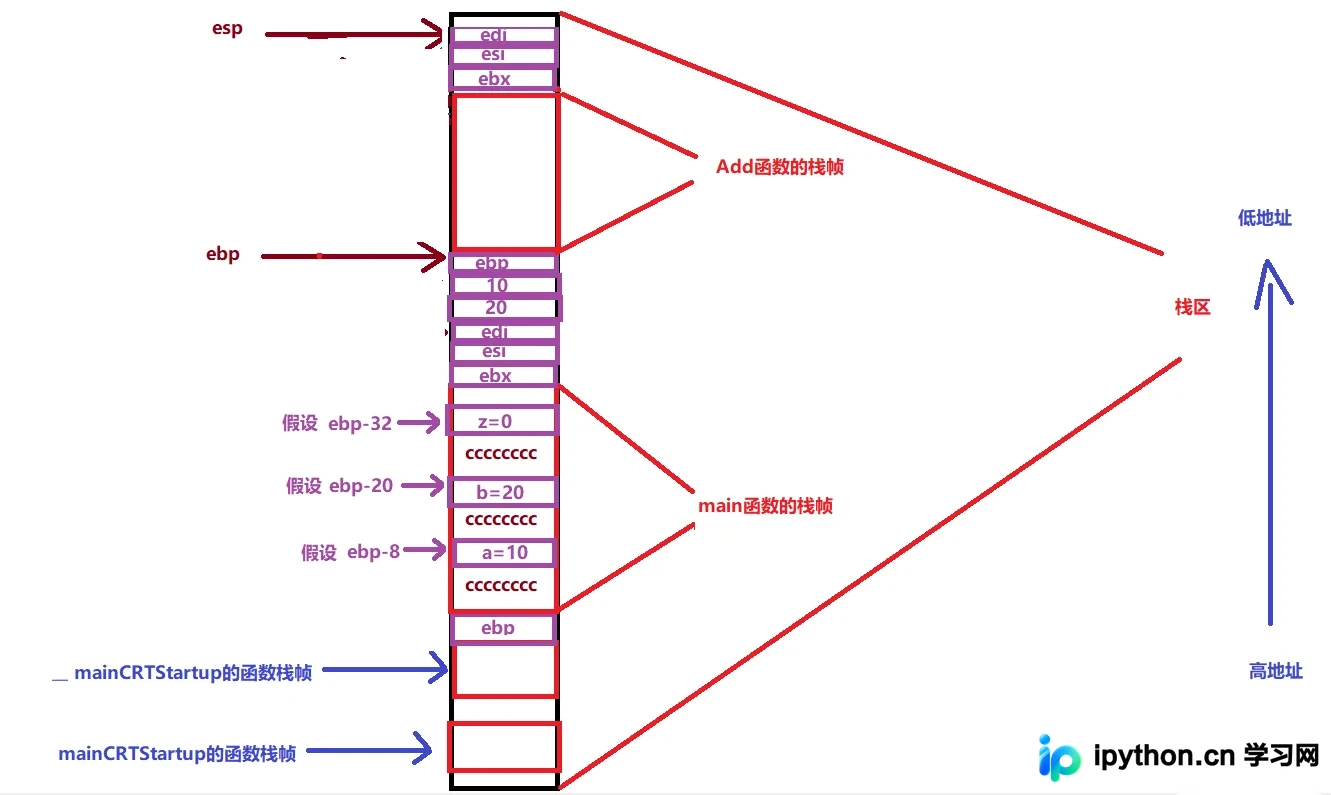
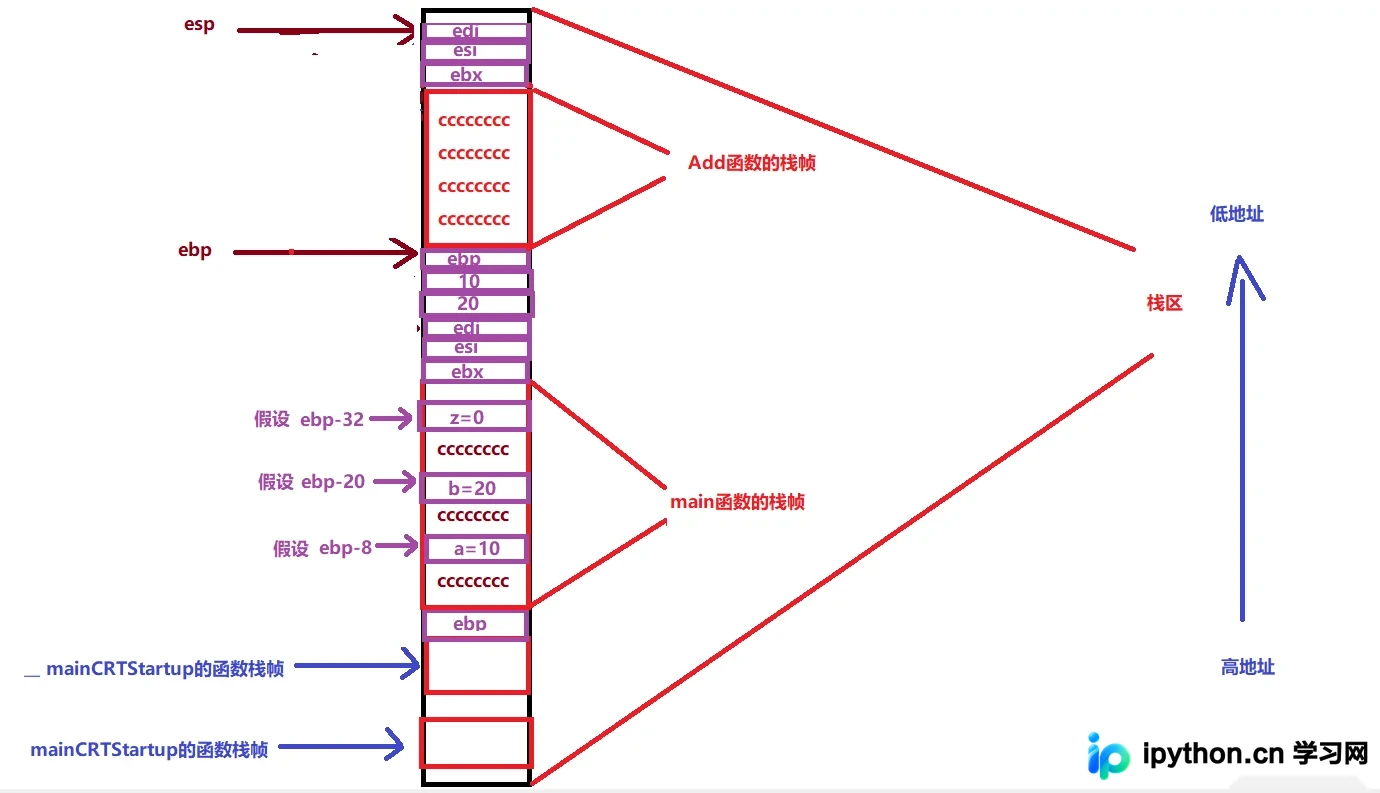
3.2 取值计算:
此时形参x和y已经存在于ebp之上的位置(相对于Add的ebp来说是在正方向):
int z = x + y;
// 取出y ([ebp+8]) 存入eax
00F71765 mov eax,dword ptr [ebp+8]
// 将x ([ebp+0Ch]) 的值加到eax上
00F71768 add eax,dword ptr [ebp+0Ch]
// 将结果存入局部变量z的地址([ebp-8])
00F7176B mov dword ptr [ebp-8],eax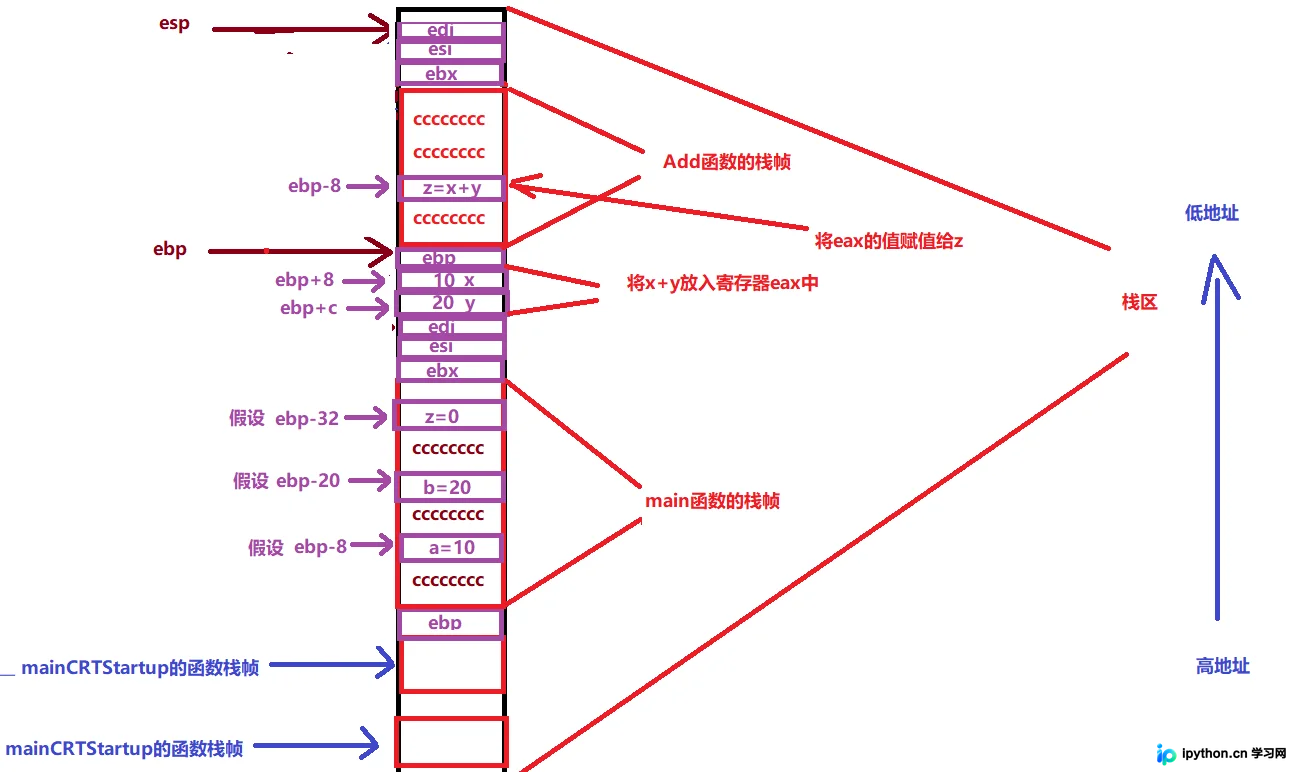
3.3 准备返回值:
C语言通过通用寄存器eax向调用方返回整型值:
return z;
00F7176E mov eax,dword ptr [ebp-8] ; 将局部变量z拷贝进eax
第4步:恢复现场与销毁栈帧
目的:退出Add函数,清理临时占用的内存,让esp回到调用前的状态。
操作细节:
// 1. 弹回被保存的寄存器 (恢复main的现场)
pop edi
pop esi
pop ebx
// 2. 回收局部变量z占据的栈空间 (0CCh是开辟的大小)
add esp,0CCh
// (此处会执行一些堆栈校验检查 cmp ebp,esp)
// 3. 还原ebp (将之前弹出的旧ebp加载回去,指回main函数的基址)
pop ebp
// 4. 跳转到call指令的下一条指令执行
ret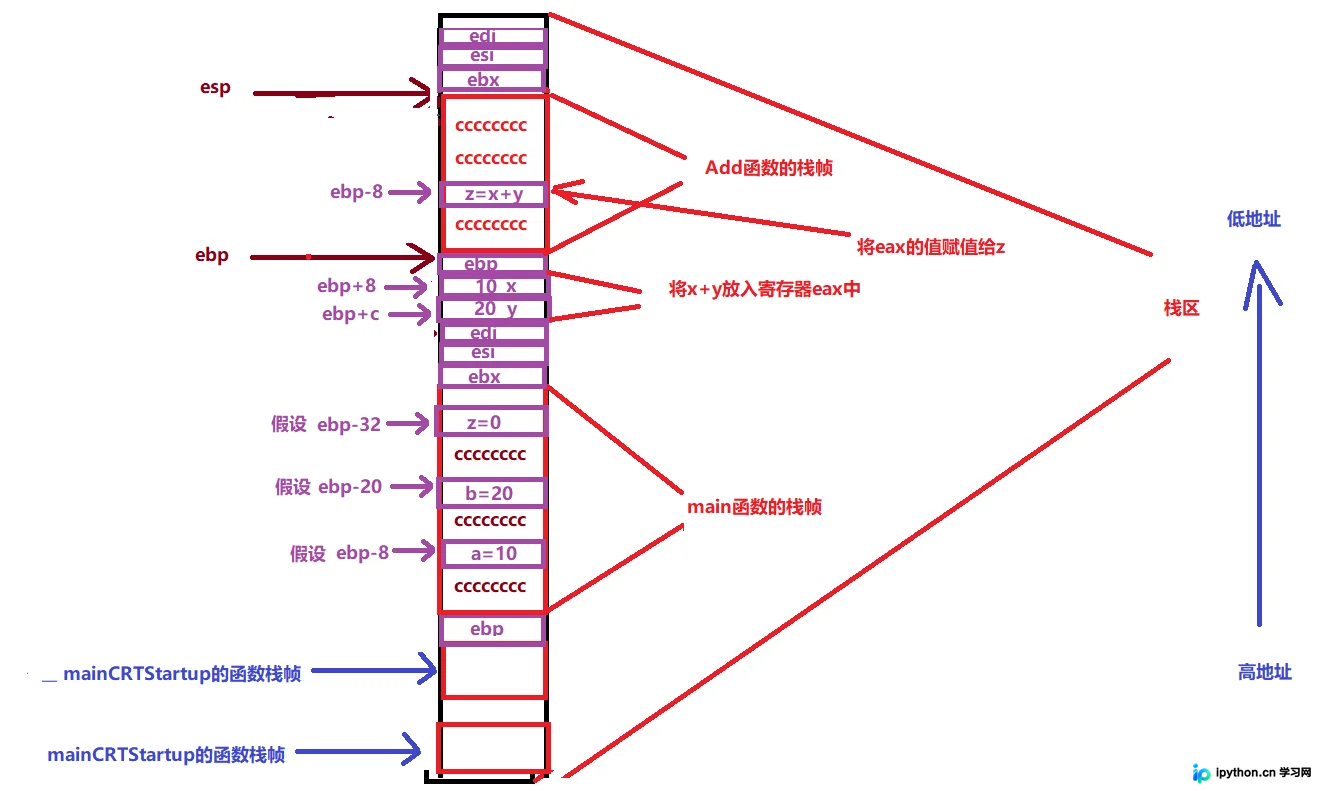
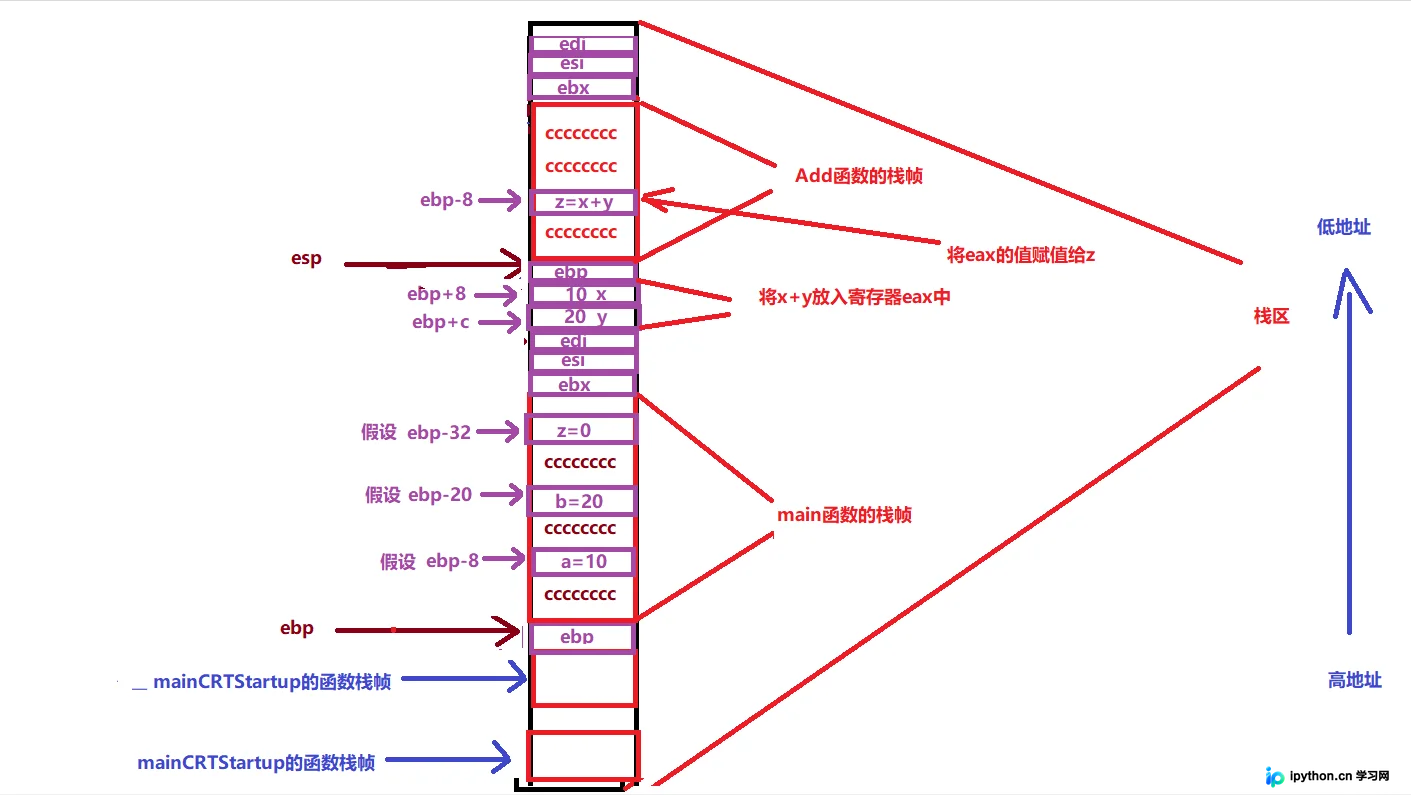
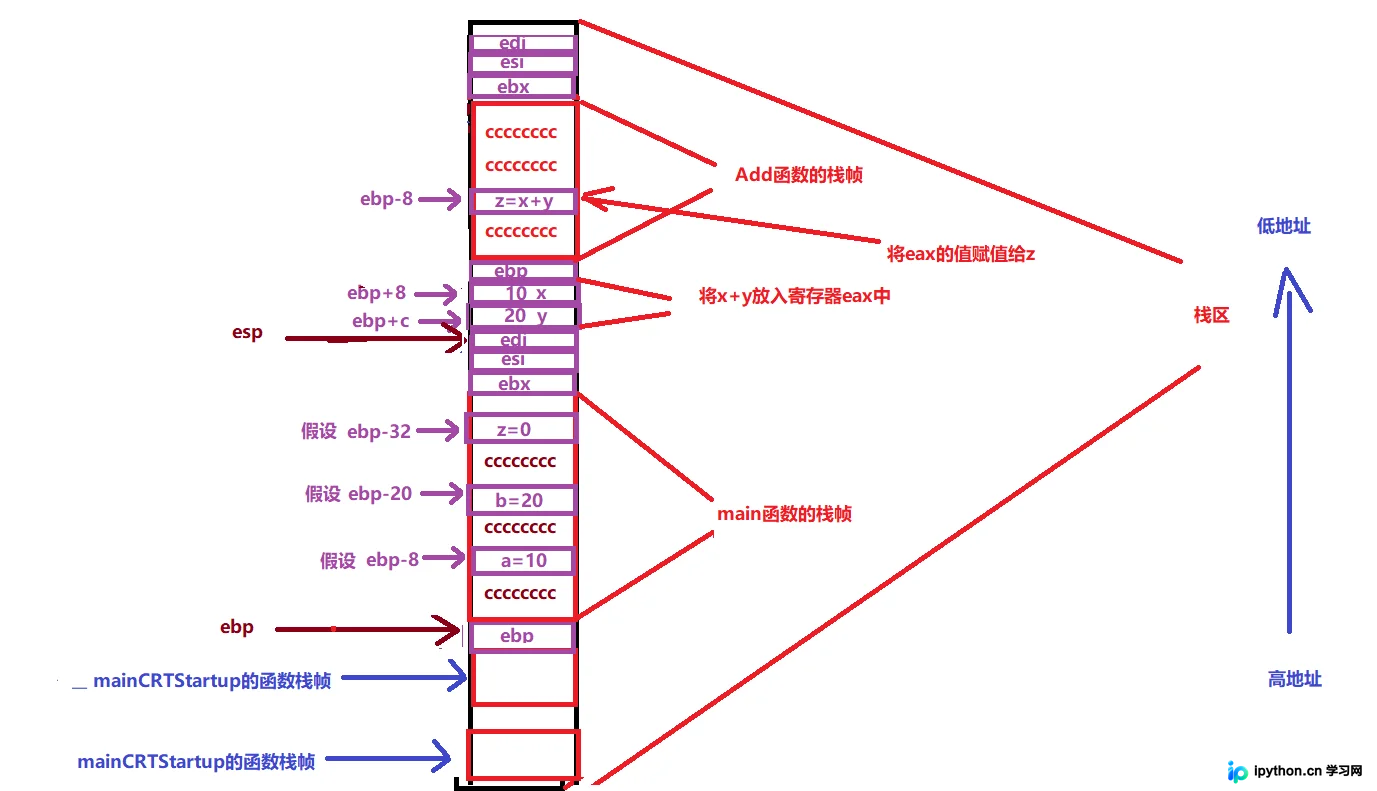
第5步:主函数收尾与清理参数
目的:main函数拿回控制权,处理返回值,并清理掉刚才压入栈中的参数。
00A717F7 add esp,8       ; 将esp向上移动8字节,直接丢弃(销毁)了x和y的栈空间
00A717FA mov dword ptr [ebp-20h],eax ; 将返回值从eax赋给局部变量z
...                   ; 后续类似开头的逆序,恢复现场并销毁main自身的栈帧
原文有依据的排错
在观察内存销毁过程时容易误以为函数栈帧被“清空”,实际上,“销毁”仅仅意味着esp指针移回了原处,内存中的数据仍然物理存在。如果后续没有新的函数调用覆盖这块区域,数据依然存在;但一旦有新函数使用该内存并被初始化,原数据才会失效丢失。此外,不同版本VS对栈帧的保护和检查机制不同(例如VS2019引入了比VS2013更为严格的安全检查指令)。
简要总结
函数栈帧的本质是一系列基于ebp和esp指针的移动与数据搬运。push ebp / mov ebp,esp / sub esp,N构建了私有领地;call负责交接参数与转移控制权;pop reg / add esp,N / pop ebp / ret则负责善后与归位。掌握了这组指令,便能看穿一切复杂函数调用的内存真相。以上就是关于C语言函数栈帧从创建到销毁的详细内容,更多关于C语言 汇编原理的内容请继续关注本站!
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









