

SQL Server数据库加密且文件改名后的MDF/LDF恢复方法

发布时间:2026-10-16| 7人浏览过
SQL Server数据库遭遇勒索加密后,.mdf和.ldf文件通常会被篡改并修改名称,导致无法通过常规方式附加数据库。由于加密往往针对文件中的特定数据页而非整个文件头部,可以通过分析页偏移量,利用存在结构差异的备份文件中未加密的部分来拼凑修复原始数据库。
故障现象:数据库加密与文件混淆
在某些安全事件或误操作后,SQL Server实例中的关键数据(.mdf)和事务日志(.ldf/log)文件不仅遭到加密破坏,文件名也被随机修改。这导致数据库管理系统无法识别正确的关联关系,也无法直接启动服务。
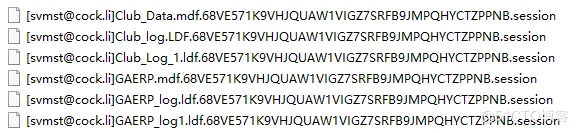
面对这种情况,如果仅有备份文件或能获取到被改名的原始文件,通过专业的数据恢复手段是有可能挽回数据的。以下流程展示了如何从底层角度解析这种特定格式的加密破坏并进行修复。
风险提示:在进行任何底层文件编辑前,必须对原始受损文件及所有相关备份文件进行完整备份,操作全程应在副本上进行,严禁直接操作源文件,以防二次破坏导致数据永久丢失。
准备条件:确认数据库结构参数
第1步:备份原始受损文件
- 目的:确保在后续的二进制分析过程中,万一操作失误有源文件可回溯。
- 动作:将当前损坏的.mdf、.ldf文件以及现有的.bak备份文件复制到其他安全的存储路径。
第2步:分析页大小与加密模式
- 目的:确定SQL Server文件的物理存储单元大小及加密的具体粒度,以便定位有效数据块。
- 入口:使用十六进制编辑器打开受损的.mdf文件。
- 关键参数:SQL Server默认页大小为8KB(8192字节)。
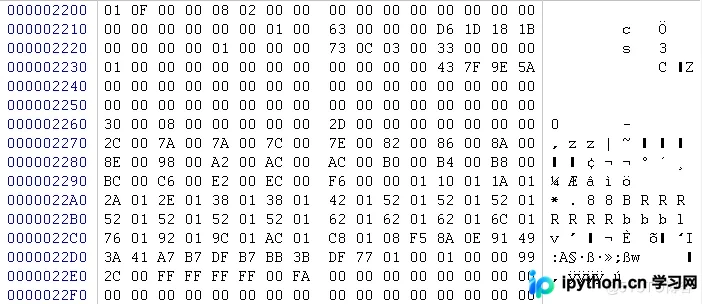
- 观察状态:工程师发现该案例中,病毒/恶意程序每128KB进行一次加密,每次加密128字节。这意味着每隔一定数量的8KB页面,就会出现一段损坏数据。

真实操作顺序:利用备份错位机制修复
第3步:定位数据库页起始标志
- 目的:找到未受加密影响的数据库页边界,作为数据提取的基准点。
- 动作:在十六进制编辑器中向下搜索数据库页的标准起始标志
01 0F。 - 结果:在文件的不同位置可以发现未被加密的页头信息,证明加密并非覆盖整个文件,而是具有规律性的跳跃式加密。
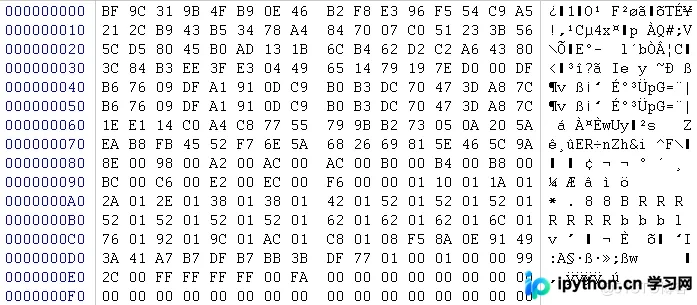
第4步:对比备份文件的偏移差异
- 目的:寻找包含“干净”数据的替代来源。
- 动作:检查SQL Server的备份文件(.bak),同样应用8KB切分和128KB加密规律的扫描逻辑。
- 核心发现:由于备份文件中包含额外的头部元数据记录,其数据页在文件中的物理偏移量与主数据库文件(.mdf)存在细微差别。这导致在主库中被加密破坏的页,在备份文件中对应的位置可能恰好没有被加密,反之亦然。
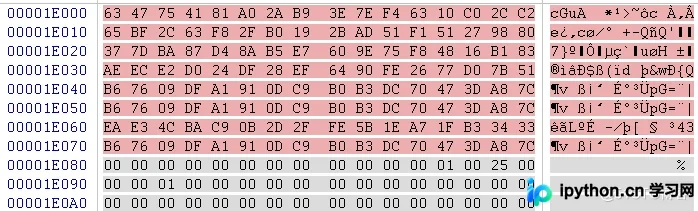
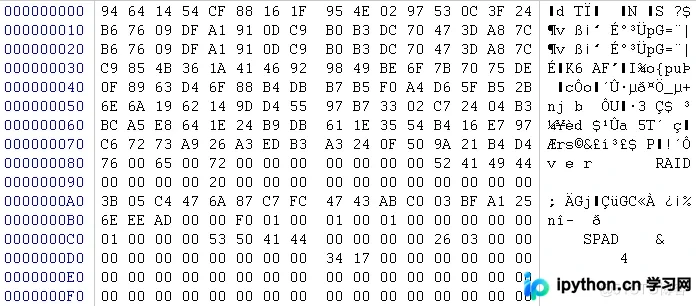
第5步:交叉验证与页面拼接
- 目的:构建一个完整的、未被加密覆盖的数据库镜像。
- 动作:
- 以主库的8KB页面为基准框架。
- 对照备份文件中相同逻辑位置的页面状态。
- 若主库某页被标记为加密损坏,而备份文件中对应页可读,则提取备份数据。
- 若两者均损坏或均正常,则优先使用主库数据。
结果验证:附加数据库并查询
第6步:附加修复后的数据库
- 目的:验证数据结构的完整性及业务数据的可用性。
- 入口:SQL Server Management Studio (SSMS) 或其他管理工具。
- 动作:
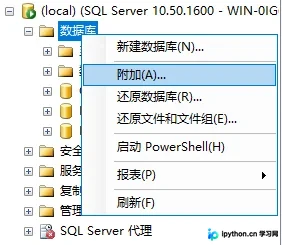
1. 右键选择“附加数据库”。
2. 添加刚刚通过上述步骤修复好的 .mdf 文件。
3. 系统自动关联对应的 .ldf 日志文件(若日志也被破坏,可能需要使用sp_attach_single_file_db命令强制单文件附加)。
第7步:数据完整性测试
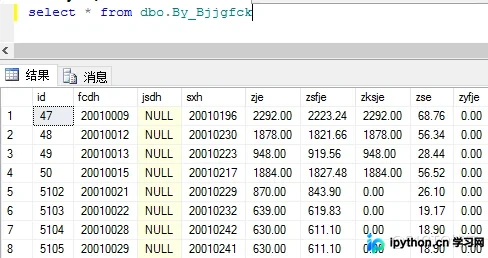
- 动作:执行基本的SELECT查询,核对关键表的数据行数、最新插入记录等。
- 结果:经管理员验证,主要业务数据无丢失、无乱码,可以恢复正常使用。
总结
SQL Server数据恢复的核心在于理解其底层物理结构。当面临勒索软件导致的文件加密和改名双重打击时,不要盲目尝试直接挂载。通过分析页大小(如8KB)和加密规律(如128KB间隔),并利用备份文件与主文件之间因元数据导致的偏移差异,可以实现“避坑”式的精准修复。这一技术路径适用于具备类似加密特征的局部加密攻击场景。
以上就是SQL Server数据库加密后无法使用MDF,LDF,log文件名称被修改的数据恢复的详细内容,更多关于SQL Server数据库恢复的资料请关注本站其它相关文章!
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









