

MySQL Binlog 日志开启、查看与数据恢复实战指南

MySQL 的 binlog(二进制日志)记录了所有修改数据的 DML 操作,是主从复制和增量备份的基础。当全量备份无法覆盖实时数据时,可通过 binlog 恢复宕机或误删前的最新数据状态。本文将指导如何开启 binlog,并通过 position 或时间定位精确还原受损数据。
结果与目标:为什么需要 Binlog
传统的全量备份(如 mysqldump)存在时间延迟,若服务器突然宕机或在两次备份间隔发生误操作(如 DELETE 无 WHERE 条件),仅靠全备无法找回丢失的数据。Binlog 作为记录数据库增删改操作的二进制日志,可以回放这些特定时间段内的操作,实现“时间点恢复”(PITR)。
准备条件:开启与检查 Binlog 状态
在使用 binlog 恢复数据前,必须确保服务已开启该功能。默认安装可能未开启。
第1步:检查当前 Binlog 状态
登录 MySQL 客户端,执行以下 SQL 查询日志开关状态:
show variables like '%log_bin%';观察 log_bin 的值,若为 OFF 表示未开启,需进入下一步配置;若为 ON 则可直接查看。
第2步:开启 Binlog 日志配置
编辑 MySQL 配置文件(通常为 /etc/my.cnf 或 /etc/mysql/my.cnf),在 [mysqld] 区块下添加或确认以下参数:
server-id = 1:设置唯一的服务器 ID,主从复制中不能重复。log-bin = /var/lib/mysql/mysql-bin:指定 binlog 文件的存储路径和前缀名。建议存放在系统盘或独立磁盘,避免与数据文件混放。expire_logs_days = 10:设置 binlog 自动清理天数,防止磁盘被占满(可根据需求调整)。
配置完成后重启 MySQL 服务:systemctl restart mysqld。
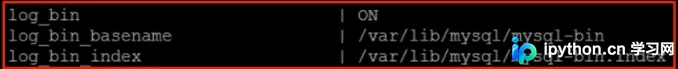
再次执行 show variables like '%log_bin%';,确认 log_bin 状态变为 ON。
真实操作顺序:Binlog 管理与数据恢复
第3步:了解 Binlog 文件结构
Binlog 包含两类文件:
1. *.index:索引文件,记录所有存在的 binlog 文件名。
2. *.00000*:实际的数据日志文件,包含除 SELECT 外的所有 DDL/DML 语句事件。
第4步:列出所有 Binlog 文件
使用以下命令查看所有生成的 binlog 文件列表:
show master logs;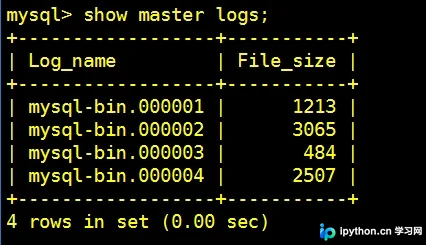
第5步:查看当前正在写入的日志位置
获取最新的 binlog 文件名及其当前的 Position (pos) 结束点:
show master status;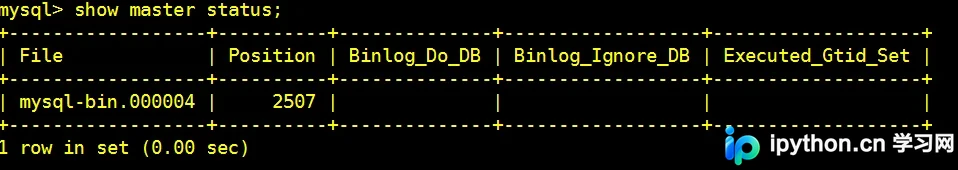
第6步:刷新日志(创建新文件)
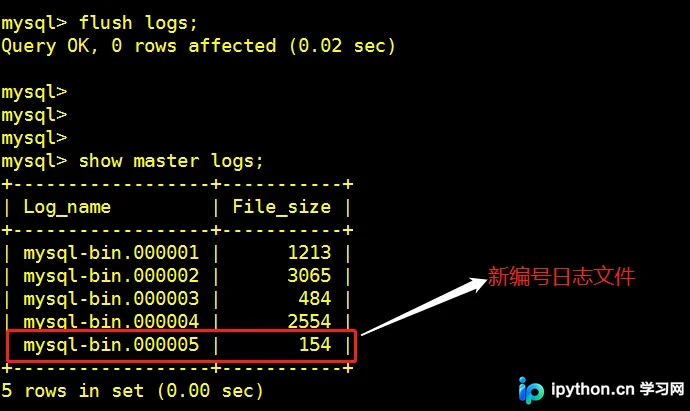
执行 FLUSH LOGS; 会强制关闭当前 binlog 文件并创建一个新编号的文件。这通常在备份前后执行,以便明确划分备份点前后的操作日志范围。
第7步:清空所有 Binlog(慎用)
RESET MASTER; 将删除所有 binlog 文件并重新初始化。**此操作风险极高,仅用于测试环境或全新主库初始化,生产环境严禁随意执行。**
第8步:查看 Binlog 内容
由于 binlog 是二进制格式,不能使用 cat/vi 直接查看。需使用 mysqlbinlog 工具:
# 基础查看
mysqlbinlog /var/lib/mysql/mysql-bin.000003

# 或使用 SQL 命令查看摘要(推荐用于快速定位)
SHOW BINLOG EVENTS IN 'mysql-bin.000003';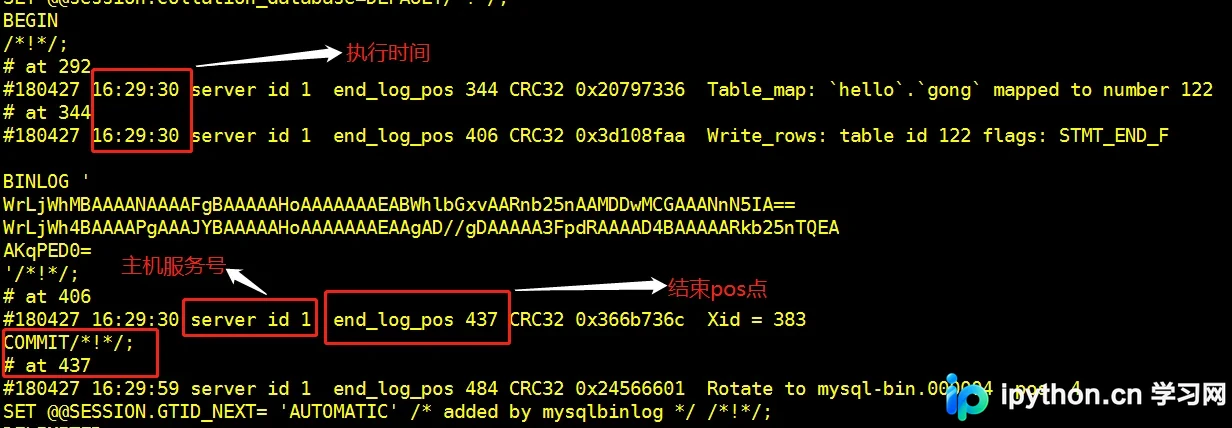
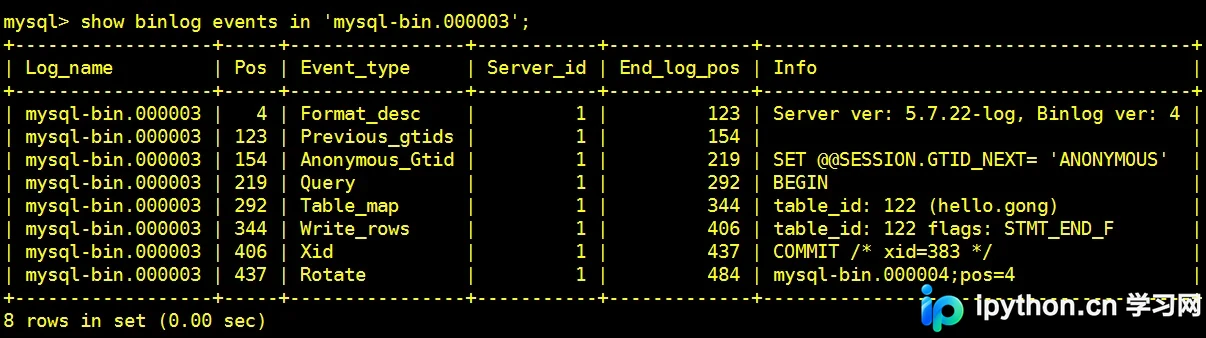
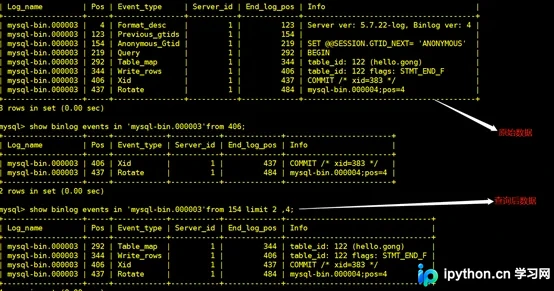
若需精细筛选,可指定起始位置和行数:
-- 从 pos 406 开始查看
SHOW BINLOG EVENTS IN 'mysql-bin.000003' FROM 406 LIMIT 10;

-- 跳过中间部分,查看特定区间
SHOW BINLOG EVENTS IN 'mysql-bin.000003' FROM 154 LIMIT 4;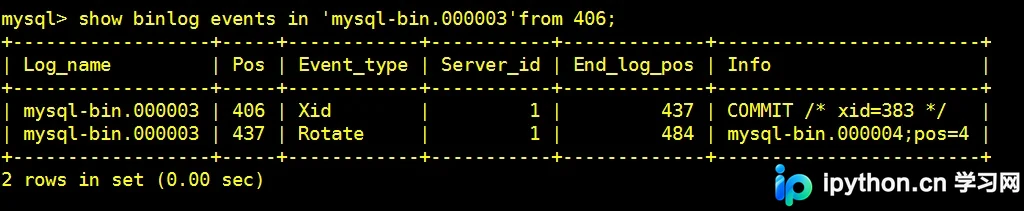
第9步:实战演练:利用 Binlog 恢复误删数据
场景假设:
有一个名为 hello 的数据库,表中已有数据。我们需要模拟一个完整的恢复流程。
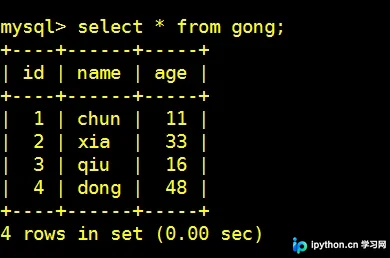
- 初始状态与备份:
查看现有表数据:
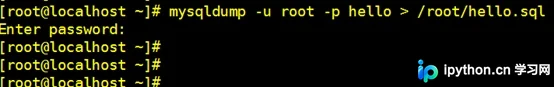
执行全量备份(模拟每周备份),并在备份前后刷新日志以隔离范围:
- 模拟业务操作:
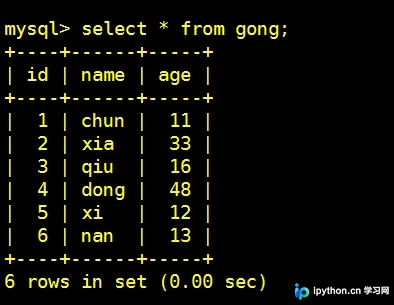
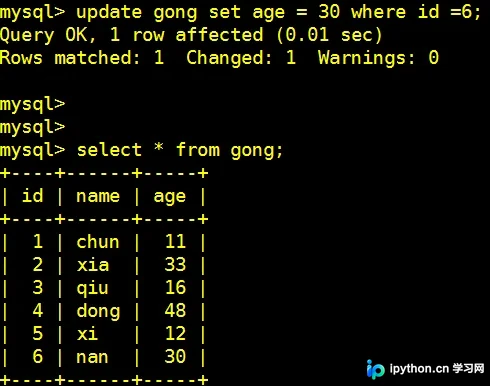
备份后,用户插入了两条新数据(id 5, 6),并修改了 id 6 的年龄:
- 模拟故障:
管理员误执行
DROP DATABASE hello;,导致所有数据丢失。 - 第一步恢复:导入全量备份:
重建数据库并导入之前的 .sql 备份文件,此时数据回退到备份时刻的状态(缺少 id 5, 6 及 age 更新):
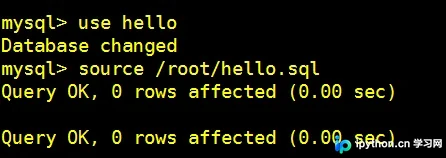
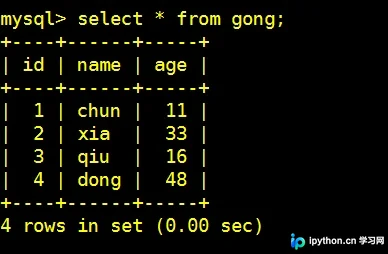
- 第二步恢复:回放增量 Binlog:
为了只恢复备份后的操作,建议先备份当前的 binlog 文件以防二次损坏,然后刷新日志以标记切割点:
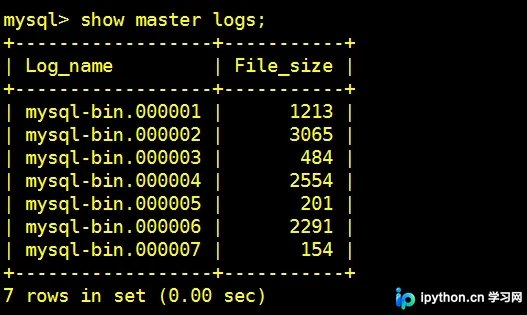
我们重点关注备份后生成的
mysql-bin.000006文件。首先分析其内容: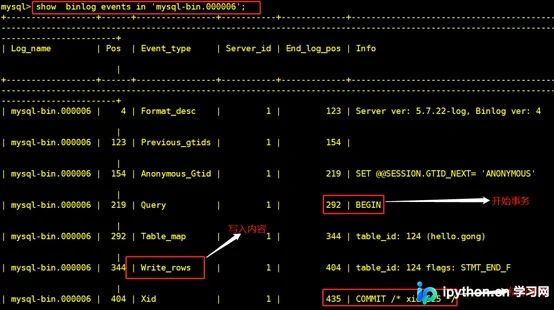
方案 A:按 Position 恢复
根据上一步的查看结果,插入操作的事务完成于 pos 435。执行以下命令回放插入操作:/usr/bin/mysqlbinlog --stop-position=435 --database=hello /var/lib/mysql/mysql-bin.000006 | /usr/bin/mysql -uroot -p密码 -v hello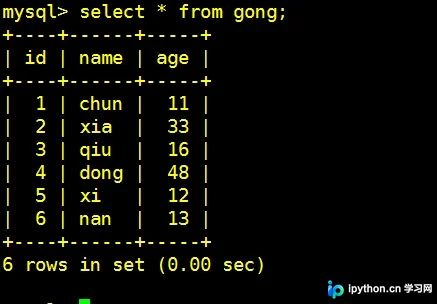
此时插入了新数据,但更新操作未恢复。继续查看日志,发现更新 id 6 的事务区间为 pos 573 到 718:
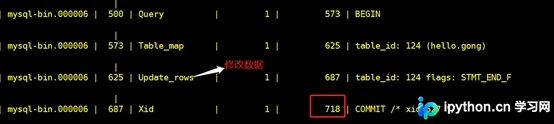
执行命令恢复该区间:
/usr/bin/mysqlbinlog --start-position=573 --stop-position=718 --database=hello /var/lib/mysql/mysql-bin.000006 | /usr/bin/mysql -uroot -p密码 -v hello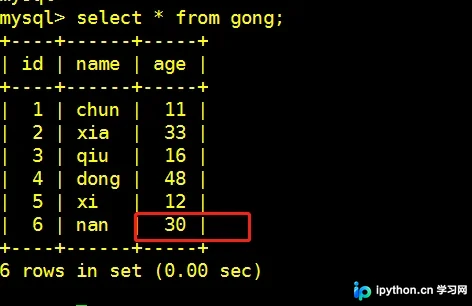
注意:也可以直接恢复至最后一个 pos(如 718),因为正向回放不会重复执行 INSERT,但指定区间更安全可控。
方案 B:按时间戳恢复
对于复杂场景,通过时间定位更直观。假设我们在 20:57:55 到 20:58:18 之间进行了修改,之后又插入了数据。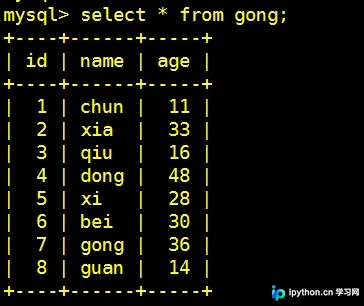
查看 binlog 中的时间戳:
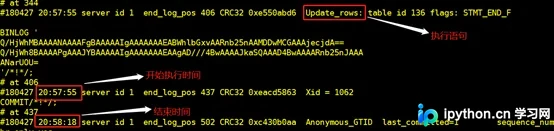
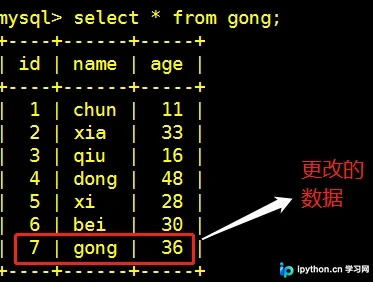
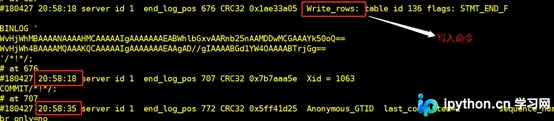
分别执行按时间段过滤的恢复命令:
# 恢复修改操作的时间段
/usr/bin/mysqlbinlog --start-datetime="2018-04-27 20:57:55" --stop-datetime="2018-04-27 20:58:18" --database=hello /var/lib/mysql/mysql-bin.000009 | /usr/bin/mysql -uroot -p密码 -v hello

# 恢复插入操作的时间段
/usr/bin/mysqlbinlog --start-datetime="2018-04-27 20:58:18" --stop-datetime="2018-04-27 20:58:35" --database=hello /var/lib/mysql/mysql-bin.000009 | /usr/bin/mysql -uroot -p密码 -v hello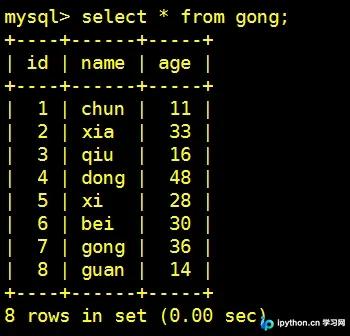
至此,数据完全恢复到误删前的最新状态。
完成判断与排错
- 验证数据: 执行
SELECT * FROM table_name;确认数据条数和内容与预期一致。 - 权限问题: 如果恢复命令报错
Access denied,请检查 -u 后的用户名及密码是否正确,并确保该用户对目标数据库有写入权限。 - 编码问题: 若中文乱码,可在 mysqlbinlog 命令中增加
--default-character-set=utf8mb4。 - 跨库恢复: 若 binlog 中包含多个库的操作,务必加上
--database=dbname参数,否则可能导致无关数据被错误执行。
简要总结
通过合理配置 binlog,并结合全量备份,我们可以构建强大的数据兜底机制。关键在于备份后及时 FLUSH LOGS 以分割日志文件,并利用 mysqlbinlog 的 --start-position/--stop-position 或 --start-datetime/--stop-datetime 进行精细化回放。以上就是 MySQL Binlog 日志开启与数据恢复的详细内容,更多关于 MySQL 运维与数据保护的资料请关注本站其它相关文章!
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









