

C语言函数栈帧的创建与销毁:汇编视角详解

本文通过分析C语言程序的执行细节,深入解析函数栈帧(Stack Frame)在内存中的创建与销毁全过程。文章重点讲解ESP(栈顶)和EBP(栈底)寄存器的协同工作机制,结合具体汇编指令,演示从参数传递、局部变量初始化到返回值处理及栈空间回收的完整生命周期,旨在帮助开发者从底层CPU寄存器层面理解函数调用的内存管理原理。
相关核心概念
关键寄存器作用
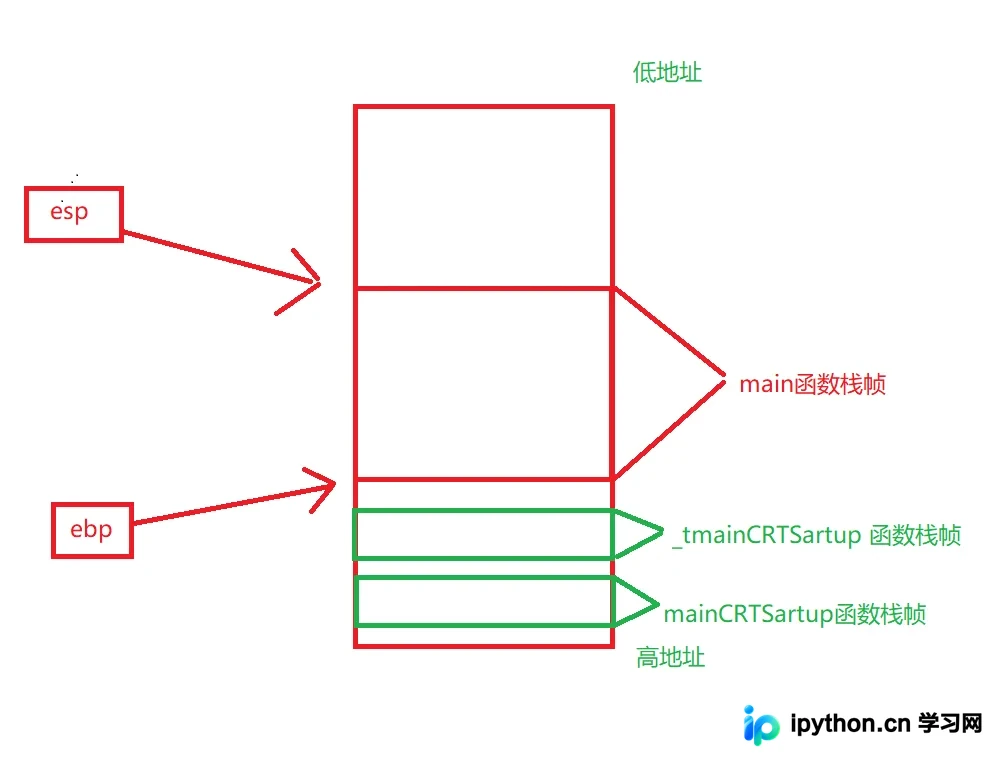
在x86架构下,通用寄存器承担着不同的职责。其中 ESP(Stack Pointer)指向当前栈顶,EBP(Base Pointer)通常指向当前栈帧的底部。这两个寄存器配合工作,共同维护着函数调用期间的栈结构。
栈帧概述
每一次函数调用都需要在内存中开辟一段临时空间,用于保存现场数据、临时变量以及控制信息,这段空间即为函数栈帧(也称过程活动记录)。其本质是编译器为实现函数调用而构建的数据结构。基本的栈操作包括:
- Push 压栈:将元素压入栈顶。
- Pop 出栈:从栈顶移除元素。
准备环境与示例代码
为了清晰展示栈帧的变化,我们使用一个简单的加法函数作为演示案例。在进入函数前,需要确保处于调试模式并查看对应的反汇编代码,以便观察汇编层面的操作细节。
#define _CRT_SECURE_NO_WARNINGS 1
#include <stdio.h>

// 待调用函数
int add(int x, int y)
{
	int z = 0;
	z = x + y;
	return z;
}

// 主函数
int main()
{
	int a = 20;
	int b = 10;
	int c = 0;
	c = add(a, b);
	printf("%d\n", c);
	return 0;
}
栈帧创建过程
第1步:进入main函数前的状态
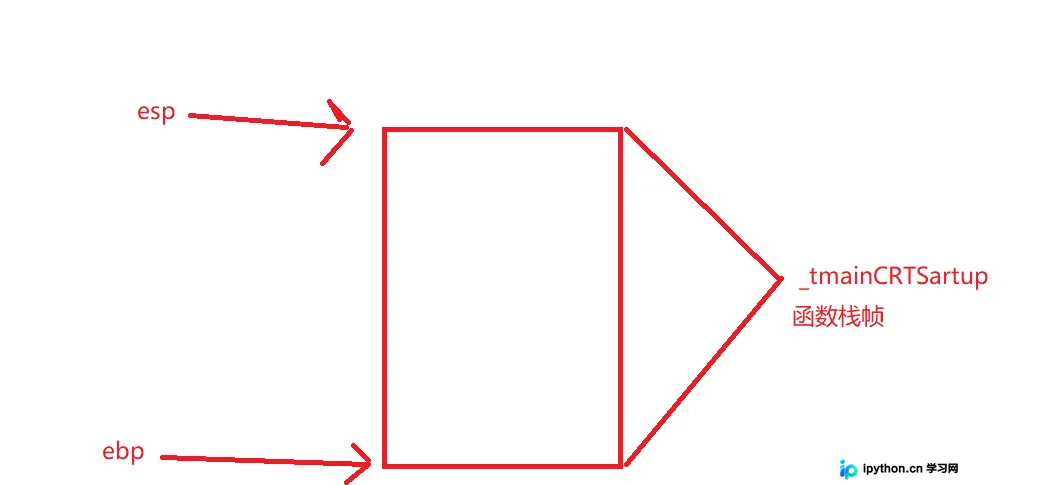
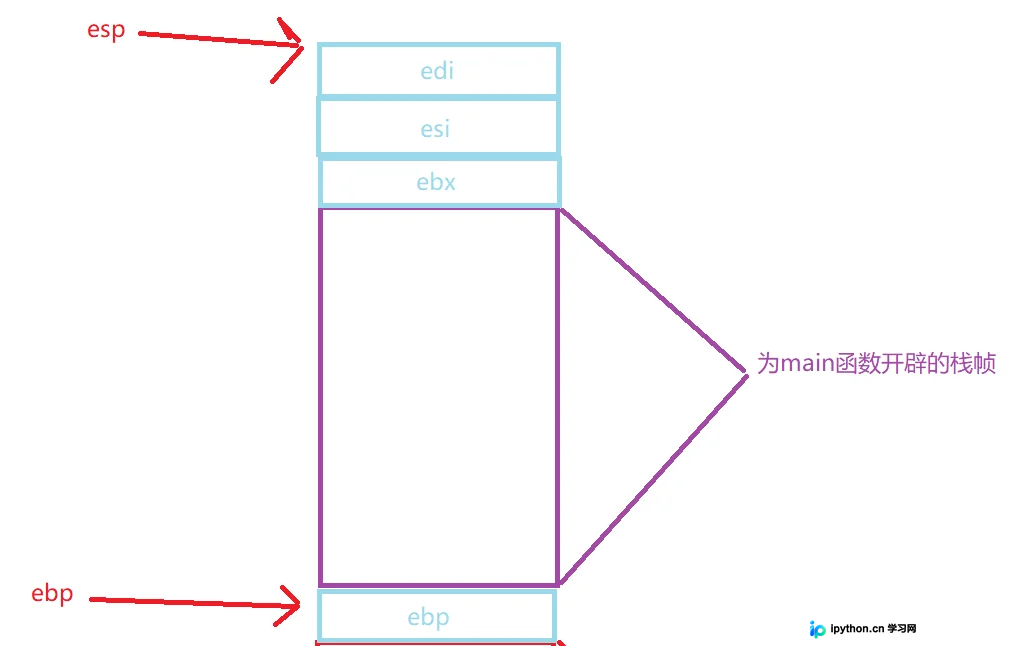
在执行 main 函数体之前,ESP 和 EBP 已经存在且指向特定的内存位置。此时栈指针可能尚未完全就位,具体取决于调用链的前置逻辑。
第2步:main函数的入口汇编操作
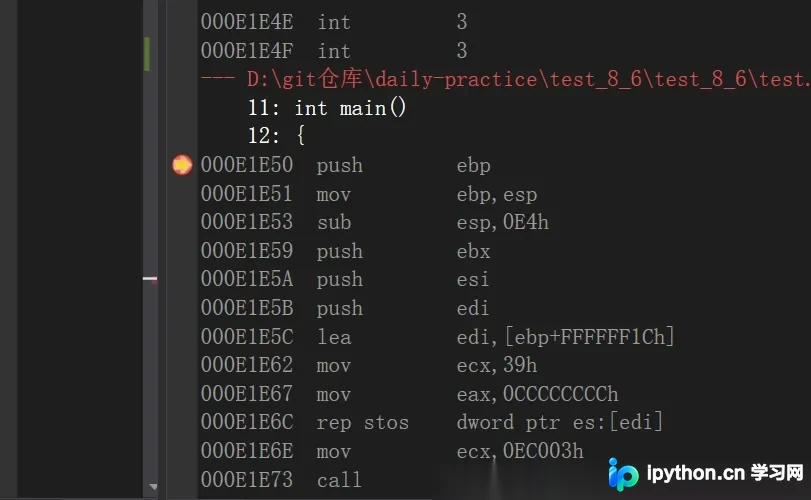
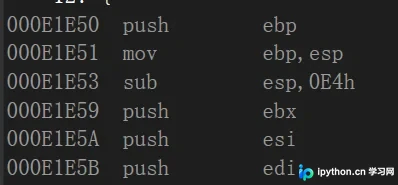
当程序开始执行 main 函数的汇编代码时,会按顺序执行以下关键动作:
- 保护现场:执行
push ebp,将上一个函数的EBP值压栈。这为后续恢复调用环境奠定了基础。 - 建立新栈帧:执行
mov ebp, esp,将当前的栈顶指针赋值给EBP,确立当前栈帧的基地址。 - 分配空间:执行
sub esp, 0E4h,减少栈指针的值,为main函数内的局部变量预留堆栈空间。 - 保护更多寄存器:依次
push ebx,push esi,push edi,保存易失性以外的寄存器状态。
第3步:局部变量初始化
为了捕获未初始化的内存错误,编译器通常会执行填充操作:
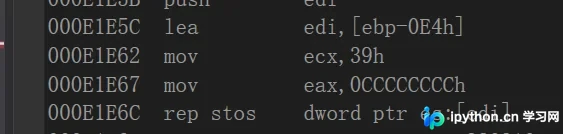
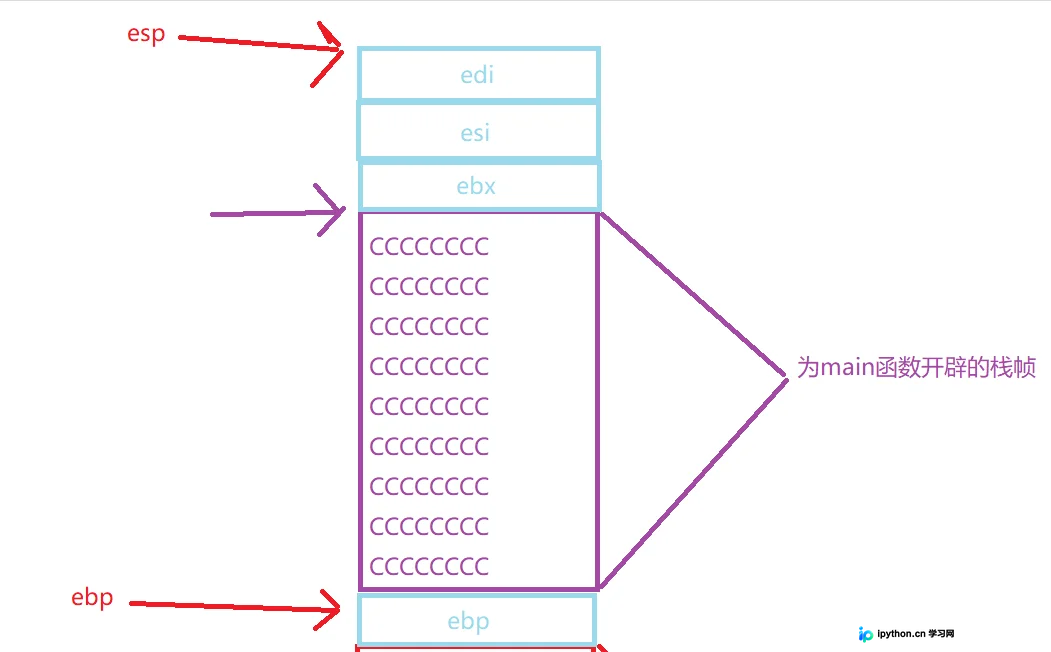
将 ebp - 0E4h 的地址加载到 EDI 寄存器,设置循环计数器 ECX 为 39h,并将 EAX 赋值为 0CCCCCCCCh(Debug模式下表示未初始化的占位符),最后通过 rep stos 指令将该区域内存填满。
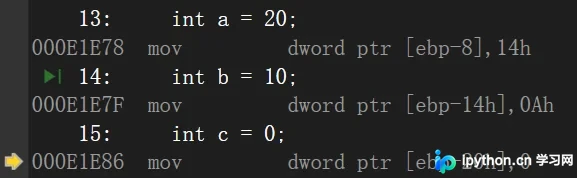
随后,具体的常量赋值通过 mov 指令完成。例如将数值 14h (20) 存入 [ebp-8] 对应变量 a,将 0Ah (10) 存入 [ebp-14h] 对应变量 b,将 0 存入 [ebp-20h] 对应变量 c。
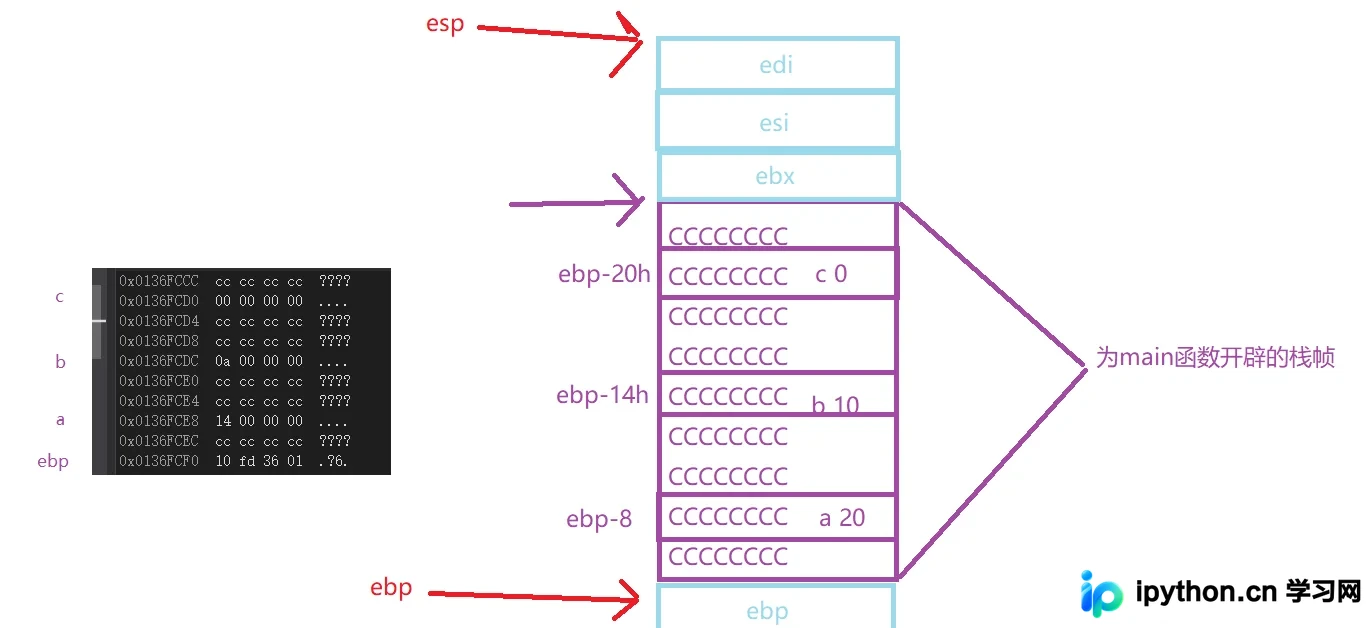
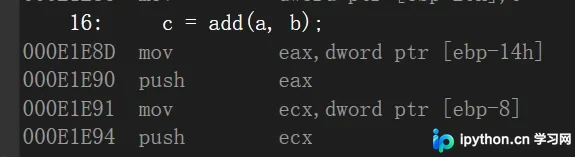
第4步:调用add函数(参数传递)
在执行 c = add(a, b) 时,首先需将参数压栈。在 cdecl 调用约定中,参数通常从右向左压栈:
- 将变量
b(ebp-14h) 的值加载到EAX并push。 - 将变量
a(ebp-8) 的值加载到ECX并push。
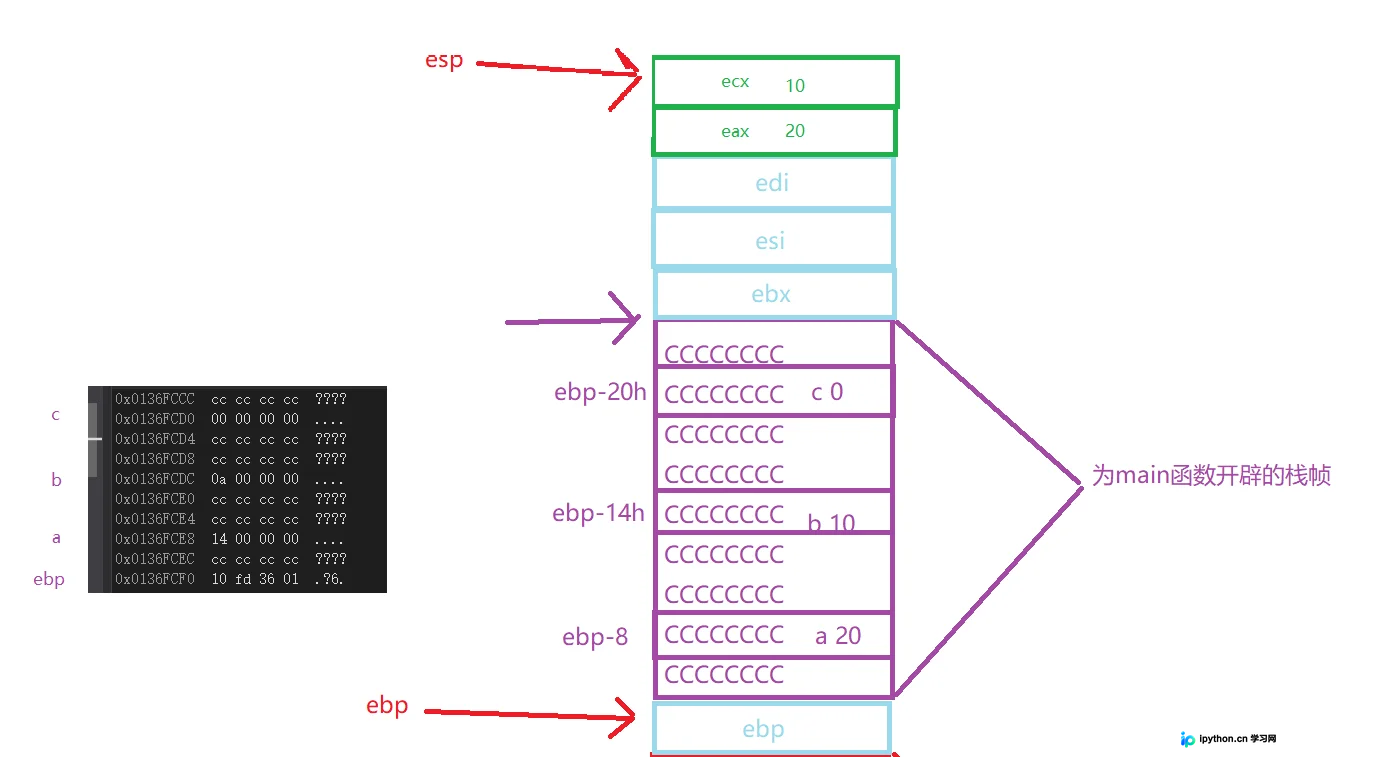

栈帧切换与add函数执行
第5步:跳转add
在执行 call 指令之前,系统会将下一条指令的地址(即返回地址)自动压栈。随后程序跳转到 add 函数的入口地址。
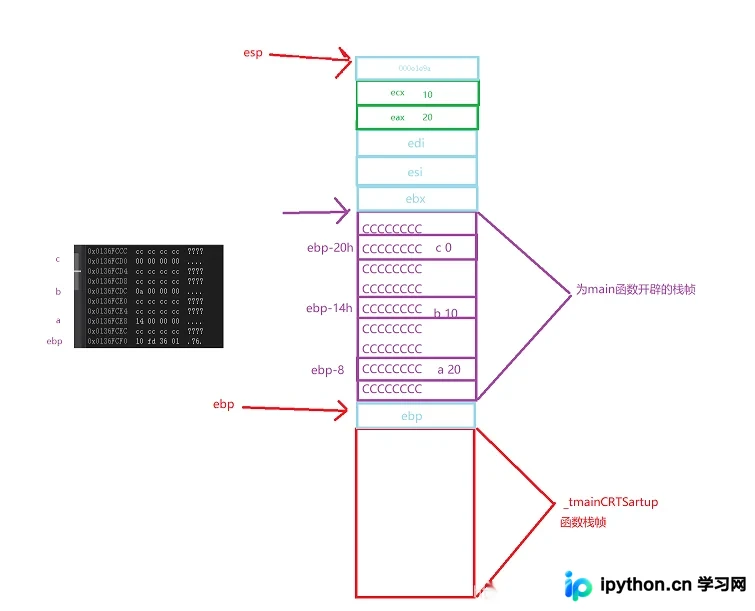
add 函数的入口汇编代码如下,其结构与 main 类似:
000E17C0  push        ebp           // 保存main的ebp
000E17C1  mov         ebp,esp       // ebp指向当前栈顶
000E17C3  sub         esp,0CCh      // 分配栈空间
000E17C9  push        ebx           // 保存寄存器现场
000E17CA  push        esi
000E17CB  push        edi
... (省略部分初始化指令) ...
     7: 	int z = 0;
000E17E8  mov         dword ptr [ebp-8],0  // z=0
     8: 	z = x + y;
000E17EF  mov         eax,dword ptr [ebp+8]   // 获取第一个参数 x
000E17F2  add         eax,dword ptr [ebp+0Ch] // eax += 第二个参数 y
000E17F5  mov         dword ptr [ebp-8],eax   // 结果存回 z
     9: 	return z;
000E17F8  mov         eax,dword ptr [ebp-8]   // 将返回值放入eax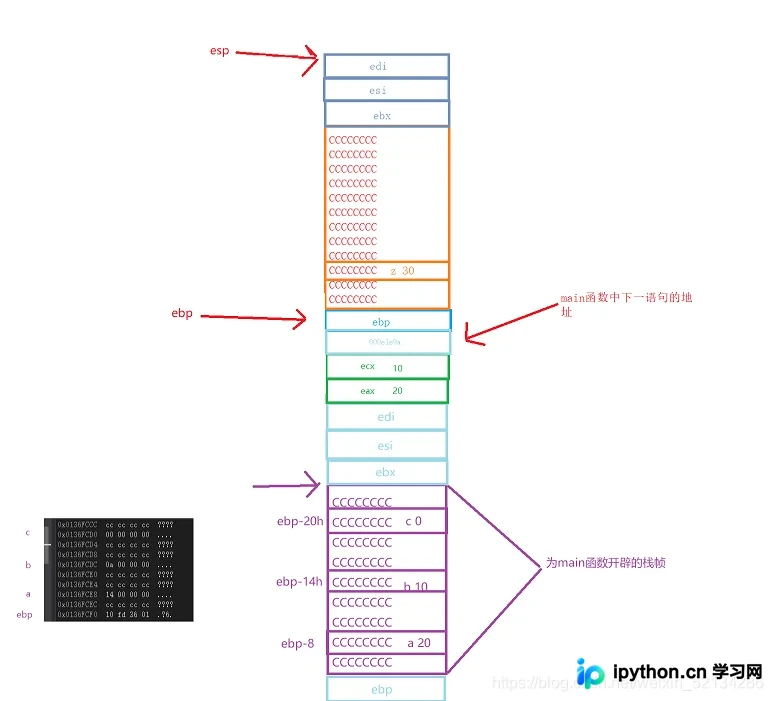
函数栈帧销毁过程
第6步:返回前准备
当 add 函数执行完毕准备返回时,必须撤销之前所做的更改,以恢复调用者(main)的环境。
第7步:恢复现场与释放栈空间
- 恢复寄存器:依次执行
pop edi,pop esi,pop ebx,还原被保存的寄存器值。 - 调整栈顶:执行
add esp, 0CCh,将栈指针重置回EBP的位置,从而“丢弃”为add分配的局部变量空间。 - 恢复旧EBP:执行
mov esp, ebp,然后将EBP的内容弹出(隐含在ret之前的操作中或显式pop ebp,视具体实现而定,标准CDECL通常在Ret前完成栈平衡或直接利用Ret弹出返回地址后修正ESP),最终使EBP重新指向main函数的栈底基址。
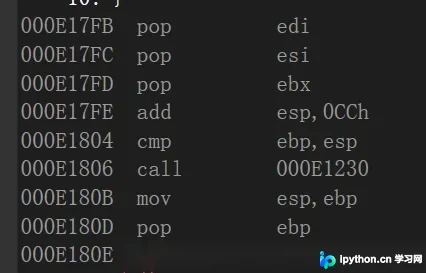
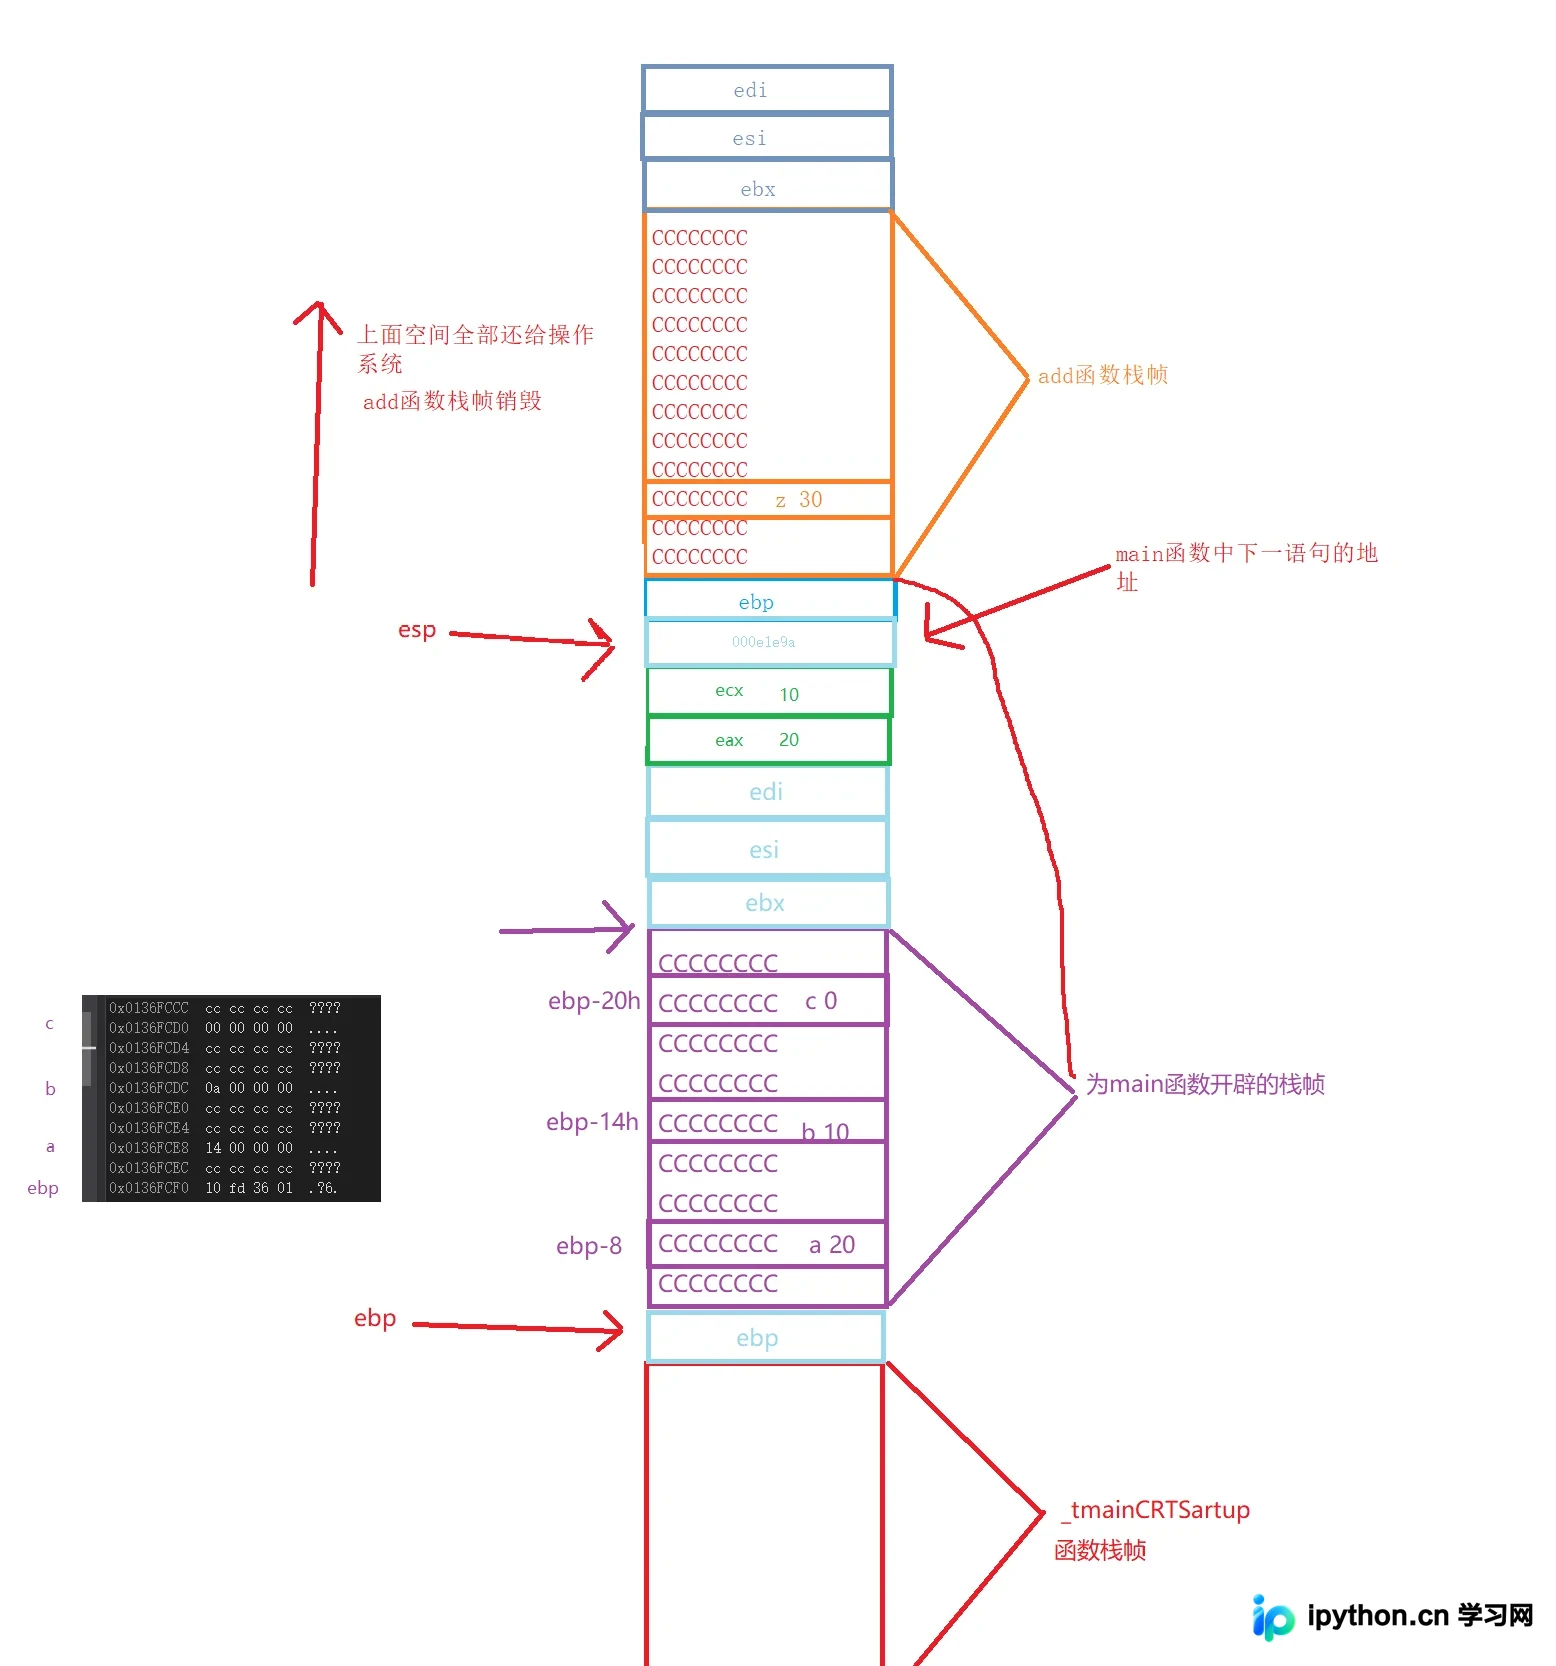
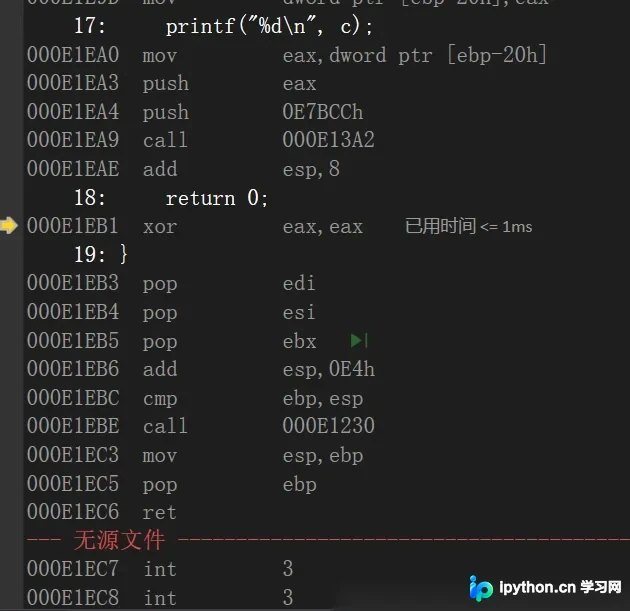
至此,add 函数的栈帧已完全销毁,控制权交还给 main。同理,main 结束时的栈帧销毁也遵循这一标准流程。
总结
理解函数栈帧的生命周期对于掌握C语言底层机制至关重要。从 push ebp 到 mov ebp, esp 是创建栈帧的标准起手式;而在返回阶段,精确恢复寄存器状态和清理堆栈空间则是保证程序稳定性的关键。以上内容关于C语言函数栈帧的创建与销毁详细内容,更多关于C语言底层原理的资料请关注本站其它相关文章!
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









