

生产环境升级Python依赖包的风险控制与回滚策略

在生产环境中升级 Python 第三方依赖包,核心目标是在获取新特性、修复安全漏洞或提升性能的同时,将业务中断和隐性缺陷降至最低。实现这一目标的关键路径在于:建立确定性的依赖锁定与分级评估机制、通过自动化测试矩阵进行事前拦截、运用渐进式部署控制变更半径,并准备经过实战检验、可在秒级生效的回滚方案。
一、升级隐患与依赖分级评估
设想这样一个场景:团队为了修复一个高危安全漏洞,在业务发布前简单执行了 pip install --upgrade urllib3,随后主服务启动正常,但夜间跑批任务却因底层 SSL 连接池参数弃用而大面积崩溃。Python 动态语言特性使得类型约束和签名变更在编译阶段无法暴露,间接依赖的静默升级往往是生产故障的高发区。
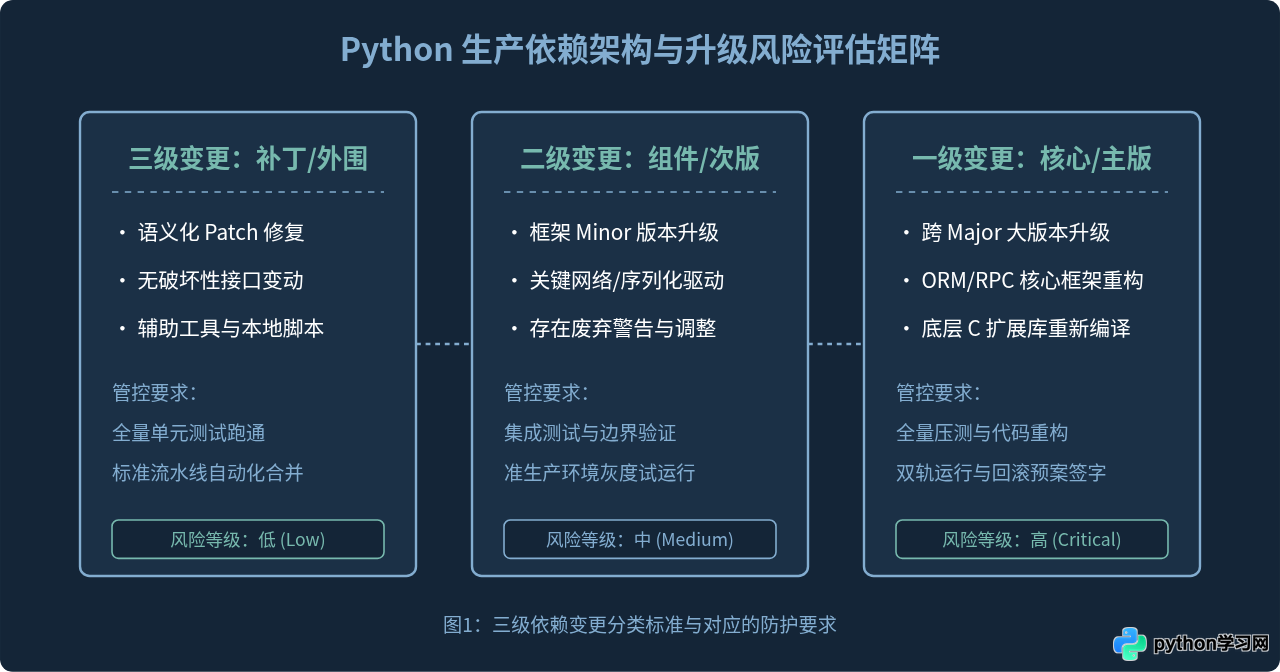
要有效控制升级风险,第一步是识别依赖树的纵深并实施分级管控。按照对核心系统的影响面,可以将依赖变更划分为三级:
- 三级变更(补丁升级与低耦合依赖):通常遵循语义化版本规范(Semantic Versioning)的 Patch 修复(如
2.3.1 -> 2.3.2),或仅影响独立离线脚本的辅助库。此类升级风险较低,以基线回归测试为主。 - 二级变更(次版本升级与关键工具库):Minor 版本升级(如
1.4.0 -> 1.5.0),可能引入新接口或废弃旧语法,如requests、pydantic、redis-py等基础网络与序列化组件。需要重点审查弃用警告(DeprecationWarning)及接口兼容性。 - 一级变更(核心底层框架与大版本升级):Major 版本跨越(如
Celery 4 -> 5、SQLAlchemy 1.4 -> 2.0、Django 3.2 -> 4.2),往往伴随核心架构破坏性变更、底层连接池重构或全局行为改变。必须设立专项适配计划,进行全量业务压测和容灾演练。
二、确定性依赖锁定与变更审查
在缺乏依赖锁定的项目中,requirements.txt 中常见的宽松范围(如 requests>=2.25.0)会在每次镜像构建或 pip install 时拉取最新符合条件的依赖包,从而破坏构建的一致性。生产发布必须保证“一次构建,处处一致”,这意味着每个直接依赖以及所有传递性依赖(Transitive Dependencies)的版本和哈希值都必须严格锁定。
推荐采用 pip-tools 或 poetry 建立确定性锁定机制。以 pip-tools 为例,顶层业务诉求维护在 requirements.in 中,编译生成的完整依赖锁定存放在 requirements.txt:
# requirements.in
fastapi>=0.100.0,<0.105.0
uvicorn[standard]==0.23.2
sqlalchemy>=2.0.0,<2.1.0
httpx>=0.24.0
执行编译生成带版本和 Hash 校验的锁定文件:
# 执行依赖解析与锁定命令
pip-compile --generate-hashes --allow-unsafe --output-file=requirements.txt requirements.in
生成的 requirements.txt 示例片段如下:
# 示例锁定内容(节选)
httpx==0.24.1 \
    --hash=sha256:732b4b73b5... \
    --hash=sha256:bf60527393...
idna==3.4 \
    --hash=sha256:90b7dd7947... \
    --hash=sha256:e538038c92...
sniffio==1.3.0 \
    --hash=sha256:e29544d424... \
--hash=sha256:ee22d823d2...每次依赖升级必须提交 Git 差异(Diff)。代码审查人员通过 git diff requirements.txt 能够清晰审计到:哪些间接依赖发生了变更?是否有未预期的底层 C-extension 库引入?若存在破坏性变动,必须追溯对应项目的 Release Notes 与 Breaking Changes 清单。
三、全流程升级操作与防护验证
升级依赖不能仅依靠在本地“跑一下没报错”,必须建立标准化的工程实施路径:从本地隔离环境编译、依赖安全审计、自动化回归矩阵,到准生产镜像打包与验证。
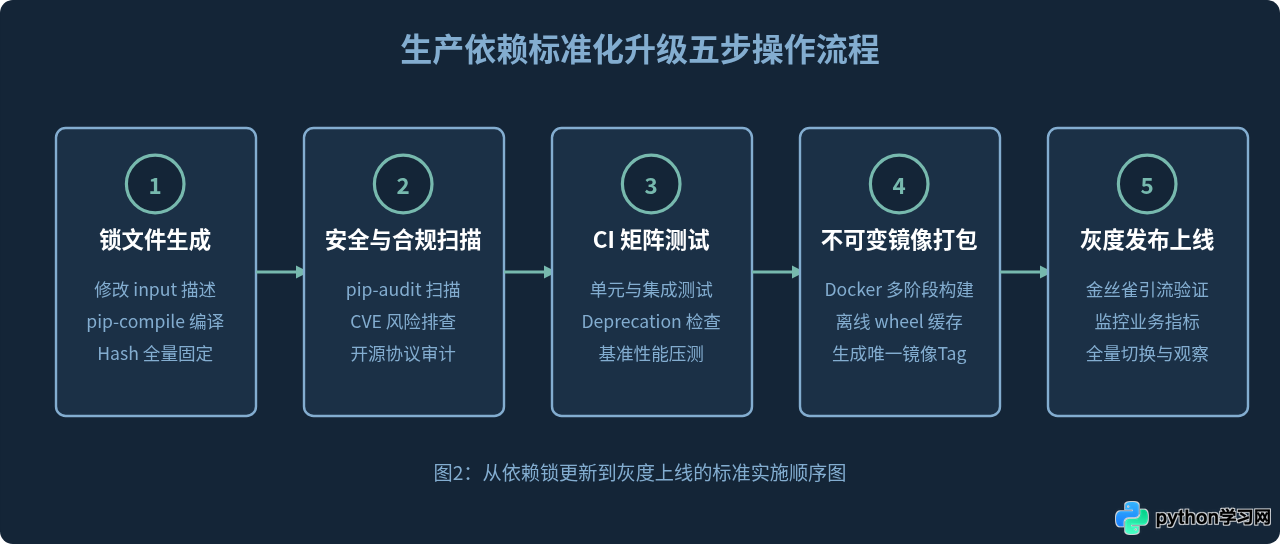
步骤一:安全扫描与漏洞拦截
在 CI 流水线中引入自动化漏洞扫描工具(如 pip-audit),确保新引入或升级后的依赖包不存在已披露的严重 CVE:
# 在CI中扫描锁文件中的安全漏洞
pip-audit -r requirements.txt --strict
若扫描命中未修复的高危漏洞,CI 应立即中断阻断构建,防止带病进入测试环节。
步骤二:Pytest 测试矩阵与弃用警告监听
升级依赖后,仅仅通过常规单元测试并不充分,必须将 Python 的警告等级提升为错误,提前捕获将来版本可能移除的特性:
# 运行测试并拦截所有 Deprecation 警告
pytest -W error::DeprecationWarning tests/
步骤三:构建不可变运行时镜像
严禁在生产宿主机上直接执行 pip install --upgrade。生产系统应基于容器化技术,将确定性的依赖编译打包进不可变镜像中:
# Dockerfile 规范片段
FROM python:3.11-slim as builder
WORKDIR /install
COPY requirements.txt .
RUN pip install --no-cache-dir --prefix=/install/pkg -r requirements.txt

FROM python:3.11-slim
WORKDIR /app
COPY --from=builder /install/pkg /usr/local
COPY ./src /app
USER nonroot
CMD ["uvicorn", "main:app", "--host", "0.0.0.0", "--port", "8000"]
四、渐进式发布策略:蓝绿部署与金丝雀引流
即使经过完备的离线测试,生产环境真实流量的高并发和复杂数据分布仍可能触发未知的依赖边界 Bug。渐进式发布能将爆炸半径(Blast Radius)限制在极小范围。
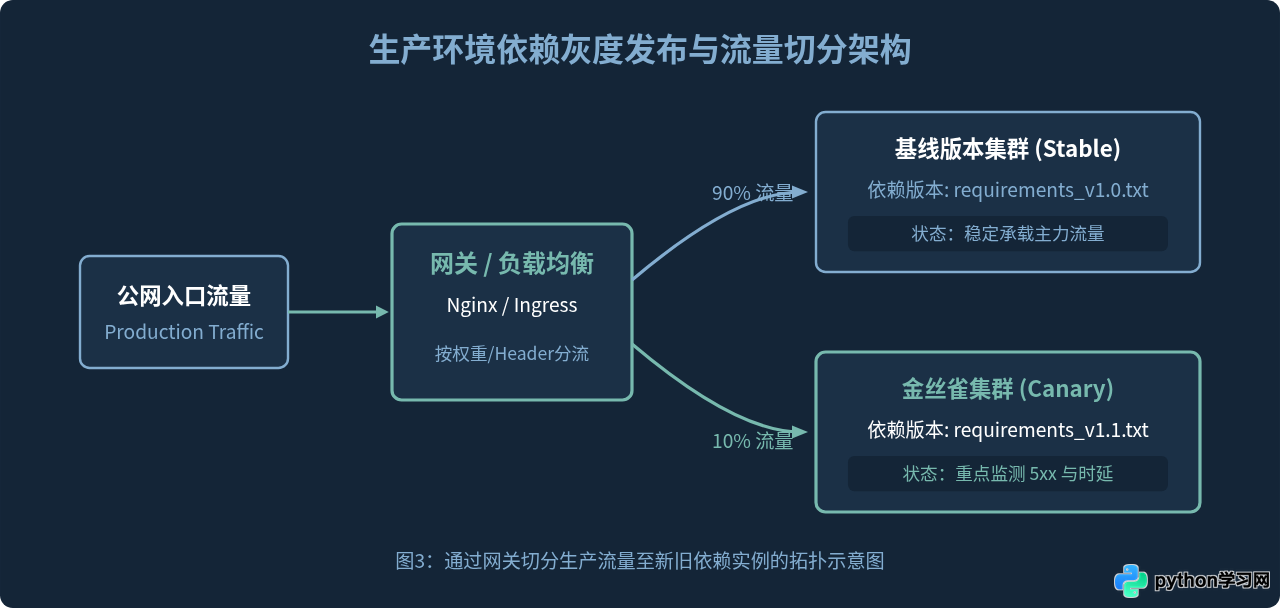
在具体实施中,建议优先采用 Kubernetes 的 Ingress 注解或反向代理配置金丝雀权重:
- 第一阶段(内部验证):将带有特定 Header(例如
X-Internal-Staff: true)的测试流量导向新版本实例,验证真实依赖在内部认证和业务流下的表现。 - 第二阶段(小比例灰度):切分 5% 到 10% 的公网流量,持续观测 30 分钟。核心指标包括:HTTP 5xx 错误率、P99 响应耗时、进程 CPU 及内存占用变化(排查底层 C 扩展内存泄漏)。
- 第三阶段(全量推进):在指标平稳且无告警触发的情况下,将流量分阶段提升至 50% 与 100%。
五、秒级确定性回滚策略与应急预案
在生产环境中,“快速回滚”是防御意外事故的终极屏障。如果依赖升级导致系统故障,最忌讳的是在生产现场通过“修改代码、重新打包、重新构建”来抢救。网络延迟、PyPI 源偶发抖动或外部编译失败极易让故障演变为长时间的重大事故。
回滚操作绝不依赖实时代码构建或网络下载,必须直接操作预先准备好的静态制品(Immutable Artifacts)或前置集群,确保在 30 秒内完成切流降级。
针对不同的架构底座,可选择以下两种确定性回滚方案:
方案一:基于容器编排的镜像 Tag 回滚(推荐)
在基于 Kubernetes 或 Docker Swarm 的体系中,每次发布均保留上一代稳定镜像的 Deployment 记录。故障发生时,直接触发版本回滚:
# 查看发布历史版本
kubectl rollout history deployment/order-service

# 立即回滚到上一个稳定依赖版本(秒级生效)
kubectl rollout undo deployment/order-service

# 验证回滚状态与Pod健康指标
kubectl rollout status deployment/order-service
方案二:基于虚拟环境与符号链接(Symlink)的热切换
对于直接部署在传统虚拟机(EC2 / 物理服务器)上的 Python 应用,可通过独立的虚拟环境(Virtualenv)配合软链接实现无缝倒换:
# 规范目录结构
/app/releases/
  ├── v20261020_stable/    # 旧版虚拟环境与代码
  └── v20261021_upgrade/   # 新版升级后环境与代码
/app/current -> /app/releases/v20261021_upgrade  # 当前激活软链接

# 应急回滚时执行单行切换命令:
ln -sfn /app/releases/v20261020_stable /app/current && systemctl reload gunicorn
六、全流程规范总结
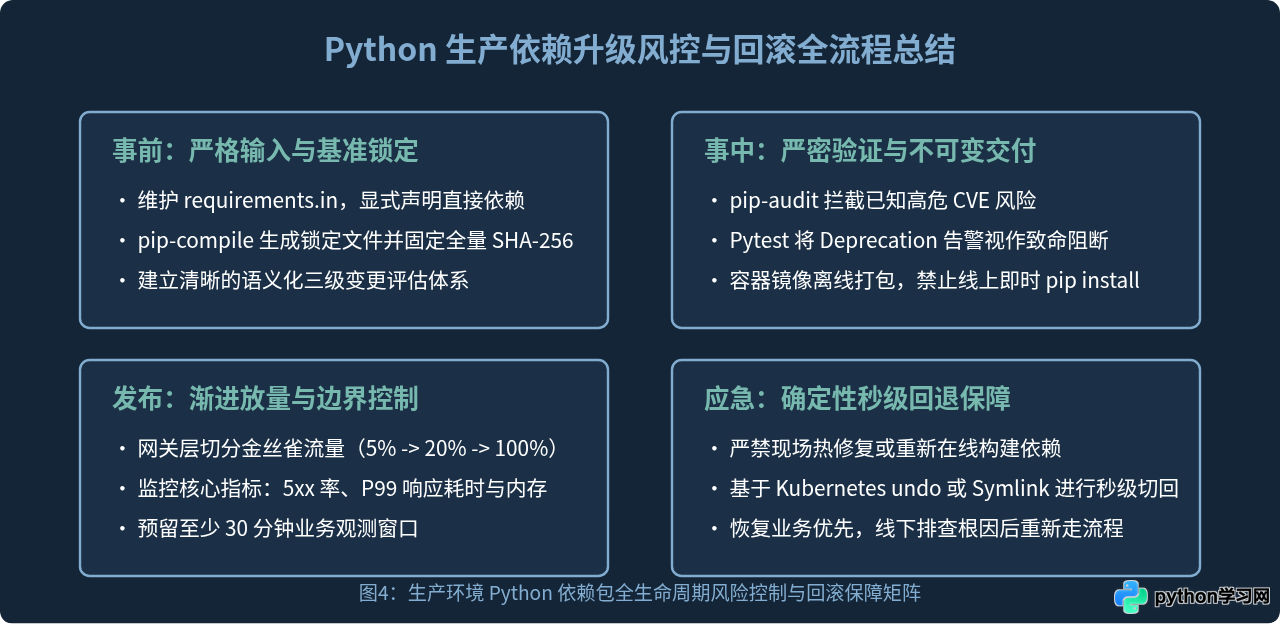
生产环境升级 Python 依赖绝非简单的包版本替换,而是一套涵盖“锁文件编译、自动化防线拦截、渐进发布、秒级回退”的系统化工程规范。只有将每个环节都纳入工程化约束,才能确保软件系统在享受开源生态演进红利的同时,保持生产运行的高可用与稳定性。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









