

Python远程执行Shell命令时怎么处理sudo提权与交互输入?

sudo -S 配合精准缓冲刷写完成静默提权;二是在通道层显式启用伪终端(PTY)配合流式监听处理复杂交互;三是采用现代自动化框架Fabric封装的响应机制并辅以sudoers免密安全配置。
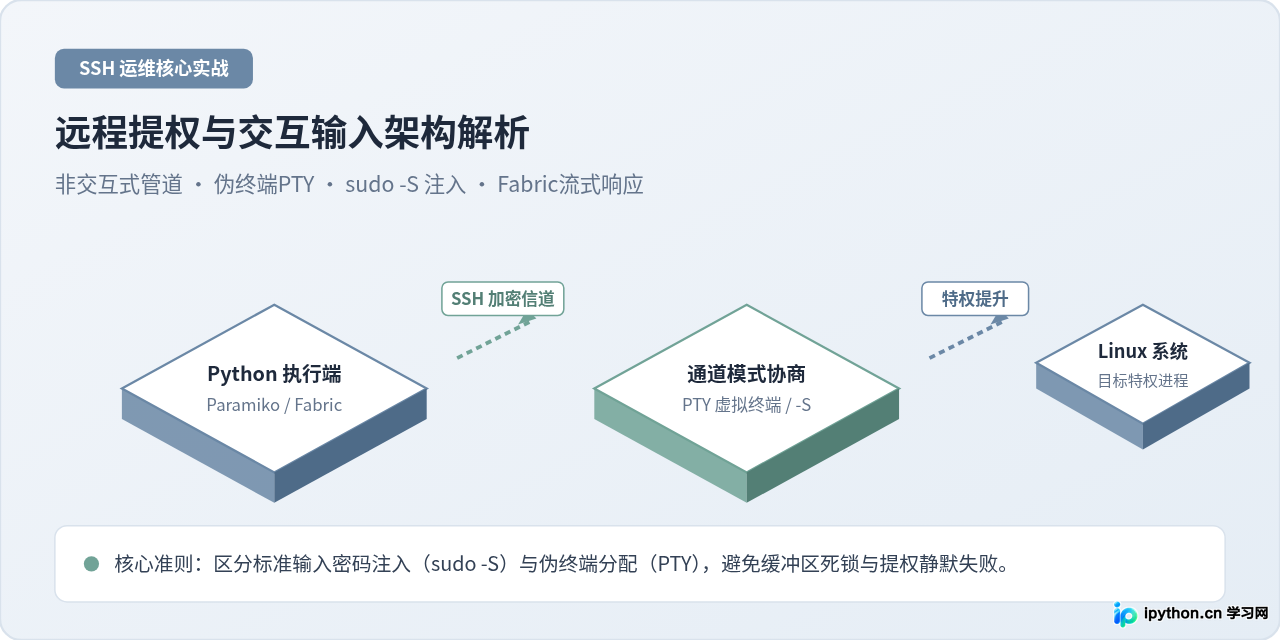
一、远程执行提权的核心矛盾与报错根源
在编写自动化脚本时,开发者经常在本地使用类似 ssh user@host "sudo apt update" 的命令,随后会立刻收到如下报错并直接退出:
sudo: a terminal is required to read the password; either use the -S option to read from standard input or configure an askpass helper
# 或者报错:
sudo: no tty present and no askpass program specified
这一现象的根本原因在于 Linux 系统的安全交互模型与 SSH 远程会话机制之间的结构性差异:
- 缺少控制终端(Control Terminal / TTY):出于安全性考虑,
sudo默认会绕过标准输入(stdin),直接打开当前进程所属的控制终端设备(/dev/tty)来提示并读取密码,从而防止上游管道中的重定向脚本在无感知的情况下窃取或自动输入密码。 - SSH 非交互式会话模式:当 Python 通过 Paramiko 的
exec_command()发起单一指令时,SSH 服务端默认开启的是非交互式子系统通道(Non-interactive Session)。在该模式下,远程服务器根本不会为该会话创建/dev/pts/X虚拟终端设备文件。当sudo试图打开/dev/tty时立即遭遇ENOTTY(Inappropriate ioctl for device)系统错误。 - 管道缓冲区与进程死锁(Deadlock):即使命令开始运行,如果产生大量输出而 Python 端仍在阻塞等待进程退出状态(
recv_exit_status()),由于操作系统内建的管道缓冲区(通常为 64KB)被填满,远程进程将挂起在输出写入上,而本地等待退出状态,从而产生永久死锁。
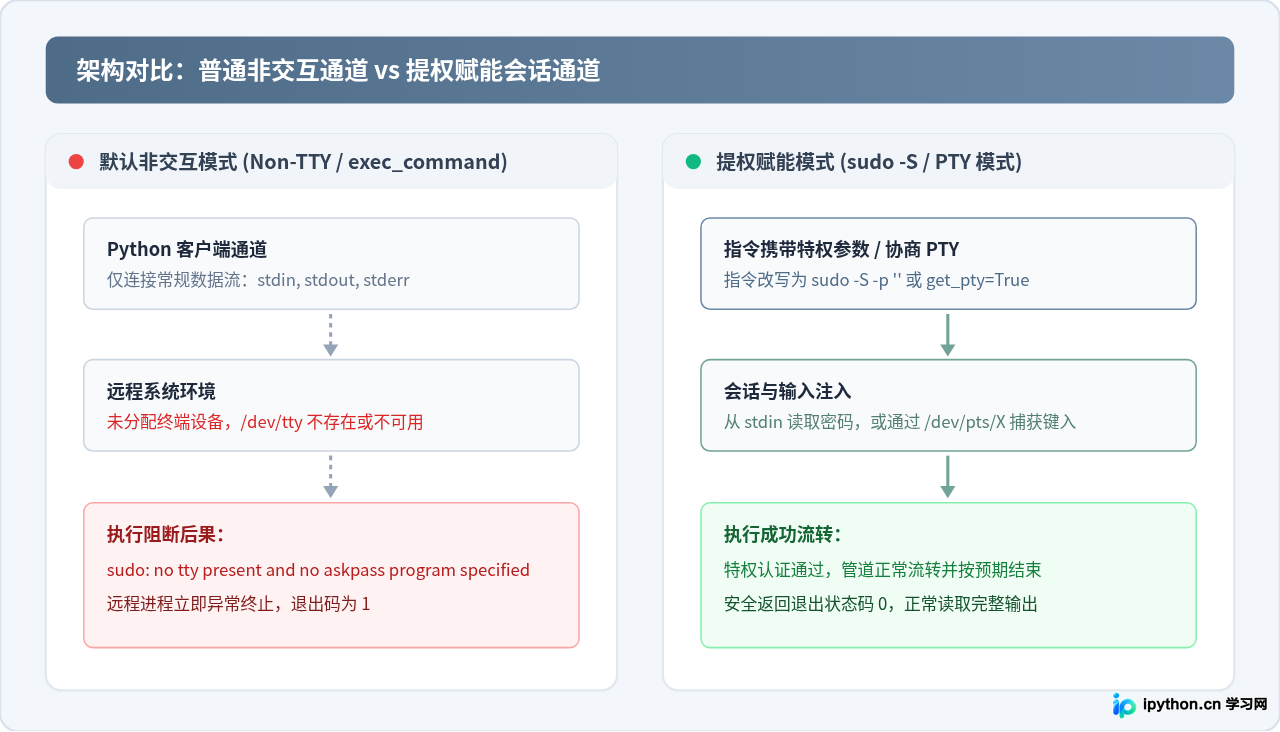
二、方案一:Paramiko 原生 sudo -S 标准输入方案
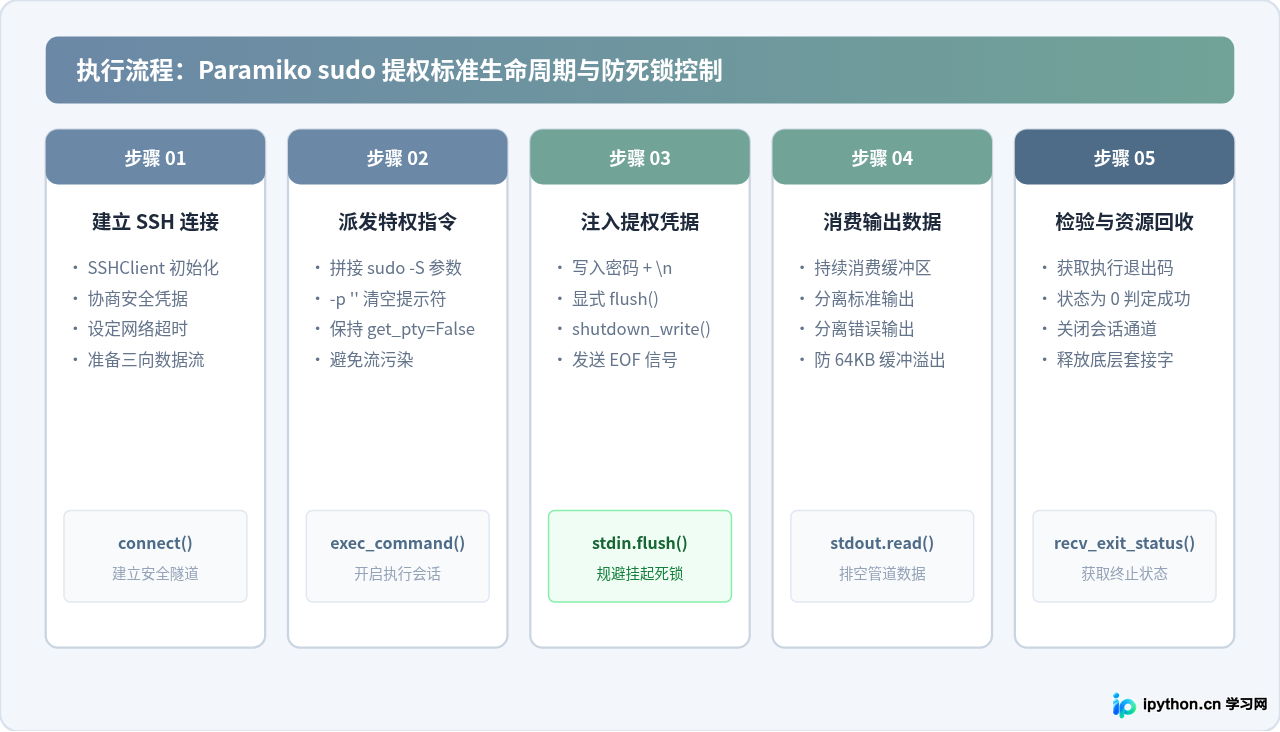
如果目标命令只需要单次输入 sudo 管理员密码,且后续执行过程中没有任何额外的交互提问,最轻量、干净的做法是使用 sudo -S 选项。
1. 关键参数含义与调用原理
-S(--stdin):指示sudo不要尝试从终端读取,而是直接从标准输入(Standard Input)读取密码。-p ''(--prompt):将密码提示符设置为空字符串。默认情况下sudo会输出[sudo] password for user:,这会污染标准输出或错误流。将提示符设空后,输出流将保持纯净。
2. 完整实现代码
以下是使用 Paramiko 原生库实现提权执行的完整示例,包含密码写入、缓冲区排空与退出码校验:
import paramiko
import time

def execute_remote_sudo(hostname, port, username, password, sudo_password, command):
    """
    通过 SSH 远程执行特权命令,使用 sudo -S 从标准输入安全注入密码。
    """
    client = paramiko.SSHClient()
    client.set_missing_host_key_policy(paramiko.AutoAddPolicy())

    try:
        # 建立底层 SSH 连接
        client.connect(
            hostname=hostname,
            port=port,
            username=username,
            password=password,
            timeout=10
        )

        # 构造带 -S 参数的命令,-p '' 消除密码提示符
        full_command = f"sudo -S -p '' {command}"

        # 默认 get_pty=False,保持 stdout 与 stderr 分离
        stdin, stdout, stderr = client.exec_command(full_command, get_pty=False)

        # 1. 向标准输入写入提权密码并换行
        stdin.write(f"{sudo_password}\n")
        # 2. 必须显式刷新缓冲区,确保密码立即发出
        stdin.flush()
        # 3. 关闭标准输入写入通道,告知远程端输入流已结束
        stdin.channel.shutdown_write()

        # 4. 获取进程退出状态码(阻塞直至命令结束)
        exit_code = stdout.channel.recv_exit_status()

        # 5. 读取输出内容
        output = stdout.read().decode("utf-8")
        error_msg = stderr.read().decode("utf-8")

        return exit_code, output, error_msg

    finally:
        client.close()

# 示例调用
if __name__ == "__main__":
    code, out, err = execute_remote_sudo(
        hostname="192.168.1.50",
        port=22,
        username="deployer",
        password="login_password",
        sudo_password="login_password",
        command="systemctl restart nginx"
    )
    print(f"退出码: {code}")
    print(f"输出内容:\n{out}")
    if code != 0:
print(f"错误信息:\n{err}")- 必须调用
stdin.flush():Python 底层会对写入流进行内存缓冲,如果不调用flush(),密码可能滞留在本地套接字缓冲区中,导致远程sudo持续等待直至超时。 - 必须调用
shutdown_write():部分程序会检测标准输入是否到达文件末尾(EOF)。关闭写入通道可以向服务端发送EOF信号,防止远程程序持续挂起等待后续输入。
三、方案二:启用伪终端(PTY)与流式交互式输入
当执行的命令不仅需要提权密码,还包含多轮复杂的人机交互(例如软件包安装时的 Do you want to continue? [Y/n],或是某些安全工具要求输入验证码)时,纯粹的标准输入写入就显得捉襟见肘。此时必须为会话分配真实的伪终端(Pseudo-terminal / PTY)。
1. 为什么分配 PTY 可以解决交互?
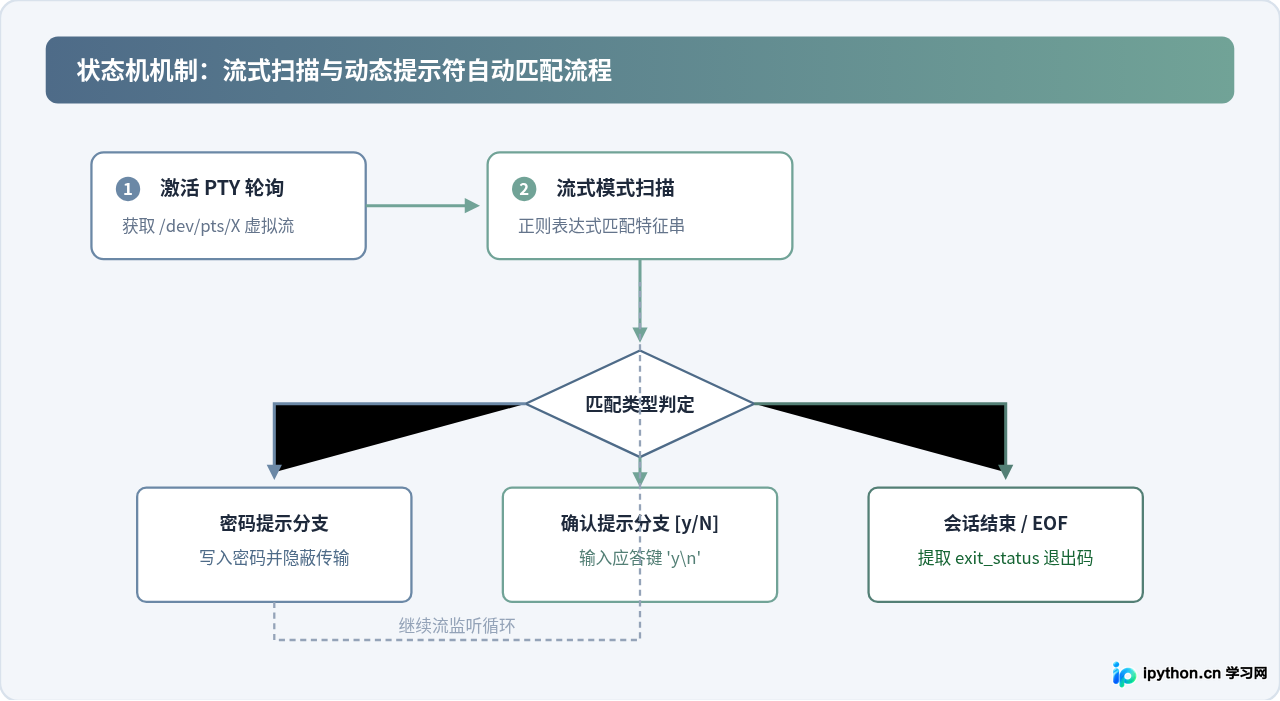
在调用 exec_command() 时指定 get_pty=True,Paramiko 会在 SSH 协议层向远程服务器发送 pty-req 请求。服务端接收到后,会分配一个虚拟的 /dev/pts/X 设备作为该命令的标准终端。由于存在合法的终端设备,sudo 能够正常工作,所有交互式软件也会认为当前处于交互式控制台中。
2. 动态特征匹配与状态机交互实现
在伪终端模式下,我们不能简单地一次性写入数据,而是需要启动一个轮询循环,像真实用户一样“观察输出、匹配提示词、输入响应”:
import paramiko
import re
import time

def interactive_remote_command(hostname, username, password, command, prompt_responses, timeout=30):
    """
    分配 PTY 并基于正则表达式状态机动态响应交互式提示。
    :param prompt_responses: 字典,键为提示符正则,值为对应输入的文本
    """
    client = paramiko.SSHClient()
    client.set_missing_host_key_policy(paramiko.AutoAddPolicy())
    client.connect(hostname, username=username, password=password)

    # 显式分配伪终端
    stdin, stdout, stderr = client.exec_command(command, get_pty=True)
    channel = stdout.channel

    output_buffer = ""
    start_time = time.time()

    try:
        while True:
            # 检查通道是否接收到数据
            if channel.recv_ready():
                chunk = channel.recv(4096).decode("utf-8", errors="replace")
                output_buffer += chunk

                # 遍历待匹配的交互提示规则
                for pattern, response in prompt_responses.items():
                    if re.search(pattern, output_buffer):
                        # 命中提示符后,发送响应字符并刷入回车
                        channel.send(response + "\n")
                        # 移除已响应的规则或清空当前缓冲区,防止重复发送
                        prompt_responses.pop(pattern)
                        break

            # 检查远程命令是否执行完毕
            if channel.exit_status_ready():
                # 读完残留数据后退出
                while channel.recv_ready():
                    output_buffer += channel.recv(4096).decode("utf-8", errors="replace")
                break

            # 超时检测
            if time.time() - start_time > timeout:
                raise TimeoutError("远程交互执行超时,可能存在未捕获的提示符阻断")

            time.sleep(0.05)

        exit_code = channel.recv_exit_status()
        return exit_code, output_buffer

    finally:
        client.close()

# 示例:执行包含 sudo 提权和安装确认的综合任务
if __name__ == "__main__":
    rules = {
        r"\[sudo\] password": "my_sudo_password",
        r"Do you want to continue\? \[Y/n\]": "Y",
        r"Configuration choice": "1"
    }
    code, full_log = interactive_remote_command(
        hostname="192.168.1.50",
        username="dev",
        password="login_pwd",
        command="sudo apt-get install -y nginx",
        prompt_responses=rules
    )
print(f"执行完毕,状态码: {code}")一旦设置了 get_pty=True,操作系统的标准输出(stdout)和标准错误输出(stderr)将全部合并并重定向到同一个 PTY 流中。这意味着 stderr.read() 将永远为空,所有错误信息都会混杂在 stdout 中;同时,输出内容可能夹带终端的 ANSI 颜色控制字符(如 \x1b[31m),需要进行文本清洗。
四、方案三:使用高层运维框架 Fabric 与 Invoke
在企业级开发与自动化运维工程中,手写 Paramiko 轮询循环和流控制容易产生边缘死锁或维护负担。由原 Paramiko 核心作者团队维护的高级库 Fabric(基于 Invoke 演进)是更为现代且稳健的解决方案。
1. Fabric 原生 sudo 封装
Fabric 将 SSH 连接封装为 Connection 对象,并原生内置了 sudo() 方法。当遇到密码提示时,Fabric 的底层 invoke.watchers.Responder 会自动捕获标准错误或标准输出中的密码提示词,并完成即时注入:
from fabric import Connection, Config
from invoke.watchers import Responder

def run_fabric_automation():
    # 1. 配置全局 sudo 默认密码
    config = Config(overrides={
        'sudo': {
            'password': 'my_secure_sudo_password'
        }
    })

    # 2. 建立高层连接
    with Connection(host='192.168.1.50', user='ops', config=config) as conn:
        # 普通命令直接执行
        conn.run("whoami")

        # 特权命令:自动完成终端协商与密码应答
        result = conn.sudo("systemctl restart nginx", hide=False)
        print(f"执行成功: {result.ok}, 返回码: {result.return_code}")

        # 3. 处理自定义的多轮复杂交互输入
        # 定义动态响应器:当输出匹配到 pattern 时,自动应答 response
        yes_responder = Responder(
            pattern=r"Do you want to continue\? \[Y/n\]",
            response="Y\n"
        )

        # 传入响应器进行交互式安装
        conn.sudo("apt-get install -y htop", watchers=[yes_responder])

if __name__ == "__main__":
    run_fabric_automation()
Fabric 的显著优势在于其内置的缓冲排空与流分离引擎,既能保证控制台字符实时转发,又能极大程度降低死锁发生的几率。
五、生产环境安全规范与免密授权最佳实践
尽管技术上可以通过脚本传递密码来完成提权,但在严肃的生产系统架构中,在 Python 脚本或传输网络中明文传递管理员密码属于高危反模式。最安全、最优雅的工业级方案是结合 Linux 系统的特权管理机制进行权限收敛。
1. 配置细粒度的 sudoers 免密规则(NOPASSWD)
为运维专用的自动化账号分配有限特权,且仅对特定的安全指令豁免密码认证。通过运行 sudo visudo -f /etc/sudoers.d/automation 添加如下规则:
# 允许 automation 组无密码重启特定服务及查看日志,禁止随意执行全部特权
%automation ALL=(ALL) NOPASSWD: /usr/bin/systemctl restart nginx, /usr/bin/systemctl status nginx
%automation ALL=(ALL) NOPASSWD: /usr/bin/journalctl
配置完成后,Python 脚本在远程执行 sudo systemctl restart nginx 时无需传入 -S,系统也不会请求输入密码,彻底消除了终端依赖和密码泄露风险。
2. 异常与安全控制核对清单
- 避免全局免密:严禁给自动化账号授予
ALL=(ALL) NOPASSWD: ALL,否则一旦私钥泄露,等同于整机沦陷。 - 强制超时边界:任何调用
exec_command或channel.recv的代码必须显式设置timeout,防止远端进程异常挂死导致 Python 线程耗尽。 - 输入流转义与命令注入防范:远程拼接 Shell 指令时,必须使用
shlex.quote()对用户动态输入进行转义,避免被拼接出; rm -rf /等恶意指令。
六、四种方案综合对比与技术选型决策
针对不同的业务场景与系统权限环境,应采用最适合的提权方案。下表对四种主流实现方式进行了多维度对比:
| 实现方案 | 核心机制 | 输出隔离性 (stdout/stderr) | 多轮复杂交互 | 适用场景 |
|---|---|---|---|---|
| Paramiko sudo -S | 标准输入重定向 | 优(两流完全独立) | 不支持 | 轻量自包含脚本、一次性确定的单一特权指令 |
| Paramiko + PTY | 分配虚拟控制台 | 差(两流混杂为一个TTY) | 支持(需自写状态机) | 无法改动远端配置、且需要处理提示词的遗留系统 |
| Fabric / Invoke | 高层封装 + 响应器 | 良(框架内部处理) | 支持(内置 Watcher) | 中大型自动化运维工程、多节点并发部署任务 |
| sudoers NOPASSWD | Linux 内核策略豁免 | 优(无需交互通道) | 不适用(无提权交互) | 生产环境标准 CI/CD 流水线、标准特权维护操作 |
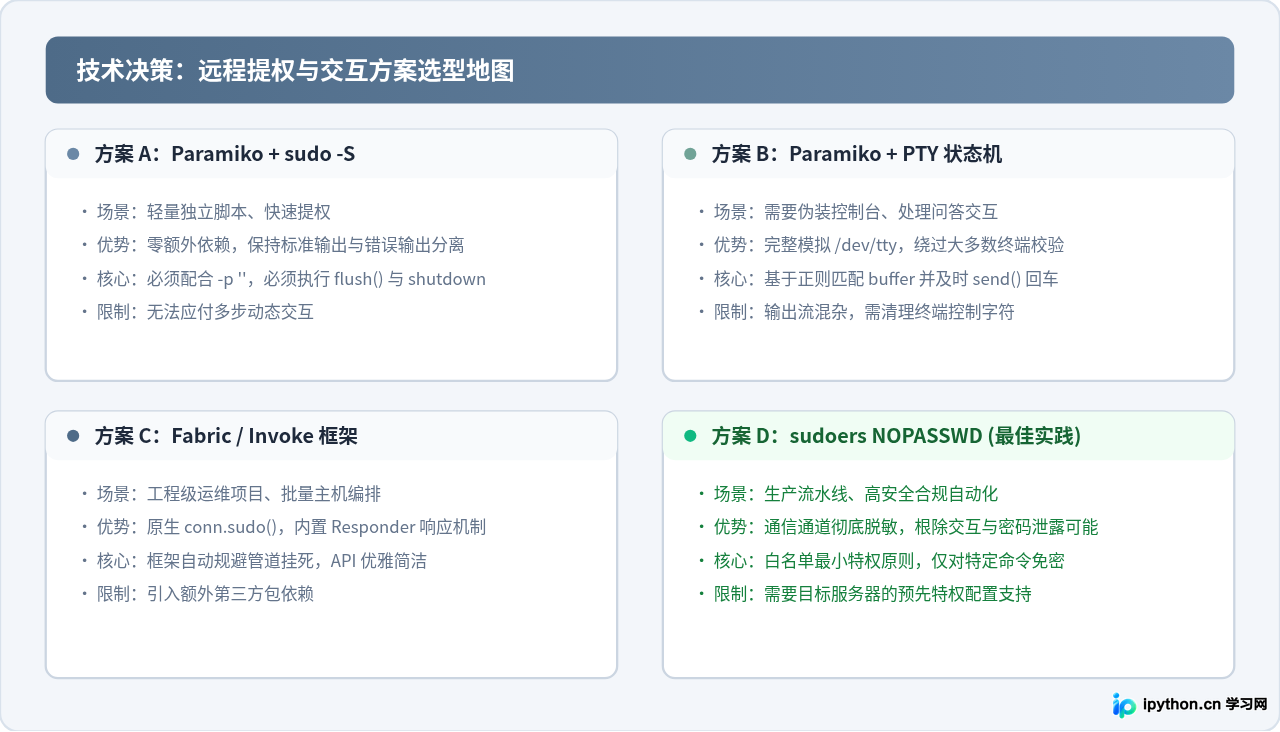
综上所述,处理 Python 远程执行的提权与交互输入,本质上是对 控制终端状态、标准 I/O 缓冲区及操作系统安全模型 的协同控制。理解了非交互式会话缺少 /dev/tty 的本质,就能在编写轻量脚本时灵活运用 sudo -S -p '' 与 flush();面对复杂多轮向导时合理调度 PTY 状态机或 Fabric 响应器;并在迈向生产级架构时,通过 sudoers NOPASSWD 权限细粒度收敛实现最安全、高效的特权自动化治理。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









