

Django视图访问控制:@login_required与@permission_required装饰器详解

发布时间:2026-10-16| 6人浏览过
本文详解Django中用于限制视图访问的两个核心装饰器:@login_required和@permission_required。通过解析其参数配置与内部逻辑,展示如何强制用户登录及校验特定权限,并说明多重装饰器叠加使用的具体场景与注意事项。
Django使用装饰器限制对视图的访问
1.登录鉴权装饰器
除了手动在视图函数中编写身份校验与权限验证逻辑外,Django框架提供了内置的装饰器来简化这两类安全校验。@login_required主要用于验证用户是否已登录,仅允许登录用户访问视图并获取响应;若用户未登录,则将其重定向至登录页面。@permission_required用于校验用户是否具备特定的操作权限,仅当权限校验通过时,用户才能访问对应的视图。下文将详细介绍这两个装饰器的具体用法及其底层实现原理。
2.@login_required
使用@login_required时,可以配置两个关键参数:
- login_url:指定匿名用户访问时重定向的目标URL,通常指向系统的登录页面。若未显式设置,默认值由settings.LOGIN_URL配置项决定,需确保该配置指向系统中实际定义的登录页地址。
- redirect_field_name:默认值为next,用于在GET请求中传递原始访问地址。该参数允许用户在登录成功后,直接跳转回之前尝试访问的视图页面,提升用户体验。
3.@permission_required
使用@permission_required时,可配置三个参数:
- perm:指定需要校验的权限标识,支持字符串、列表或元组格式。若使用列表或元组,则用户必须同时拥有列表中列出的所有权限才能通过校验。
- login_url:当用户未登录时重定向的URL,其作用与@login_required中的login_url参数一致。
- raise_exception:默认值为False。若设置为True,当用户未拥有所需权限时,装饰器将直接返回HTTP 403 Forbidden错误,而不是重定向页面。
由于Python允许对函数应用多个装饰器,因此登录校验与权限校验的装饰器可以叠加使用。例如:
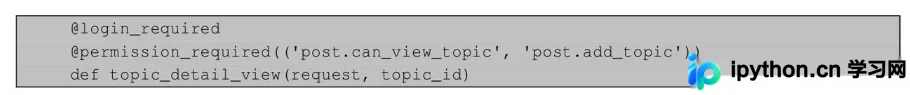
这样,访问Topic详情视图时,系统会先校验用户是否已登录,随后再校验该用户是否同时拥有can_view_topic和add_topic两个权限。
到此这篇关于Django使用装饰器限制对视图的访问的文章就介绍到这了,更多相关Django装饰器限制视图访问内容请搜索本站以前的文章或继续浏览下面的相关文章希望大家以后多多支持本站!
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









