

MySQL安装后怎么设置root密码及安全初始化

MySQL 安装完成后,不要急着创建业务数据库。比较稳妥的处理顺序是:先确认 MySQL 服务已经运行,再判断 root 当前采用哪种登录方式,然后通过 ALTER USER 设置密码,接着运行 mysql_secure_installation 清理匿名账户、远程 root 和测试数据库等默认安全项,最后重新登录并检查账户状态。
需要特别注意的是,MySQL 安装后的 root 状态并不只有一种。使用 mysqld --initialize 初始化时通常会生成一个已过期的随机密码;使用 --initialize-insecure 时 root 初始密码为空;部分安装器会在安装阶段要求设置密码;某些 Linux 安装方式还可能通过 Unix Socket 身份验证 root。因此,正确做法不是直接套用某一条“万能命令”,而是先确认当前环境。
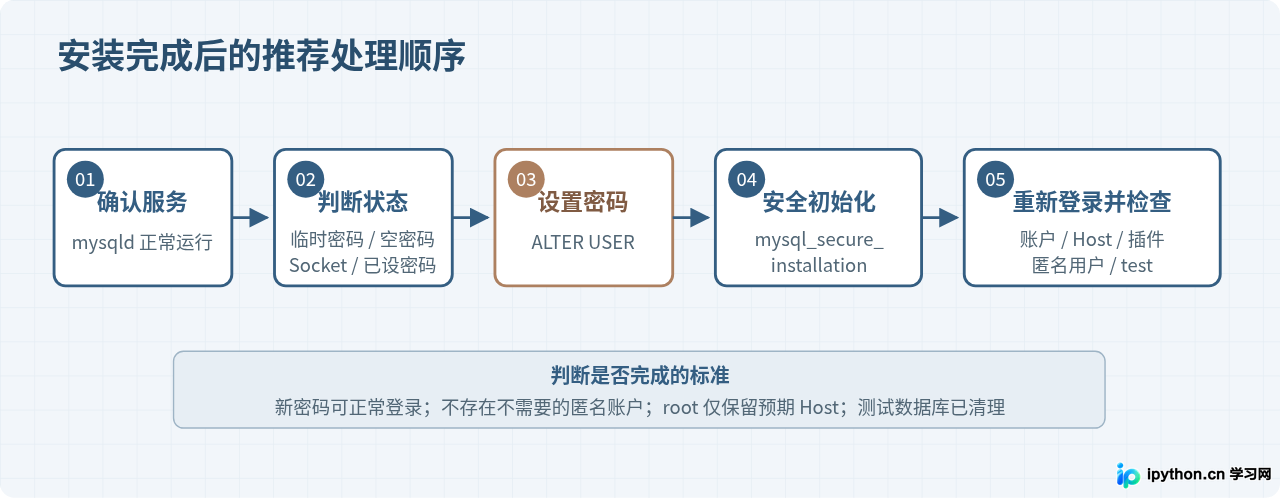
一、先确认 MySQL 服务已经正常运行
设置密码之前,需要保证服务器进程已经启动。如果服务本身没有运行,后面出现的连接失败与密码没有关系。
Linux 使用 systemd 管理 MySQL 时,可以先检查服务状态。不同软件包的服务名称可能是 mysql 或 mysqld:
sudo systemctl status mysql如果提示找不到该服务,再检查:
sudo systemctl status mysqld需要启动时,对应执行:
sudo systemctl start mysql或者:
sudo systemctl start mysqld如果是在 macOS、Windows 或使用其他安装方式,则通过相应的服务管理方式确认 MySQL Server 已启动。这里不需要修改数据库配置,只需要确认客户端能够连接服务器。
Can't connect to local MySQL server、Socket 文件不存在等错误,应先处理服务启动或 Socket 路径问题,而不是先重置 root 密码。
二、判断安装后的 root 属于哪种状态
这是整个过程最重要的一步。MySQL 官方初始化方式会导致不同的 root 初始状态,因此不要默认“新装 MySQL 的 root 密码一定为空”,也不要默认一定存在临时密码。
| 安装或初始化方式 | root 初始状态 | 常见登录方式 |
|---|---|---|
mysqld --initialize |
生成随机临时密码,并要求修改 | mysql -u root -p |
mysqld --initialize-insecure |
root 没有初始密码 | mysql -u root --skip-password |
| 安装器中已经填写 root 密码 | 密码已经存在 | mysql -u root -p |
| 使用本机 Socket 身份验证的安装方式 | 可能不依靠普通 root 密码登录 | 例如 sudo mysql,以实际认证插件为准 |
MySQL 官方文档说明,使用 --initialize 时会为 'root'@'localhost' 生成随机初始密码,而 --initialize-insecure 不生成密码。部分安装方式还可能在安装阶段直接设置密码或使用本地 Socket 身份验证。:contentReference[oaicite:0]{index=0}
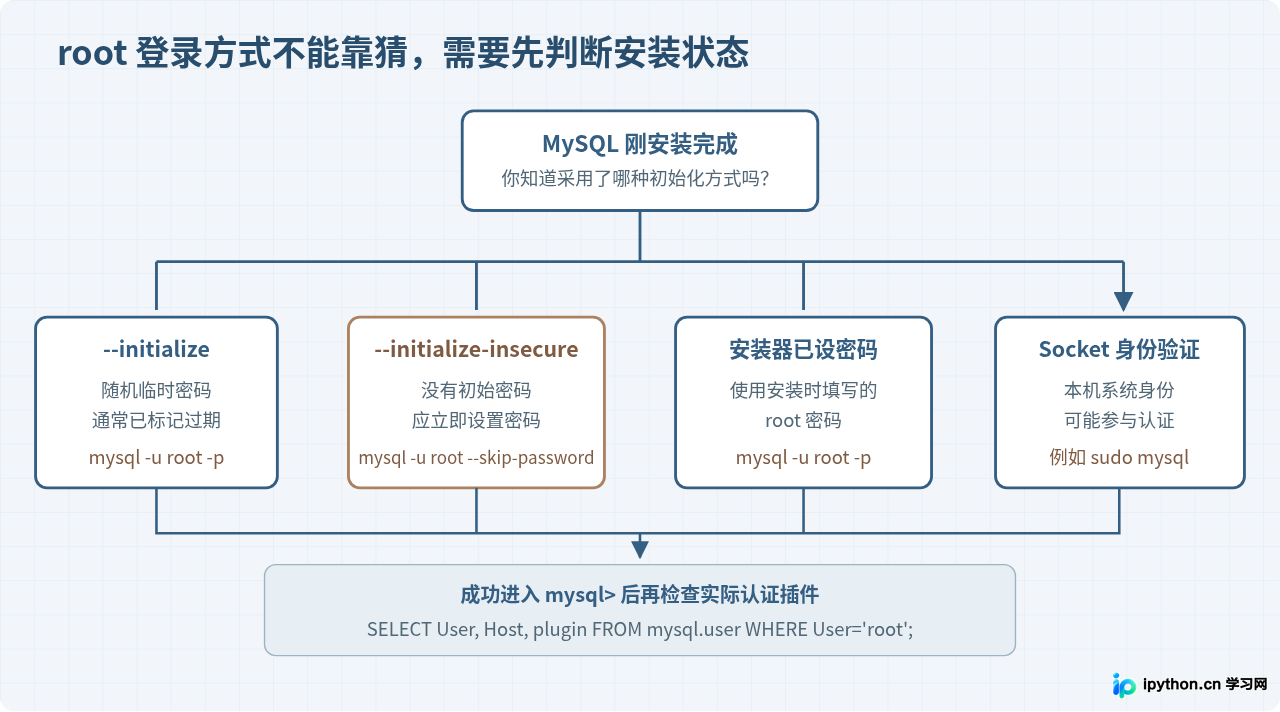
情况一:有临时 root 密码
如果安装日志中出现过类似“为 root 生成临时密码”的提示,说明应该使用这个临时密码登录:
mysql -u root -p看到密码提示后输入安装时产生的临时密码。密码输入过程中终端通常不会显示字符,这是正常现象。
如果忘记临时密码,需要查看 MySQL 的错误日志。日志路径与系统和安装包有关,例如某些 RPM 环境中可能使用 /var/log/mysqld.log。不要假定所有系统都使用相同位置,应以当前 MySQL 的错误日志配置为准。
例如,在确认日志文件确实是该路径后,可以查找:
sudo grep "temporary password" /var/log/mysqld.log示例输出:
A temporary password is generated for root@localhost: ************这里的星号只是本文示意,实际日志会包含真正的临时密码。
情况二:root 当前没有密码
如果数据目录明确使用 --initialize-insecure 初始化,官方建议直接以无密码方式连接,然后尽快为 root 设置密码:
mysql -u root --skip-password情况三:sudo mysql 能登录,但 mysql -u root -p 不行
这种情况不要立刻认定密码错误。有些安装环境可能让 root 使用基于本机 Socket 的认证方式。成功进入 MySQL 后,可以先查询账户插件:
SELECT User, Host, plugin
FROM mysql.user
WHERE User = 'root';
示例结果:
+------+-----------+-----------------------+
| User | Host      | plugin                |
+------+-----------+-----------------------+
| root | localhost | caching_sha2_password |
+------+-----------+-----------------------+
上面的结果只是示例,实际的 plugin 需要以你的服务器查询结果为准。
三、使用 ALTER USER 设置 root 密码
成功进入 MySQL 后,修改现有账户密码应优先使用 ALTER USER。例如:
ALTER USER 'root'@'localhost'
IDENTIFIED BY 'Replace-With-A-Strong-Password';
其中 Replace-With-A-Strong-Password 只是示例,请换成你自己的密码,不要直接使用文章中的示例值。
MySQL 官方文档推荐通过 ALTER USER ... IDENTIFIED BY 修改现有账户密码。使用这种写法时,由服务器按照当前默认认证策略处理密码,不需要直接修改 mysql.user 系统表。:contentReference[oaicite:1]{index=1}
执行成功时,通常会看到类似下面的结果。
示例输出:
Query OK, 0 rows affectedALTER USER、CREATE USER、GRANT 等账户管理语句修改权限数据时,MySQL 会正常处理权限变更。只有手工直接修改授权表等特殊场景才涉及其他处理,而直接修改系统授权表本身也不属于推荐做法。
为什么建议写 'root'@'localhost'
MySQL 账户并不只是一个用户名,而是由“用户名 + Host”共同确定。例如下面两个账户在 MySQL 中属于不同账户:
'root'@'localhost'
'root'@'192.168.1.%'
安装时创建的管理账户通常是 'root'@'localhost'。因此修改密码时明确写出 Host,可以避免误以为所有名为 root 的账户都会同时改变。
不要把密码直接写进 shell 命令参数
登录时建议这样写:
mysql -u root -p然后在提示符中输入密码,而不是把密码直接拼在 shell 命令里。MySQL 官方文档明确提醒,命令行参数中的密码在某些系统上可能短暂或持续出现在进程列表中,因此不属于安全的密码传递方式。:contentReference[oaicite:2]{index=2}
四、重新登录验证新密码
密码设置完成后,不要只看 Query OK 就结束。退出当前连接:
exit然后重新登录:
mysql -u root -p输入刚刚设置的新密码。如果能够重新进入 mysql> 提示符,说明密码修改已经真正生效。
还可以查看当前连接实际匹配到的账户:
SELECT USER(), CURRENT_USER();USER() 反映客户端提供的用户和来源信息,而 CURRENT_USER() 更适合确认 MySQL 权限系统最终匹配到哪个账户。
五、运行 mysql_secure_installation 做安全初始化
root 密码确认无误后,继续执行 MySQL 自带的安全初始化工具:
mysql_secure_installation这个程序会连接本机 MySQL,并逐项询问需要执行的安全操作。官方文档列出的主要作用包括:设置 root 密码、清理可以从本机之外访问的 root 账户、删除匿名账户,以及删除默认测试数据库和相应权限。:contentReference[oaicite:3]{index=3}
不同 MySQL 版本、安装包以及当前数据库状态下,问题文字和顺序可能略有区别,所以不要机械记忆每一行提示。真正需要理解的是每个安全选项的作用。
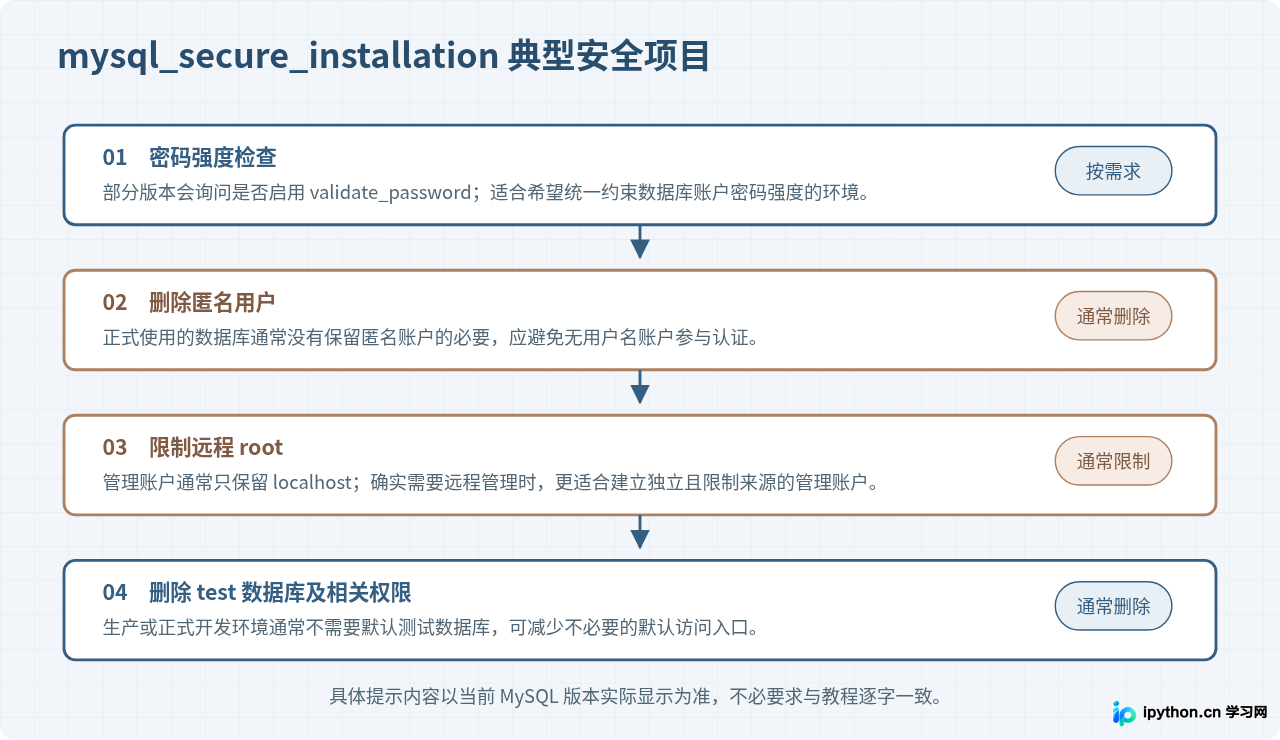
1. 是否启用密码强度检查
MySQL 的 mysql_secure_installation 在相关组件未安装时,可能询问是否安装或启用 validate_password 密码强度检查。官方文档说明,启用后,后续输入的密码会按照相应策略进行检查。:contentReference[oaicite:4]{index=4}
如果这是正式服务器,希望统一限制过于简单的数据库密码,可以启用。如果只是临时的本机开发环境,也可以结合自己的管理方式决定。
启用密码策略以后,如果执行:
ALTER USER 'root'@'localhost'
IDENTIFIED BY '123456';
可能因为密码不符合策略而失败。这时正确处理方式通常是换成符合要求的密码,而不是为了使用简单密码就立即降低安全策略。
2. 是否删除匿名用户
如果工具询问是否删除匿名账户,正式环境一般选择删除。匿名账户意味着 MySQL 权限匹配中可能存在用户名为空的账户,这会增加不必要的认证路径。
完成以后,可以手工检查:
SELECT User, Host
FROM mysql.user
WHERE User = '';
如果结果为空,说明当前没有匿名账户。
3. 是否禁止 root 远程登录
正常情况下,root 应主要用于服务器本地管理。数据库需要远程业务访问时,应该创建具有明确权限范围的业务账户,而不是直接开放 root。
可以检查当前所有 root 账户:
SELECT User, Host, plugin
FROM mysql.user
WHERE User = 'root';
理想的常见结果之一:
+------+-----------+-----------------------+
| User | Host      | plugin                |
+------+-----------+-----------------------+
| root | localhost | caching_sha2_password |
+------+-----------+-----------------------+
这里仍然只是示例。如果你的环境有明确的集群管理、自动化运维或其他账户设计,应根据实际需求判断,不应仅为了和示例完全一致而删除合法账户。
'root'@'%'。更合理的方式是建立独立管理账户、限制 Host 来源,并根据部署环境配置 TLS 和网络层访问控制。
4. 是否删除 test 数据库
如果服务器上的 test 数据库只是安装后的默认测试环境,正式使用时一般可以删除。安全初始化工具也会处理与测试数据库相关的默认权限。
完成后可以检查:
SHOW DATABASES;不要因为教程说“删除 test”就删除自己实际创建并正在使用的同名业务数据库。执行任何删除操作前,都应先确认其中没有需要的数据。
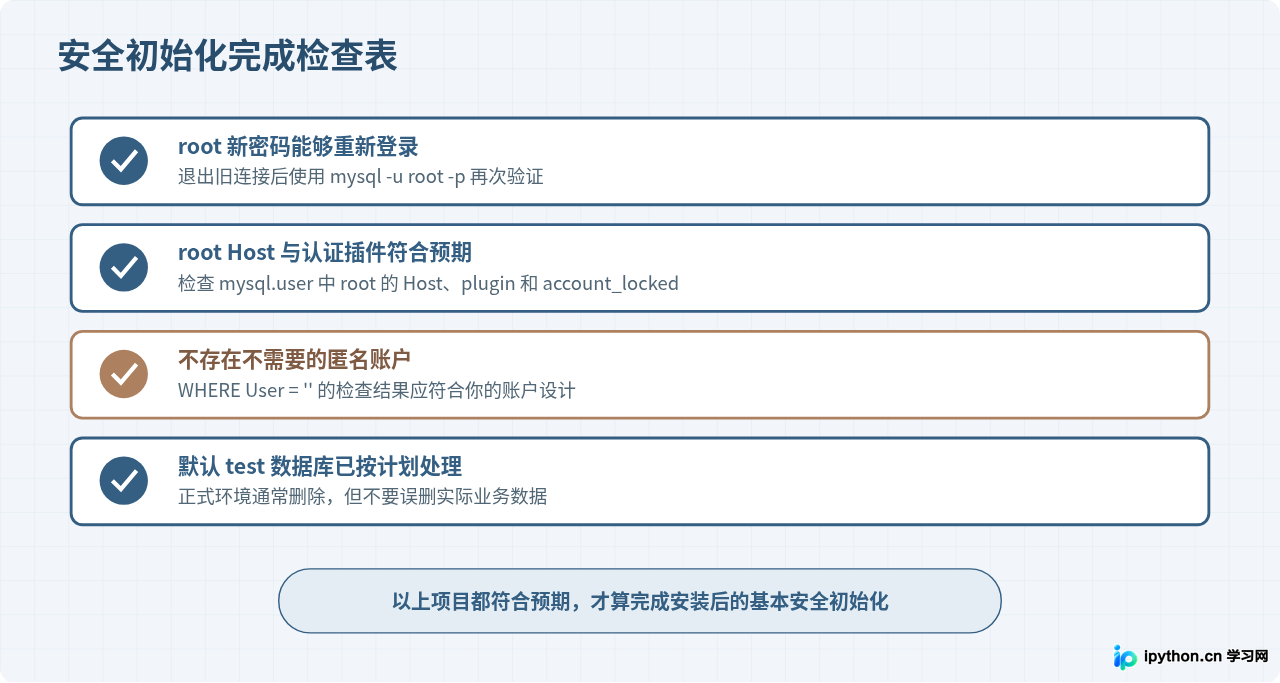
六、完成安全初始化后进行完整检查
mysql_secure_installation 执行结束以后,建议再做一次人工检查。这样可以确认工具确实处理了你关心的账户,而不是只看到程序结束提示就认为所有配置都正确。
检查 root 的 Host 和认证插件
SELECT User, Host, plugin, account_locked
FROM mysql.user
WHERE User = 'root';
需要关注三个问题:
- 是否存在你没有预期的远程 root 账户;
plugin是否符合当前环境的登录方式;- root 是否处于正常可用状态。
检查匿名账户
SELECT User, Host
FROM mysql.user
WHERE User = '';
正式环境中,如果没有特殊设计,通常期望查询结果为空。
检查 test 数据库
SHOW DATABASES LIKE 'test';如果已经决定删除默认 test 数据库,查询应不再返回该数据库。
重新使用 root 密码登录
退出当前连接:
exit重新打开:
mysql -u root -p输入新密码,并执行一个不会修改数据的检查语句:
SELECT VERSION(), CURRENT_USER();如果能够正常返回版本信息和当前账户,说明 root 密码与基本认证已经正常工作。
七、几个常见问题怎么处理
问题一:提示 ERROR 1819,密码不符合策略
如果设置密码时出现密码不满足当前策略的错误,通常意味着服务器启用了密码强度检查。不要重复提交明显过于简单的密码,应使用更符合当前策略的密码。
如果你是服务器管理员,需要了解当前密码策略,再检查对应组件和配置,而不是直接复制网上降低密码强度的配置。
问题二:mysql_secure_installation 提示命令不存在
先检查程序是否在 PATH 中:
command -v mysql_secure_installation如果没有输出,可能是当前安装包没有安装相应客户端工具,或者 MySQL 的 bin 目录没有加入 PATH。应先确定当前 MySQL 的实际安装位置和软件包组成。
问题三:ERROR 2002,无法连接 Socket
这类错误通常表示客户端没有连接到正在运行的 MySQL Server,例如服务没有启动、Socket 路径不一致或连接参数不正确。官方文档也指出,本机连接遇到 Socket 不存在时,应优先检查服务器是否正在运行。:contentReference[oaicite:5]{index=5}
先检查:
sudo systemctl status mysql或:
sudo systemctl status mysqld不要把这种错误当成 root 密码错误处理。
问题四:sudo mysql 能进入,root 密码却无法登录
先进入 MySQL 后查询:
SELECT User, Host, plugin
FROM mysql.user
WHERE User = 'root';
如果当前 root 使用的是基于 Socket 或其他非密码方式的认证插件,就需要先确定是否真的要把它改为密码登录。
如果你的目标明确是让 'root'@'localhost' 使用服务器当前默认的密码认证方式,可以使用:
ALTER USER 'root'@'localhost'
IDENTIFIED BY 'Replace-With-A-Strong-Password';
执行后退出,再使用:
mysql -u root -p进行验证。不要在不了解现有认证机制的情况下强行指定已经废弃或与当前版本不兼容的认证插件。
八、一套可以直接参考的安装后操作顺序
如果是刚安装好的 MySQL,并且没有特殊的账户认证设计,可以按照下面的思路执行。
1. 确认服务正常:
sudo systemctl status mysql如果你的发行版使用 mysqld 服务名称,则改为:
sudo systemctl status mysqld2. 根据安装方式登录 root。
已有密码或临时密码:
mysql -u root -p明确使用 --initialize-insecure 初始化:
mysql -u root --skip-password3. 设置新的 root 密码:
ALTER USER 'root'@'localhost'
IDENTIFIED BY 'Replace-With-A-Strong-Password';
4. 退出并重新登录:
exit
mysql -u root -p
5. 运行安全初始化:
mysql_secure_installation正式环境通常应重点处理匿名账户、非必要远程 root 和默认测试数据库。密码策略组件是否启用,则根据当前服务器的管理要求决定。
6. 最终检查账户:
SELECT User, Host, plugin, account_locked
FROM mysql.user
ORDER BY User, Host;
7. 检查匿名用户:
SELECT User, Host
FROM mysql.user
WHERE User = '';
8. 检查 test 数据库:
SHOW DATABASES LIKE 'test';总结
MySQL 安装后设置 root 密码,关键并不是记住一条命令,而是先判断 root 当前处于什么认证状态。使用 --initialize 初始化时,应使用随机临时密码登录后再修改;使用 --initialize-insecure 时,应立即为空密码 root 设置密码;如果安装环境使用 Socket 身份验证,则应先检查认证插件,再决定是否改成密码方式。
设置密码时使用 ALTER USER 'root'@'localhost' IDENTIFIED BY '新密码';,然后退出并重新登录确认。之后再运行 mysql_secure_installation,处理匿名用户、远程 root、测试数据库和可选的密码强度策略。完成后用 mysql.user 和重新登录进行验证,比单纯看到初始化程序执行结束更可靠。
本文涉及的初始化行为、root 密码设置方式及 mysql_secure_installation 功能依据 MySQL 官方参考手册核对。MySQL 具体提示和默认认证策略可能随版本、发行包及安装方式不同,应以当前服务器实际状态为准。:contentReference[oaicite:6]{index=6}
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









