

在线PHP解密安全吗?源码泄露风险与本地化工具推荐

如果待处理的是自己开发的项目、客户源码、商业程序或者包含数据库配置和接口密钥的 PHP 文件,不建议直接上传到陌生的在线解密网站。问题不只在于“网站会不会主动偷源码”,而是源码一旦离开自己的设备,就可能经过服务器日志、临时文件、备份、监控系统等多个环节,之后很难确认是否真正删除。更稳妥的做法是先判断 PHP 文件属于哪一种混淆或保护方式,再使用本地工具进行静态分析和反混淆。
这里还需要先区分一个概念:网上常说的“PHP 解密”实际上可能包含 Base64 解码、压缩数据还原、代码反混淆、恶意代码分析以及商业 PHP 编码程序分析等完全不同的情况。处理方式不能一概而论。
在线PHP解密到底有什么风险?
在线工具最大的方便之处是不需要安装环境,把 PHP 文件粘贴进去或者上传之后就能获得结果。但从源码安全角度看,这恰恰也是最大的风险:第三方必须先获得你的代码,才能在它的服务器上处理代码。
即使网站声明“处理完成立即删除”,普通用户通常也无法独立验证服务器内部究竟发生了什么。例如源码可能进入请求日志、异常日志、临时目录、任务队列、安全审计系统或者备份系统。正规的服务可能会针对这些问题设计隔离和删除机制,但对来源不明的小型解密站点,很难进行同等级别的信任判断。
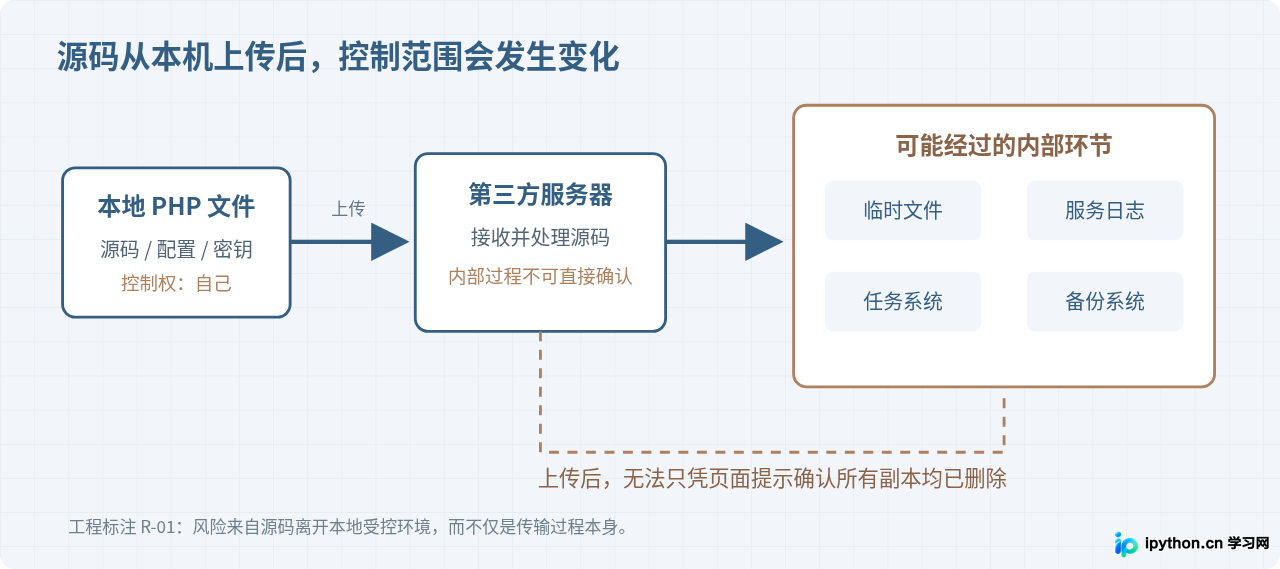
风险最大的往往不是PHP代码本身
实际项目中的 PHP 文件经常包含比业务逻辑更敏感的数据。例如:
- 数据库地址、用户名和密码;
- Redis、Elasticsearch 等服务的连接信息;
- 支付接口、短信平台、对象存储等第三方 API 密钥;
- 授权服务器地址、内部接口路径;
- 客户业务规则和未公开算法;
- 注释中遗留的服务器地址、测试账号或者历史配置。
如果直接上传整个项目压缩包,风险还会进一步扩大。项目中可能同时存在 .env、配置文件、Git 历史文件、私钥或者备份文件,而这些内容本来根本不需要参与所谓的“PHP 解密”。
先确认你遇到的是“编码”还是“混淆”
在寻找解密工具前,最好先打开文件查看前几十行。不同形式的 PHP 保护方式,处理方法差异很大。
| 代码表现 | 可能的情况 | 适合的处理方向 |
|---|---|---|
大量 base64_decode()、gzinflate()、字符串拼接 |
字符串编码、压缩或源码混淆 | 本地静态分析,逐层还原数据 |
| 变量名全部变成短随机字符串,但仍能看到正常 PHP 结构 | 源码级混淆 | 格式化、AST 分析、变量调用关系分析 |
大量动态函数、变量变量、eval() 等组合 |
复杂混淆,也可能是恶意代码 | 不要直接运行,先进行静态扫描 |
| 文件明确要求安装某种 Loader 才能运行 | 商业编码或字节码保护 | 优先使用合法授权、Loader 或联系源码提供方 |
| 文件内容出现乱码或二进制数据,普通编辑器几乎无法阅读 | 可能并非普通 PHP 源码混淆 | 先识别文件类型,不要套用 Base64 解码方法 |
尤其需要注意商业 PHP 保护系统。以 ionCube、SourceGuardian 这类方案为例,它们与简单的 Base64 包装不是一回事。对于合法购买的软件,正确方向通常是安装对应运行环境、取得授权,或者向开发者索取源码版本,而不是假定存在一种通用工具能够完整恢复成开发者原始源码。
即使某种方式可以得到可阅读的逻辑,也不能保证恢复变量名、注释、代码格式和开发时的原始结构。因此“可以运行”“可以分析”和“恢复原始源码”实际上是三个不同目标。
更安全的办法:把PHP分析过程留在本机
本地处理不意味着直接双击或者执行可疑 PHP 文件。比较安全的流程是复制样本、计算哈希、静态检查、识别混淆方式、局部解码,再决定是否需要隔离运行。
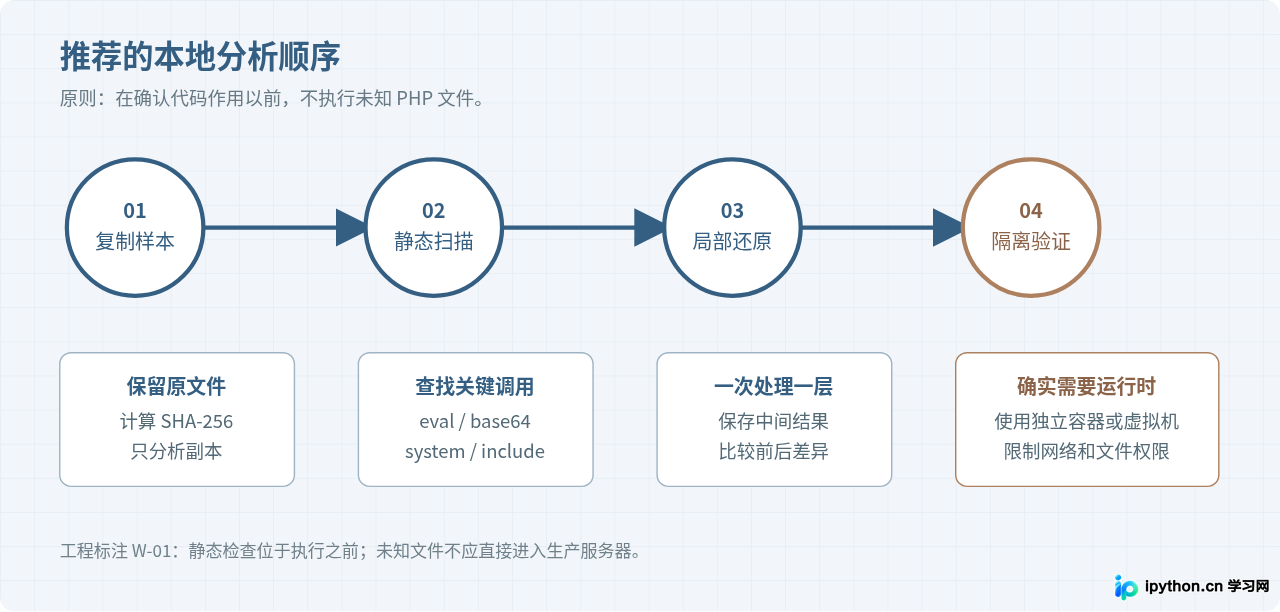
第一步:复制文件并计算哈希
假设待分析文件名为 suspect.php,可以新建一个单独目录,不要直接修改生产环境中的原文件。
mkdir php-analysis
cp suspect.php php-analysis/
cd php-analysis

shasum -a 256 suspect.php
Linux 环境也常见下面的命令:
sha256sum suspect.php哈希值的作用不是“判断文件有没有病毒”,而是确认分析过程中原始样本有没有发生变化。后续如果生成 stage-1.php、stage-2.php,也更容易区分每个阶段。
第二步:先检查,不要运行
PHP 自带的 -l 参数可以进行语法检查而不正常执行脚本:
php -l suspect.php示例输出:
No syntax errors detected in suspect.php这只能说明 PHP 语法能够被解析,不能说明代码安全。
接下来可以使用 grep 或 rg 搜索经常出现在混淆代码和高风险代码中的函数:
rg -n --glob '*.php' \
'eval\s*\(|base64_decode\s*\(|gzinflate\s*\(|gzuncompress\s*\(|shell_exec\s*\(|system\s*\(|exec\s*\(' .这里的匹配结果只是分析线索。例如 base64_decode() 在正常业务程序中同样很常见,不能看到这个函数就直接判定文件恶意。
本地PHP解密和分析工具怎么选?
与其寻找一个号称“万能 PHP 解密器”的程序,更实用的办法是把不同工具按照任务进行分工。这样不仅安全,遇到稍复杂的代码也更容易定位问题。
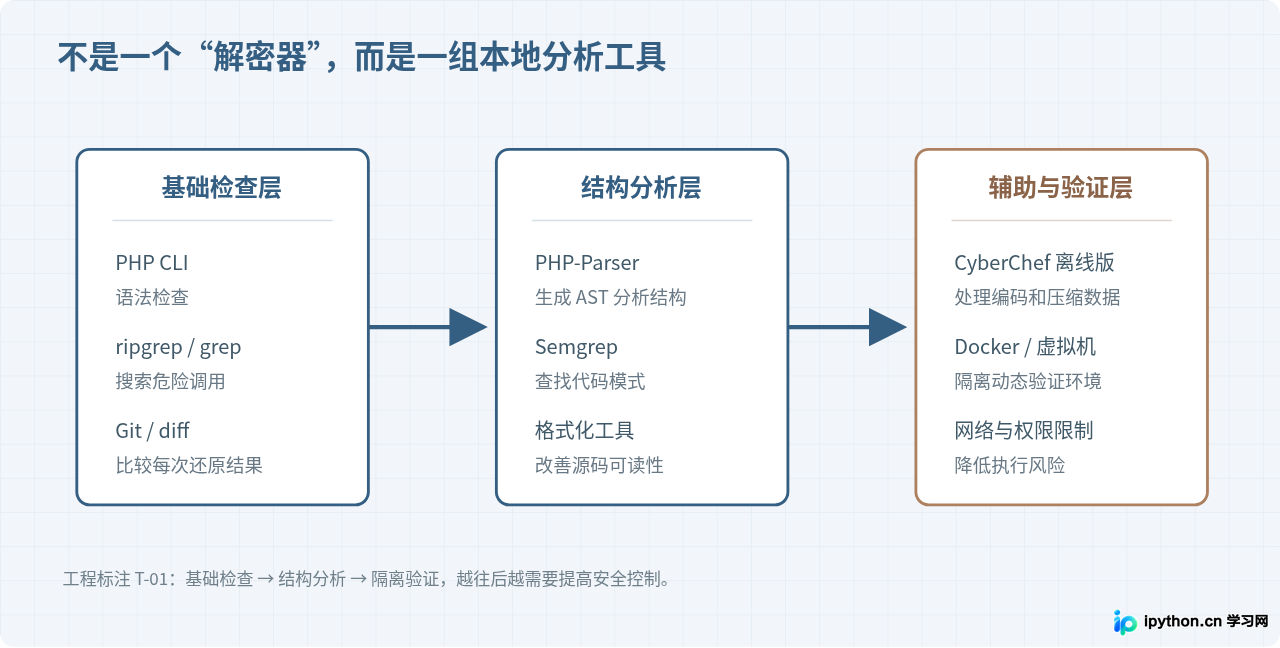
1. PHP CLI:最基础也最值得保留的工具
本机已经安装 PHP 的情况下,PHP CLI 可以完成语法检查、读取简单数据以及验证代码片段。对于来源未知的文件,推荐优先使用 php -l 这样的静态操作,而不是直接执行整个程序。
如果只是确认某段 Base64 数据的内容,也没必要运行原始 PHP 文件。例如将明确提取出来的字符串单独保存以后,再针对这段数据进行解码,会比运行包含 eval() 的原始脚本安全得多。
2. nikic/PHP-Parser:适合复杂源码结构分析
当 PHP 文件仍然能够被解析,但变量、函数调用和表达式被大量混淆时,可以使用 PHP-Parser 将源码转换成抽象语法树(AST)。AST 的优势在于它关注代码结构,而不是源码排版,因此适合进一步寻找函数调用、变量赋值和动态执行关系。
可以在独立分析目录中通过 Composer 安装:
composer require nikic/php-parser --dev建立 parse.php:
<?php

require __DIR__ . '/vendor/autoload.php';

use PhpParser\ParserFactory;

if ($argc !== 2) {
    fwrite(STDERR, "Usage: php parse.php file.php\n");
    exit(1);
}

$file = $argv[1];
$code = file_get_contents($file);

$parser = (new ParserFactory())->createForNewestSupportedVersion();

try {
    $ast = $parser->parse($code);
    echo "AST parse OK\n";
    echo "Top-level nodes: " . count($ast) . PHP_EOL;
} catch (Throwable $e) {
    fwrite(STDERR, "Parse failed: " . $e->getMessage() . PHP_EOL);
    exit(2);
}
然后执行:
php parse.php suspect.php示例输出:
AST parse OK
Top-level nodes: 7
这个脚本只是解析源码结构,并没有执行 suspect.php。如果后面需要自动查找 eval、动态函数调用或者变量赋值链,可以继续基于 AST 编写分析逻辑。
3. Semgrep:适合寻找危险代码模式
如果目标不是单纯把代码“变漂亮”,而是需要判断解密后的 PHP 是否存在危险逻辑,Semgrep 一类静态代码扫描工具会更实用。它适合从整个项目中寻找特定调用模式和潜在安全问题。
需要注意,静态扫描结果不等于最终安全结论。它可以帮助你快速定位值得人工查看的位置,但不能因为“扫描没有报警”就直接把未知源码部署到生产环境。
4. CyberChef离线版:适合处理编码和压缩数据
如果 PHP 混淆主要依赖 Base64、十六进制、URL 编码、压缩数据或者多层字符串转换,CyberChef 这类数据转换工具比较方便。关键点是使用本地离线部署的版本,让待处理内容留在自己的电脑中。
这类工具更适合处理“数据”,而不是直接理解整个 PHP 程序。例如你已经确定某个变量中存放的是 Base64 字符串,就可以先单独解开这一层,再把结果保存下来继续分析。
5. Docker或虚拟机:用于最后的动态验证
如果完成静态分析之后确实还需要执行代码,不建议直接在网站生产服务器、开发电脑的真实环境或者保存有密钥的 PHP 环境中运行。
更合理的做法是准备一个临时容器或虚拟机,并遵循下面几个限制:
- 不要挂载真实网站目录;
- 不要放入生产环境的
.env; - 不提供数据库真实密码;
- 没有需要联网的理由时关闭外网访问;
- 使用普通用户权限,不授予宿主机管理权限;
- 完成测试后直接销毁测试环境。
如果代码本身来自被入侵的网站,这一步尤其重要,因为所谓的“加密 PHP 文件”有时实际上是经过混淆的 WebShell、后门或者恶意加载器。
为什么不建议直接把多层混淆代码复制到php -r执行?
搜索 PHP 解密方法时,经常能看到类似思路:把 eval() 去掉,或者把里面的表达式直接复制出来执行,让 PHP 自己把下一层源码打印出来。
这种方式的问题是,你必须十分确定这一层表达式只负责数据转换。复杂混淆代码可能在解码过程中同时调用文件写入、网络请求、命令执行或者动态包含代码。一旦判断错误,“解密”实际上就变成了直接运行未知程序。
更安全的原则是:
- 先确定表达式中的每一个函数是什么;
- 把纯字符串数据和程序逻辑拆开;
- 能够使用离线数据转换工具处理时,不执行 PHP;
- 每还原一层就保存一个新文件;
- 重新扫描新文件,再决定是否继续。
例如:
$payload = base64_decode($data);
eval($payload);
分析目标应该先放在 $data 和解码后的 $payload 上,而不是直接让 eval() 执行结果。只要还没有确认解码后的内容是什么,就不应该把它当作可信程序运行。
在线工具在什么情况下可以使用?
并不是任何在线代码处理工具都必须完全禁止。是否可以使用,关键取决于源码本身的敏感程度。
例如下面这些情况风险相对容易控制:
- 自己临时编写的十几行测试代码,没有任何密钥;
- 已经公开发布的开源代码;
- 为了学习而人工构造的混淆示例;
- 确认没有版权、客户数据和业务秘密的代码片段。
如果确实要使用在线服务,至少应该先删除与任务无关的内容,只提交最小代码片段,而不是整个项目。同时检查代码中是否存在密码、Token、私钥、域名、内部 IP、客户信息和数据库连接字符串。
下面这些情况则更适合直接采用本地方案:
| 源码类型 | 建议 | 原因 |
|---|---|---|
| 自己网站的完整源码 | 本地处理 | 包含完整业务逻辑,泄露影响范围大 |
| 客户委托项目 | 本地处理 | 还涉及合同、保密和数据处理责任 |
| 带数据库密码/API Key的文件 | 不要上传 | 代码泄露可能直接变成凭据泄露 |
| 来源未知的可疑PHP文件 | 本地静态分析 | 可能包含恶意代码,不宜直接运行 |
| 公开教学示例 | 可根据情况使用 | 通常没有私密信息,但仍应确认服务可信度 |
| 商业编码软件 | 检查授权与官方运行方式 | “解密”可能涉及软件许可和版权问题 |
商业PHP加密文件不要和普通混淆代码混为一谈
如果文件使用商业编码系统生成,就不要按照 base64_decode() 的思路不断尝试。商业 PHP 保护通常会改变代码的存储和运行形式,并配合专用 Loader 执行。
对于购买来的商业 PHP 程序,建议依次确认:
- 程序使用了哪一种编码或保护方式;
- 服务器是否缺少相应 Loader;
- 授权是否限制 PHP 环境、域名或服务器;
- 开发商是否提供未编码版本或者开发授权;
- 软件许可是否允许进行反编译或逆向处理。
很多时候,真正的问题其实不是“如何解密”,而是服务器缺少运行组件或者许可证配置不正确。此时继续寻找所谓解密网站,反而偏离了问题。
解密后的PHP怎么判断能不能继续使用?
得到可读源码之后不要马上上传服务器。至少再检查一次代码中有没有下面几类行为:
- 动态执行字符串代码,例如
eval(); - 执行系统命令,例如
system()、exec()、shell_exec(); - 从远程地址下载 PHP 或二进制文件;
- 向网站目录写入新的 PHP 文件;
- 读取大量服务器配置或环境变量;
- 隐藏的管理员账号创建逻辑;
- 不明域名、IP 地址或者外部接口;
- 未经业务需要修改计划任务、启动项或系统文件。
其中一些函数在正常程序中同样可能合理存在,所以重点不是单独看函数名称,而是判断调用位置、输入来源和最终用途。
例如后台提供“服务器状态检测”功能时调用某个系统命令可能有合理用途;如果一个普通模板文件在访问页面时悄悄执行外部命令,就明显需要继续调查。
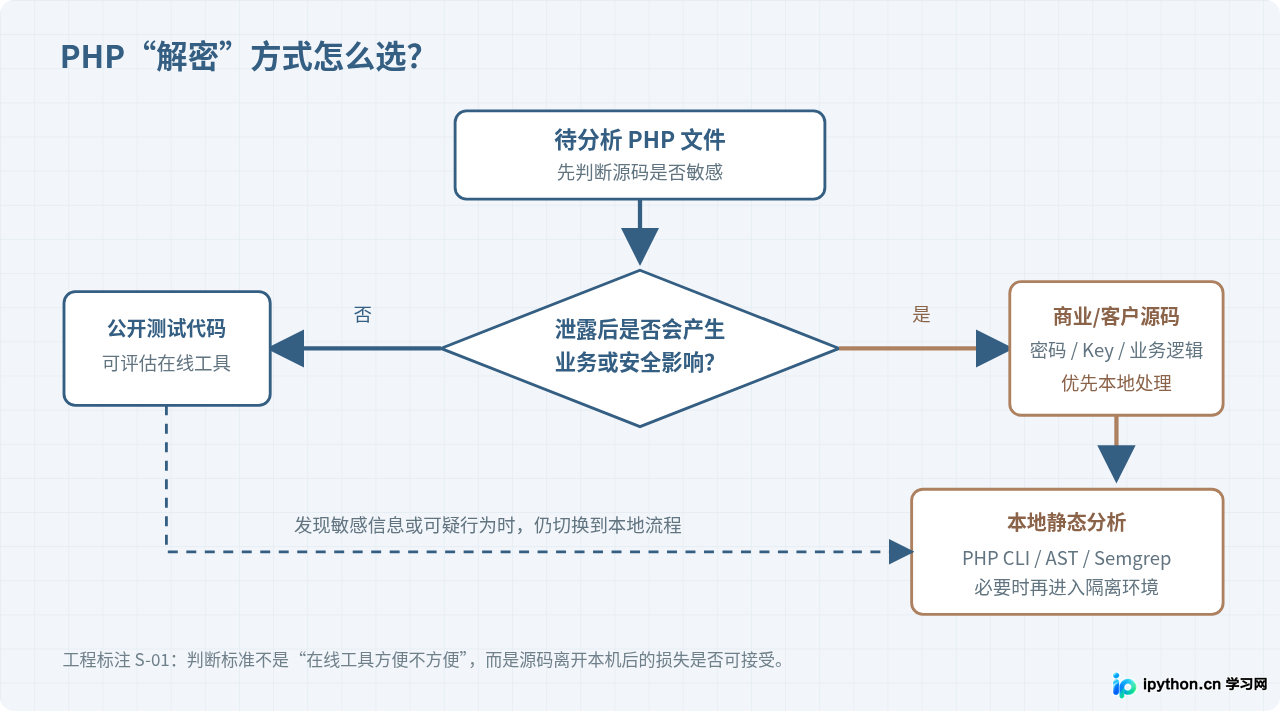
一套比较稳妥的本地处理方案
对于普通 PHP 项目,可以把前面的工具组合成下面这套流程:
- 建立副本:原始文件只读保存,不在生产目录直接操作。
- 计算哈希:记录原始样本 SHA-256,方便确认文件变化。
- 语法检查:使用
php -l确认源码能否被 PHP 正常解析。 - 文本搜索:通过 ripgrep 查找
eval、编码函数、命令执行和动态包含等位置。 - 整理代码:对于普通源码混淆,先格式化,使控制结构和函数边界容易阅读。
- 结构分析:复杂代码使用 PHP-Parser 转换为 AST,再分析调用关系。
- 单独解码数据:Base64、压缩数据等尽量使用离线工具处理,不执行完整脚本。
- 保存每层结果:使用
stage-1.php、stage-2.php等名称保留中间文件。 - 再次静态扫描:源码变得可读以后重新检查文件写入、网络请求和命令执行。
- 隔离运行:只有确实需要观察运行行为时,才进入无真实密钥的容器或虚拟机。
这套方法虽然不像在线网站那样“一键解密”,但最大的优势是每一步都知道自己在做什么,而且源码始终可以控制在自己的设备和分析环境中。
结论:在线PHP解密是否安全,取决于你能否接受源码离开本机
在线 PHP 解密不能简单地说一定不安全,但对于商业源码、客户项目、网站完整程序以及含有账号密码和 API Key 的文件,风险通常没有必要承担。即使网站采用 HTTPS,也只能解决传输过程中的一部分问题,并不能证明服务器端没有临时文件、日志或者其他副本。
如果只是公开的测试代码或者自己构造的学习示例,在线工具可以作为方便的辅助方式;如果源码具有实际价值,则更推荐使用 PHP CLI、ripgrep、PHP-Parser、Semgrep、CyberChef 离线版以及 Docker 或虚拟机组成自己的本地分析环境。
还要特别注意,“PHP 解密”并不总意味着同一件事情。Base64、压缩字符串和普通源码混淆可以按照静态分析思路逐层处理,而商业字节码保护则应该优先确认授权、Loader 和源码提供方式。对于来源未知的 PHP 文件,安全顺序始终应该是先阅读、先静态分析、先隔离,确认作用以后再考虑执行,而不是为了看到下一层源码就直接运行未知代码。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









