

MySQL安装后忘记root密码怎么重置?

mysql.user 中的认证字段,最后恢复正常的安全权限表启动。无论处于 Linux 还是 Windows 环境,解决路径都是一致的。
刚装好 MySQL 就卡在登录界面,是很多人都会遇到的问题。多数情况下并非安装失败,而是安装程序在初始化阶段自动生成了随机临时密码并写入了日志文件,或者初始化向导在某个步骤静默完成了认证插件设定。如果不清楚这些机制,反复输入空密码或常用弱密码只会换来 Access denied for user 'root'@'localhost' 报错。
第一步:确认是否存在安装日志中的临时密码
在对服务“动手术”之前,最稳妥的做法是先查看安装日志。如果你的 MySQL 是通过 Linux 系统的 RPM/DEB 包安装,或者使用了 mysqld --initialize 命令初始化,数据库其实已经在日志中记录了临时密钥。
在 Linux 终端执行以下检索命令:
sudo grep 'temporary password' /var/log/mysqld.log示例输出:
如果找到了类似上面这行带有随机字符的信息,直接使用 mysql -u root -p 并在提示后填入该临时密码即可登录。登录成功后,MySQL 会强制要求更新密码,此时直接执行 ALTER USER 'root'@'localhost' IDENTIFIED BY 'NewPass_123456'; 即可完成设定。若日志已被清理或初始化时没有生成,才需要进入核心的“免密绕过模式”。
第二步:理解免密登录机制与安全隐患
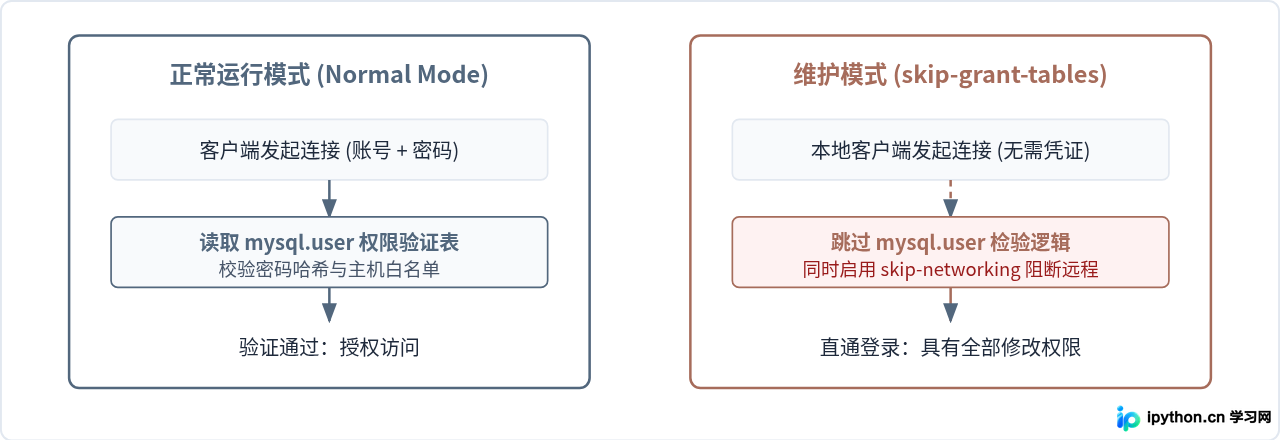
为什么 MySQL 允许管理员在没有密码的情况下修改密码?其底层依赖一个参数:--skip-grant-tables。正常情况下,每次客户端连接 MySQL,服务进程都会从 mysql.user 等系统权限表中检索用户名、主机地址以及加密哈希串进行匹配验证。添加该参数启动后,MySQL 进程将完全忽略权限表,任何人都可以直接以最高权限从本地免密登入。
这带来了一个严峻的安全隐患:如果服务器绑定在公网 IP 且防火墙未拦截,在绕过权限的瞬间,整个互联网上的任意主机都可以无阻碍地连接并接管你的数据库。因此,规范的重置操作必须同时搭配 --skip-networking 参数,彻底关闭 TCP/IP 网络监听端口,仅允许本地 Unix Socket 文件或本地 Named Pipe 通信。
第三步:实操重置命令(Linux 与 Windows)
环境 A:Linux 操作系统(Ubuntu / Debian / CentOS / RHEL)
首先,彻底停止当前的 MySQL 服务进程:
sudo systemctl stop mysqld
# 或者 Ubuntu/Debian 上:
sudo systemctl stop mysql
接着,以安全参数启动一个手动的 MySQL 守护进程。通过后台符号 & 将其挂起在当前终端,或者打开一个新的终端窗口执行:
sudo mysqld_safe --skip-grant-tables --skip-networking &注意:在部分使用较新 systemd 管理机制的发行版中,直接修改 /etc/my.cnf 或 /etc/mysql/mysql.conf.d/mysqld.cnf 更为稳定。只需在 [mysqld] 节点下新增一行 skip-grant-tables 并 sudo systemctl restart mysql 即可。
此时直接执行客户端连接命令,无需输入任何密码直接回车:
mysql -u root环境 B:Windows 操作系统
以管理员身份打开命令提示符(CMD)或 PowerShell,停止正在运行的 MySQL Windows 服务:
net stop mysql进入 MySQL 安装目录下的 bin 文件夹,运行无鉴权实例:
cd "C:\Program Files\MySQL\MySQL Server 8.0\bin"
mysqld --console --skip-grant-tables --skip-networking
保持该窗口不要关闭,重新打开一个新的管理员命令行窗口,同样输入 mysql -u root 进入数据库控制台。
第四步:在控制台重置密码(区分 MySQL 5.7 与 8.0+)
进入 MySQL 提示符后,很多初学者会遇到一个典型报错:The MySQL server is running with the --skip-grant-tables option so it cannot execute this statement。这是因为跳过权限表后,控制台处于受限的只读或未授权状态,必须先让服务器重新加载权限模块。
在控制台内依次输入:
FLUSH PRIVILEGES;该命令会强制数据库重新装载磁盘上的系统表,此时便可以安全地执行密码变更指令。
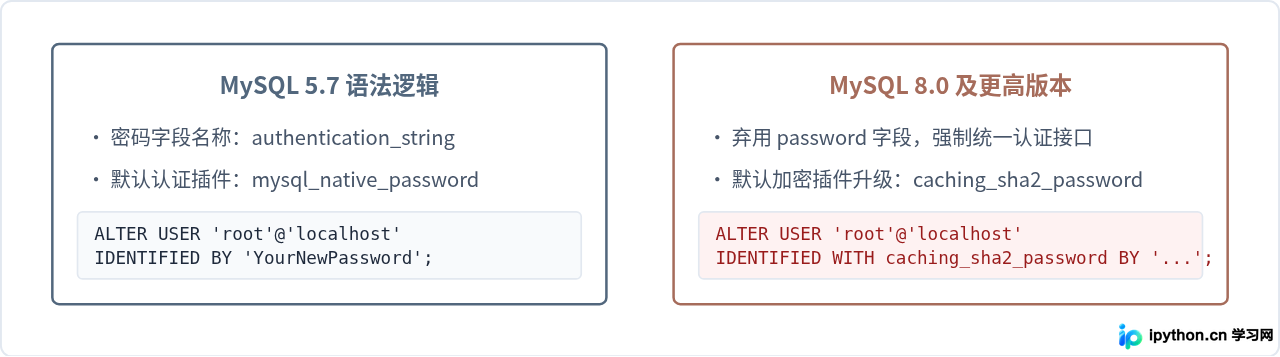
执行具体的修改语句(推荐使用 ALTER USER 而非直接 UPDATE 系统表,避免损坏哈希格式):
对于 MySQL 8.0 及以上版本:
ALTER USER 'root'@'localhost' IDENTIFIED BY 'MyNewSecurePass!2026';
FLUSH PRIVILEGES;
EXIT;
针对较旧环境或需要兼容旧版客户端(如指定原生密码验证):
ALTER USER 'root'@'localhost' IDENTIFIED WITH mysql_native_password BY 'MyNewSecurePass!2026';
FLUSH PRIVILEGES;
EXIT;password 列中;5.7 版本变更为 authentication_string;到了 8.0 版本,password 列已经被完全移除,且直接用 UPDATE 修改文本可能导致加密插件不匹配而使账号永久锁死。统一使用 ALTER USER 是最安全且官方推荐的做法。
第五步:恢复生产服务与结果验证
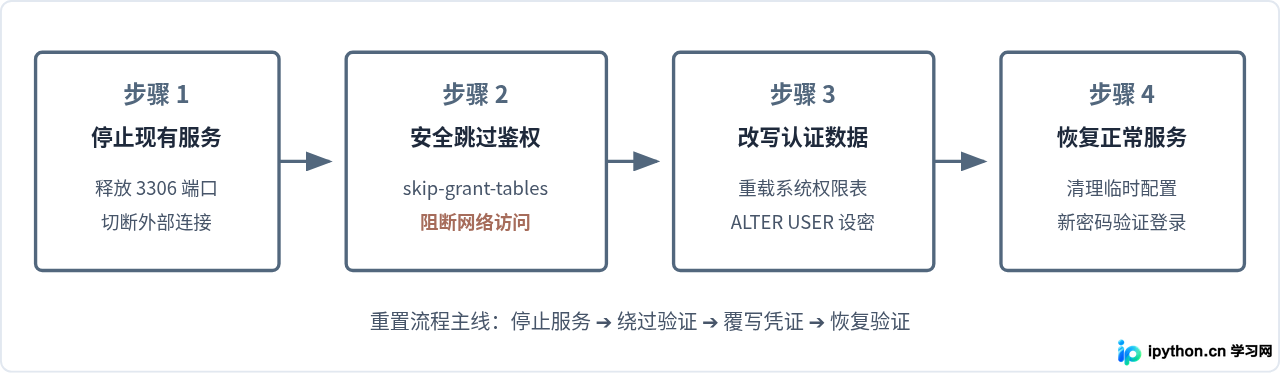
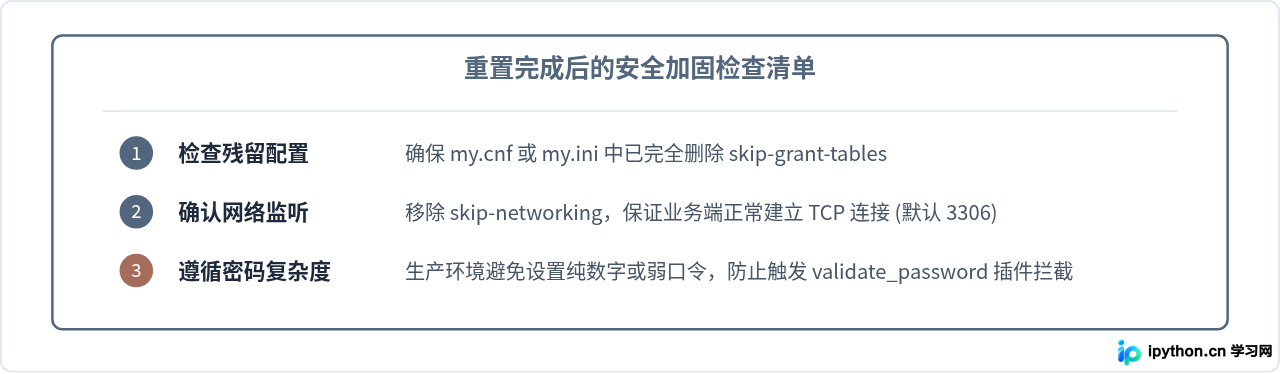
重置密码后,最容易被遗漏的一步是必须杀死后台的临时进程并还原配置文件。如果残留了 skip-grant-tables 进程,后续数据库不仅处于完全无防御状态,正常程序连接也会因为网络被禁用而全部报超时错误。
按平台执行恢复流程:
- Linux 环境: 如果修改过
my.cnf,先把其中的skip-grant-tables删掉或注释。然后查杀临时进程并重启标准服务:sudo pkill -f mysqld sudo systemctl start mysqld - Windows 环境: 直接关闭之前挂起的无鉴权命令行控制台窗口,如果进程仍在后台,打开任务管理器结束
mysqld.exe。随后在管理员窗口启动服务:net start mysql
最后,进行一次正式的鉴权测试:
mysql -u root -p在终端提示 Enter password: 时,敲入刚才设置的全新密码。如果屏幕出现 Welcome to the MySQL monitor,则说明 root 凭证已经彻底恢复正常。
常见排查与故障处理
| 异常现象 | 产生原因 | 解决办法 |
|---|---|---|
Can't connect to local MySQL server through socket |
MySQL 守护进程根本没有运行,或尚未完成初始化启动。 | 检查 mysqld.log 确认是否有存储引擎损坏或端口冲突报错,确保证书和数据目录属主为 mysql。 |
Operation ALTER USER failed for 'root'@'localhost' |
跳过了权限表但尚未装载系统授权数据。 | 在执行 ALTER USER 之前必须先单独运行一行 FLUSH PRIVILEGES;。 |
Your password does not satisfy the current policy requirements |
新密码不符合内置密码复杂度策略(validate_password)。 | 改用包含“大小写字母+数字+特殊符号”且长度超过 8 位的强密码,或临时降低密码检查策略等级。 |
只要严格按照“停服务 ➔ 加参数安全隔离启动 ➔ 刷新权限表 ➔ 统一语法改密 ➔ 杀进程规范启动”这一链条操作,无需卸载重装,就能在几分钟内恢复对数据库的完整控制权。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









