

PHP混淆与加密的区别:哪些情况可以成功还原?

PHP代码的保护手段常被统一称为“加密”,但在技术实现上,代码混淆(Obfuscation)与底层加密(Binary/Extension Encryption)是两种完全不同的机制。混淆只是改变源码的形式来增加人工阅读难度,代码最终仍必须作为标准PHP语法提交给Zend引擎;而真正的加密会将代码编译为加密字节码或二进制格式,必须依赖特定的C扩展加载器才能运行。本文将剖析两者的底层运行机制,梳理出各类保护方案在什么条件下可以成功还原,并给出具体的还原路径与边界。
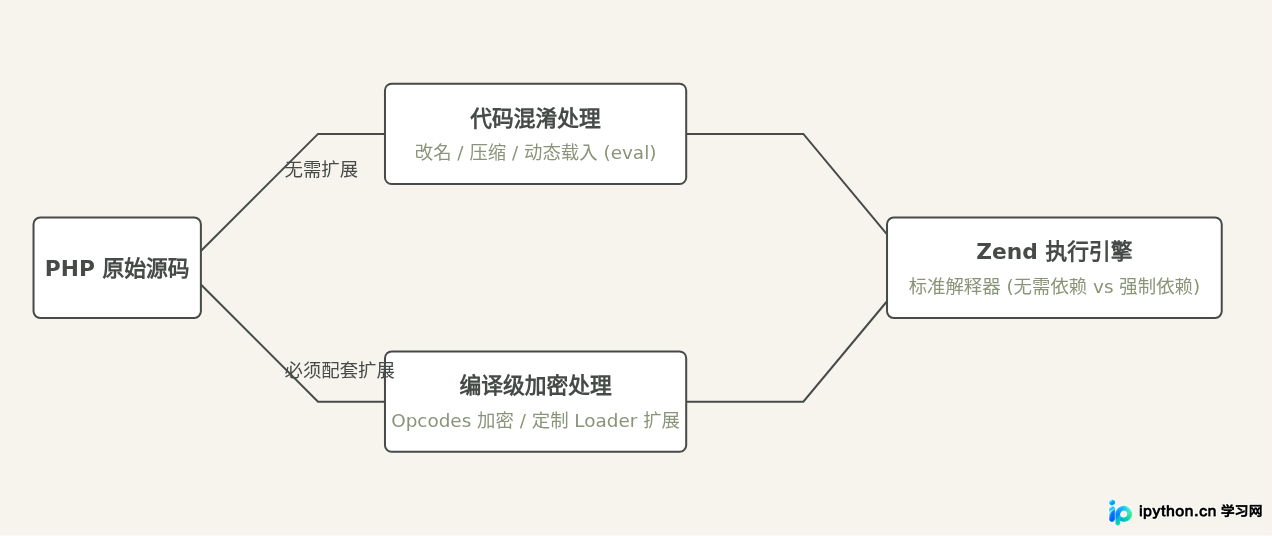
一、混淆与加密的核心技术差异
PHP是一门需要将源代码编译为中间操作码(Opcodes),然后再由Zend虚拟机执行的脚本语言。代码保护是在这两个不同阶段介入的:
| 对比维度 | 代码混淆 (Obfuscation) | 扩展级加密 (Binary Encryption) |
|---|---|---|
| 本质形式 | 合法的 PHP 纯文本源代码 | 经过加密的字节码或非标准二进制数据 |
| 执行环境 | 任何标准的 PHP 运行环境均可直接运行 | 必须在 php.ini 中引入专属的 .so 或 .dll 扩展 |
| 常见工具 | PHP-Beast(免扩展模式)、Yakpro-Po、各类eval打包器 | ionCube Loader、SourceGuardian、Swoole Compiler |
| 保护机理 | 降低人类可读性,破坏语义和格式 | 剥离源码,在内存中直接向Zend引擎喂入预编译指令 |
一个普遍存在的误区是:“只要源码文件里充满了乱码、看不懂的Base64字符串和eval,就是加密。” 这个说法在工程分类上并不准确。那些用 eval(gzinflate(base64_decode(...))) 包装的代码,虽然表面上使用了对称加密或编码算法,但由于其解密钥匙和还原函数直接写在文件头部,它在执行时仍然需要在内存中拼装出完整的PHP源码字符串并交由 eval() 执行。因此,这本质上属于动态执行类混淆,而非真正的底层加密。
二、各保护类型的还原可行性分析
面对一份受保护的PHP文件,能否还原以及能还原到什么程度,取决于代码在哪个阶段抹去了原始信息。
1. 符号替换与词法混淆:结构可还原,变量名不可逆
这类混淆工具(如Yakpro-Po)通过语法解析树(AST),将具有具体业务含义的变量、私有属性和局部函数重命名为无规律字符,例如 $usr_id 变为 $_0x1a7b 或 $O0OO00,同时删除注释并压缩空格。
- 能还原的部分:代码的缩进排版、语法嵌套、逻辑流程(if/for/switch)、系统API调用和公开类名。可以通过自动化格式化工具和AST反混淆脚本恢复极佳的可读性。
- 不可逆的部分:原始开发者的注释和私有变量命名。混淆器在写入目标文件时已经丢弃了字符映射关系,任何人都不可能仅凭代码还原出原作者使用的原始变量单词。
2. 编码与动态解密(eval型):100% 可以完全还原
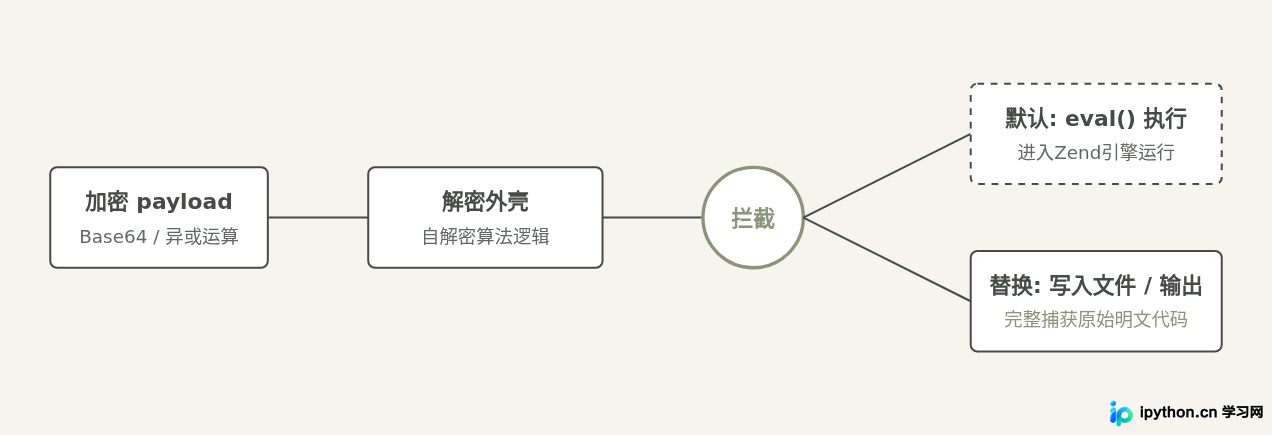
很多商业模板或插件喜欢采用多层 base64_decode、str_rot13 配合 eval 执行代码。由于这类代码必须在运行时还原为PHP源码字符串并交给解释器,其解密链条完全暴露在PHP自身的作用域中。
还原结论:此类混淆无论嵌套了十层还是一百层,都可以100%还原出解密后的明文源码。只要拦截最终的执行动作,即可把准备执行的代码内容截取下来。
3. 底层扩展加密(如 ionCube、Swoole Compiler):仅有限可能反编译
在这类方案中,源码已被预先编译为操作码甚至机器码,文件内没有任何明文字符串。PHP原生解释器无法读取该文件,完全由扩展接管解密并送入Zend虚拟机:
- ionCube 等商业成熟方案:通常会对控制流进行平坦化处理,剥离行号和调试符号。除非黑客通过劫持同版本PHP内核的执行钩子(如
zend_execute),抓取执行时的 Opcode 流,否则无法直接逆向。即使反编译还原出 Opcode,再将其重构为高级PHP语法的工作量也极大,重构后的代码往往存在大量语法缺失。 - 自研轻量扩展加密(如基于开源修改的Xcache/Beast):许多团队使用AES固定密钥配合简单的自定义C扩展解密。这种情况下,攻击者只要逆向分析
.so或.dll扩展文件,提取出硬编码的解密Key,便可离线解密全部代码。
三、操作实践:动态执行型混淆代码的还原步骤
为了让大家清晰了解“混淆代码为什么容易被还原”,下面通过一个典型案例演示如何安全提取被 eval 包装的源码。
1. 混淆样例代码
观察下方代码,典型的自解密结构:外层是一串加密的字符串,核心逻辑在解密后直接交给 eval 执行。
<?php
// 典型的多层 eval 混淆样本
$payload = "7VbLcts2EH33V3DEyUQqUvNoZtt140mTTjt2PcxkMp14RIuEZIkS4fW311cCSdF2nEnbKfsgsfauC7h4sIDg4Fw7k44fWvW8Vndr/a/mPj6d1tWb7d/vX354+7eZze5v33765e9ffvnzT3/88Pz3//709fPfP/3+x/e/ff/u0/u3v//6y...[省略长文本]";
eval(gzinflate(base64_decode($payload)));
?>2. 提取还原的标准步骤
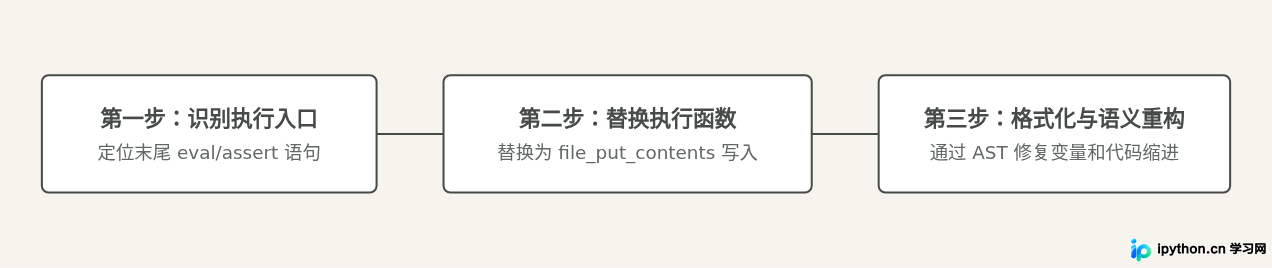
步骤一:将执行动作替换为输出动作。 将原文件的 eval(...) 修改为 file_put_contents('dump.php', ...)。这一步的核心是让解密算法照常执行,但不运行生成的代码,而是把拼装好的字符串直接捕获到文件中:
<?php
// 修改后的提取脚本
$payload = "7VbLcts2EH33V3DEyUQqUvNoZtt140mTTjt2PcxkMp14RIuEZIkS4fW311cCSdF2nEnbKfsgsfauC7h4sIDg4Fw7k44fWvW8Vndr/a/mPj6d1tWb7d/vX354+7eZze5v33765e9ffvnzT3/88Pz3//709fPfP/3+x/e/ff/u0/u3v//6y...[省略长文本]";

// 关键改造:用变量接收解密结果,并写入 dump.php
$decoded_code = gzinflate(base64_decode($payload));
file_put_contents(__DIR__ . '/dump.php', "<?php\n" . $decoded_code);

echo "源码提取完成,已保存至 dump.php\n";
?>
步骤二:处理多层嵌套与死循环。 如果运行后发现 dump.php 打开仍然包含另一层 eval,只需重复上述过程;对于包含大量字符串替换、变量覆盖的复杂外壳,可以利用 PHP 的 runkit7 扩展重载 eval 系统函数,或者使用调试工具(如 Xdebug)在代码执行前的一瞬间对解密缓冲变量打断点转储。
步骤三:使用代码美化工具重整格式。 提取出来的代码通常被剥离了所有换行与空格,直接使用 php-cs-fixer 或现代IDE的自动排版功能,便可重新获得结构严谨、逻辑清晰的源码。
四、面对不同保护层级时的还原可行性总结
在评估代码保护状态或尝试分析遗留代码时,可以通过下表快速判断当前文件是否具备逆向还原的条件:
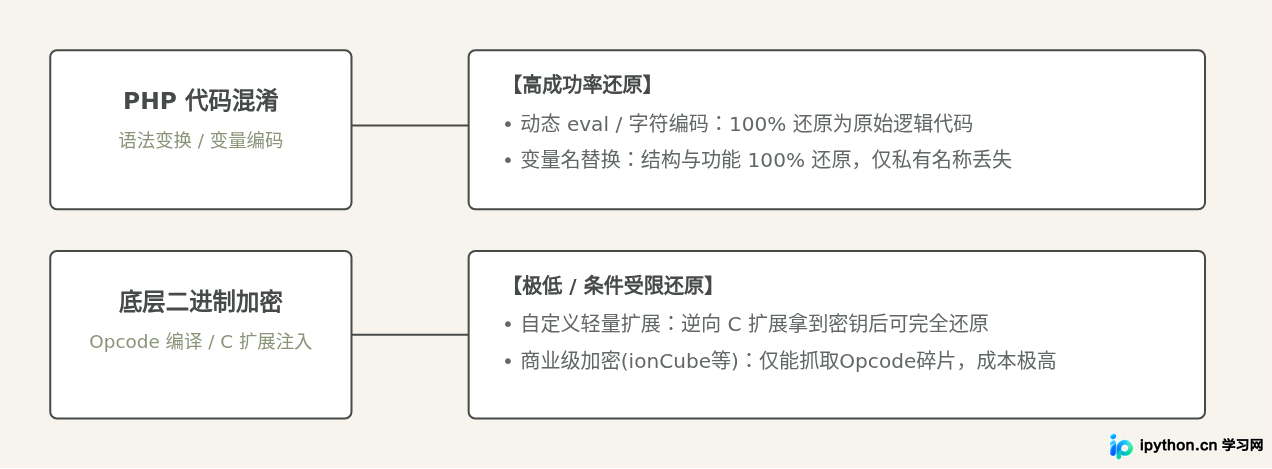
综上所述,所有不需要在PHP宿主机器安装特定C扩展就能直接运行的“加密代码”,在技术上都是混淆,并且都可以在运行层被成功截获和还原。 如果你的目的是审计未知代码,不需要害怕多层 eval,只要掐住输出接口就能拿到明文;而如果你是开发者并希望保护核心商业逻辑,必须放弃纯PHP编写的免扩展混淆方案,转为使用商业级编译加密扩展,或者将核心逻辑微服务化部署在私有云端,这才是从根本上避免代码被反编译的有效手段。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









