

怎么在PHP Admin框架中自定义权限角色与菜单结构

在各类通用 PHP Admin 框架(如 Laravel-admin、Filament、FastAdmin 或基于 ThinkPHP/Yii 的自主二次开发后台)中,管理后台的安全性与易用性主要取决于两套机制:基于角色的访问控制(RBAC)与动态菜单渲染机制。实现两者的核心路径分为三步:建立清晰的数据映射模型、在服务端与路由中间件中完成权限鉴权拦截、通过树形结构递归计算生成当前登录角色允许查看的侧边栏菜单。
权限控制与菜单结构的基础底层模型
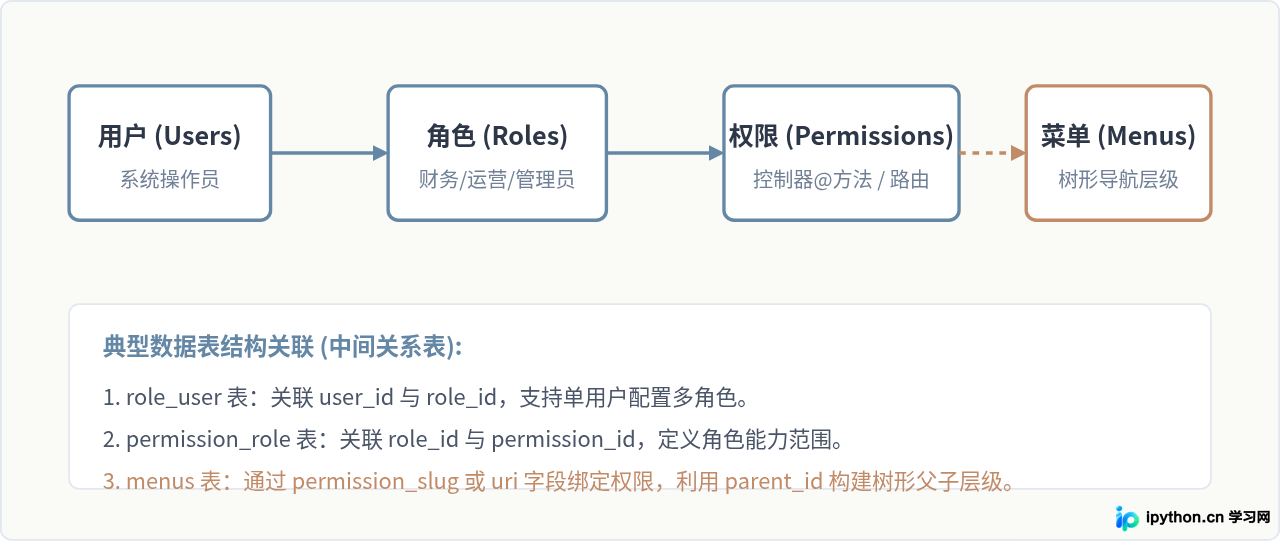
在设计系统之前,首先要明确权限(Permission)、角色(Role)与菜单(Menu)三者之间的逻辑边界。权限是细粒度的主体行为约束,对应具体的接口路由(如 POST /admin/users/delete);角色是权限的集合包,代表工作岗位或身份;菜单则是前端导航的可视化呈现载体。
很多开发者初学时容易犯一个设计错误:将“菜单”直接等同于“权限”。这种做法会导致没有界面的 API 接口无法被权限拦截覆盖,或者某些仅具有执行操作(如导出、打印)的按钮无法精确授权。标准的解耦方案是:菜单项关联其对应的基础路由权限,由角色关联全部可用权限,当用户登录后,程序先拉取用户的角色,再根据角色持有的权限集过滤出可见菜单。
具体实现步骤:从配置权限到输出菜单
掌握了模型概念后,在具体的 PHP 后台系统开发或配置中,整个自定义过程可以拆解为五个循序渐进的执行步骤。
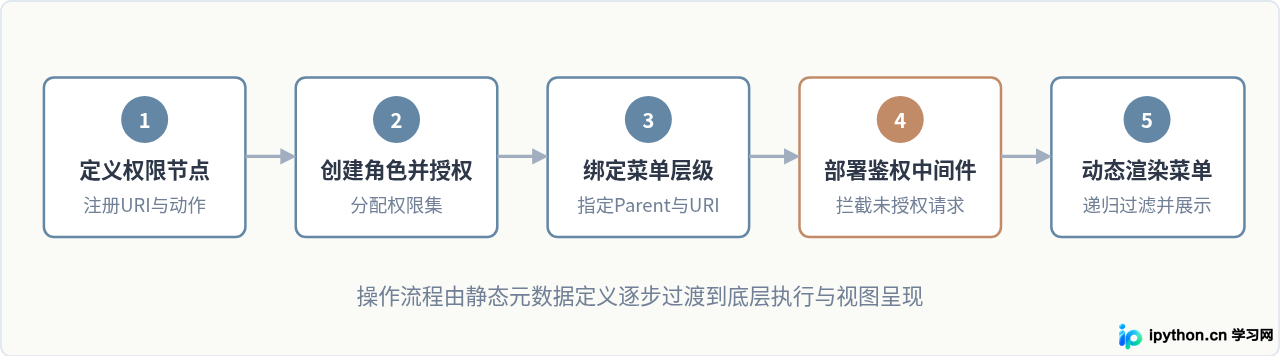
第一步:定义基础权限节点。在系统的“权限管理”模块中,根据控制器或功能注册标识。比如创建名为“订单导出”的权限,标识为 orders.export,对应的 HTTP 请求为 GET,匹配路由模式为 admin/orders/export*。
第二步:建立业务角色并绑定权限。在“角色管理”中新增角色,例如“仓库质检员”。在权限勾选树中,为其仅勾选“商品列表查看”、“出库确认”等业务节点,去除敏感的“商品删除”、“系统设置”等权限。
第三步:配置菜单树层级与对应路径。在“菜单管理”中创建各级导航条目。菜单表通常包含以下核心字段:id、parent_id、title、icon、uri、permission、order。顶层模块的 parent_id 设置为 0,子菜单填入父级 ID,uri 填写对应的后台管理相对路径。
第四步:编写或启用后端权限验证中间件。这一步确保无论前端如何展示,直接调用接口都会被拦截。中间件必须拦截当前请求的路由,并在用户关联的所有角色权限中比对该路由是否在放行清单中。
// 示例:PHP 中间件核心权限校验逻辑 (如 app/Http/Middleware/AuthenticateAdmin.php)
namespace App\Http\Middleware;

use Closure;
use Illuminate\Http\Request;

class AuthenticateAdmin
{
    public function handle(Request $request, Closure $next)
    {
        $user = $request->user('admin');
        if (!$user) {
            return redirect('/admin/login');
        }

        // 超级管理员角色拥有直接跳过校验权限
        if ($user->isRole('administrator')) {
            return $next($request);
        }

        $currentPath = $request->path(); // 例如: admin/orders
        $method = $request->method();

        // 检查当前操作是否在用户拥有的任意角色的权限许可列表中
        if (!$user->canAccessPath($currentPath, $method)) {
            abort(403, '对不起,您暂无权限访问该资源或执行此操作。');
        }

        return $next($request);
    }
}admin/users/1/edit 如果只配置了 admin/users/*/edit,切勿直接用字符串相等比较(==),需要使用模式匹配(如 fnmatch 或正则表达式),否则将引发意外的 403 权限拒绝。
菜单过滤与递归树形算法
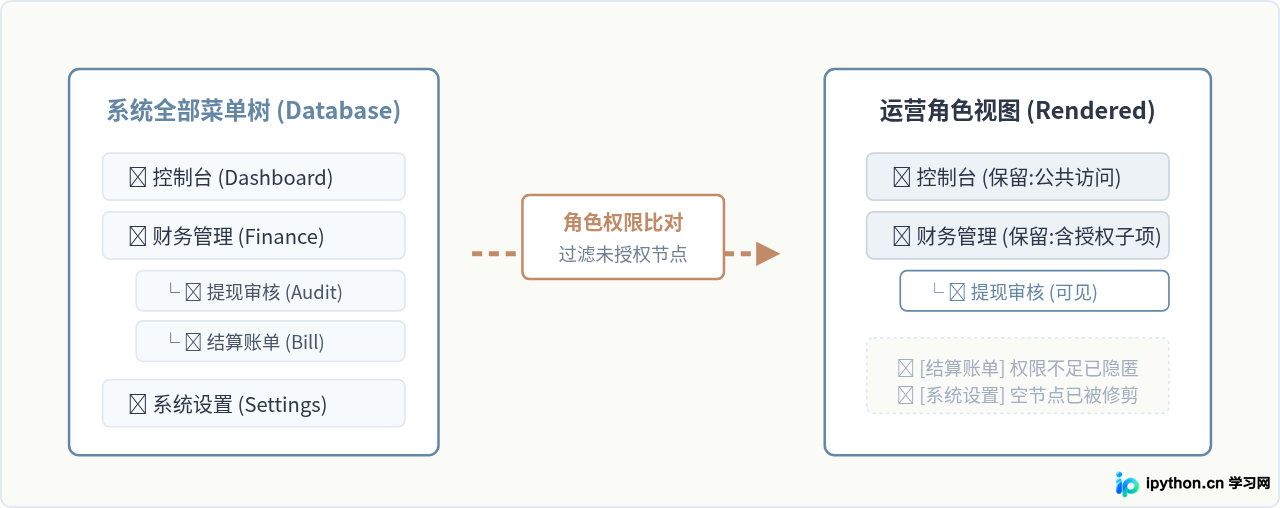
后台侧边栏不应该展示用户无权访问的孤立菜单项。实现动态菜单的核心是:先根据当前用户的有效权限过滤出可见叶子节点,随后向上递归补齐父级节点,最终将一维数组转换为嵌套的树结构。
// 示例:动态多级菜单过滤与树构建逻辑
class MenuService
{
    /**
     * 构建当前用户可见的菜单树
     */
    public function buildUserMenuTree($adminUser): array
    {
        $allMenus = Menu::orderBy('order', 'asc')->get()->toArray();

        // 1. 过滤:只保留超级管理员菜单或具有关联权限的菜单
        $allowedMenus = array_filter($allMenus, function ($menu) use ($adminUser) {
            if ($adminUser->isRole('administrator')) {
                return true;
            }
            // 若菜单未绑定权限标识,则作为公共菜单开放
            if (empty($menu['permission'])) {
                return true;
            }
            return $adminUser->hasPermission($menu['permission']);
        });

        // 2. 转换为树形结构
        return $this->formatToTree($allowedMenus, 0);
    }

    /**
     * 递归格式化一维菜单列表为树形数据
     */
    private function formatToTree(array $items, int $parentId = 0): array
    {
        $branch = [];
        foreach ($items as $item) {
            if ($item['parent_id'] == $parentId) {
                $children = $this->formatToTree($items, $item['id']);
                if ($children) {
                    $item['children'] = $children;
                }
                $branch[] = $item;
            }
        }
        return $branch;
    }
}动态菜单构建过程中,经常出现的业务边界情况是“空父级菜单”。如果一个一级菜单下面有 3 个子菜单,但当前角色对这 3 个子菜单都没有权限,常规过滤后,一级菜单若保留就会变成不可点击的“死菜单”。因此在实际业务代码中,通常需要执行一次自底向上的裁剪:若非叶子节点的 children 为空且其自身没有配置独立链接,则一并丢弃该父级菜单。
常见核心问题与落地注意事项
在生产环境中实施自定义权限与菜单体系时,以下三个问题容易造成安全隐患或系统性能抖动,需要针对性地处理:
- 前端隐藏不等于安全:不能仅仅依赖菜单树的渲染隐藏来控制权限。必须始终保证每一个 HTTP 控制器接口都经过后端中间件或注解的拦截。一旦用户手动在浏览器地址栏输入路由,若未加拦截,仍可直接触发接口动作。
- 多级菜单缓存与角色失效:频繁查询
menus、roles、permissions表并进行多次树递归会导致页面开销增加。通常应将解析完成的用户菜单树放入 Redis 缓存(如 Key 设置为admin:menu:{userId})。当管理员在后台修改角色的权限或菜单配置时,必须通过模型观察者(Observer)或事件监听器触发该角色下所有用户的缓存清理。 - 按钮级别的微权限控制:页面内的“新增”、“导出”、“删除”按钮通常不单独占有一行菜单。对于这类按钮,应提供 Blade/Twig 模板指令或封装好的视图组件,例如
@can('orders.delete') <button>删除</button> @endcan,使菜单结构保持简洁,只负责页面级别导引。
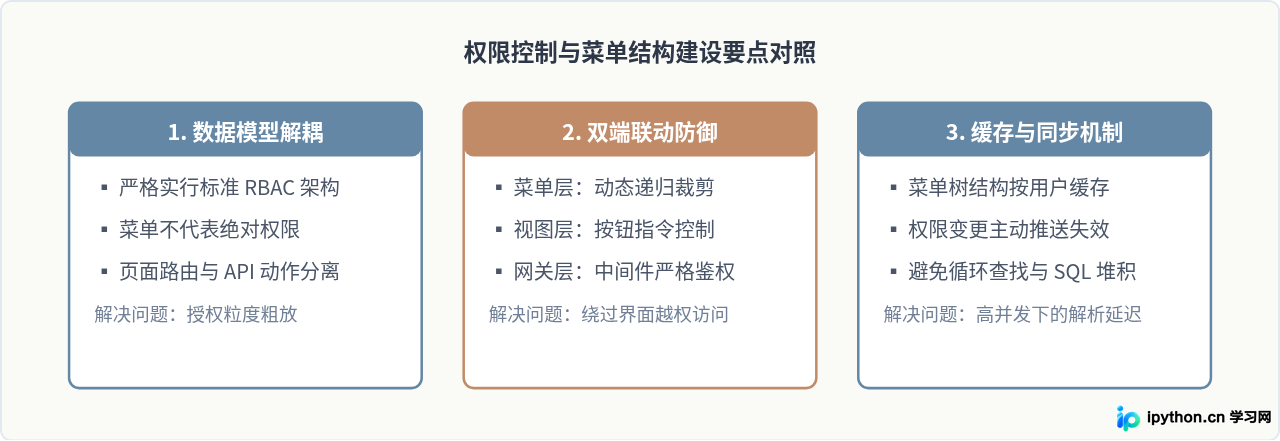
只要保持“路由鉴权拦截作为底线、角色作为授权中介、菜单树通过权限自底向上剪枝”的开发思路,无论基于什么 PHP Admin 框架,都能够搭建出结构清晰、扩展灵活且不易出现权限泄露的管理后台。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









