

为什么现代网页不建议完全关闭JavaScript

在早期互联网环境中,关闭浏览器的 JavaScript 是许多安全意识较强的用户常用的防御手段,用来阻拦自动弹窗、广告重定向以及低级追踪脚本。然而在当前的 Web 生态下,全局禁用 JavaScript 会直接导致绝大多数现代网站完全丧失核心功能,不仅无法获得预期的安全收益,反而会破坏基本浏览体验。本文将详细解释现代网页对 JavaScript 的依赖根源、关闭后的具体影响,以及如何通过合理的颗粒度配置兼顾安全与可用性。
从静态文档到应用运行时:网页架构的转变
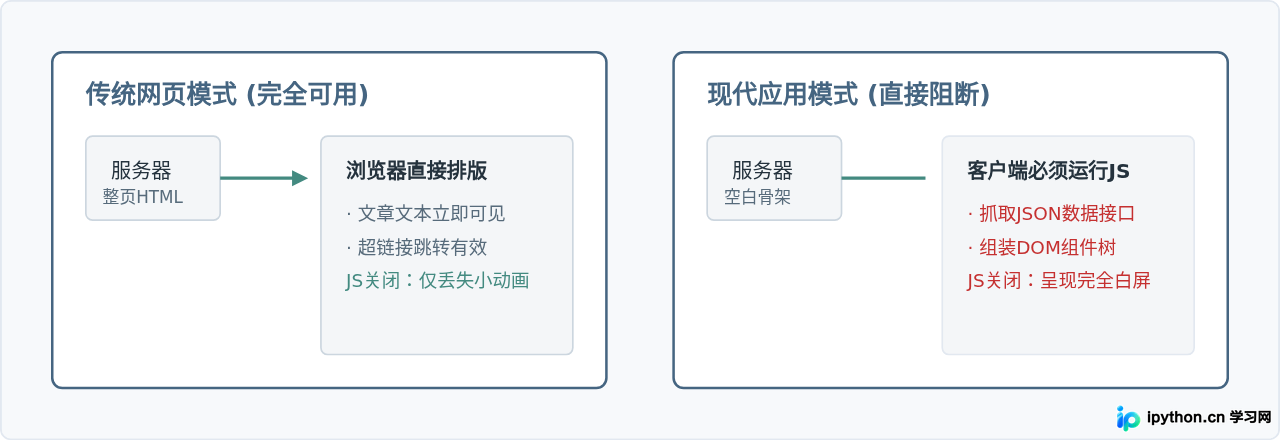
过去的网页本质上是超文本标记语言(HTML)文档,浏览器获取 HTML 后立即解析出所有文本和图片排版,JavaScript 仅用于跑马灯、文字特效或简单的表单基础校验。即使关闭执行引擎,服务器下发的 HTML 仍然包含完整的文章数据与导航链接。
现代 Web 架构完全不同。主流网站普遍采用 React、Vue、Angular 等前端框架,其核心交互逻辑由单页应用(SPA)或混合渲染驱动。服务器向浏览器返回的初始 HTML 往往只有一个空的容器节点(如 <div id="root"></div>)和一组 JavaScript 脚本资源。页面具体展示什么文字、有哪些列表、如何响应点击,全部依赖 JavaScript 在客户端运行后发起的 API 请求与 DOM 构建。
完全关闭 JavaScript 会产生哪些直接故障
在日常访问中,如果全局关闭 JavaScript 执行,网页最常见的失效表现并非排版错乱,而是功能链条彻底断裂:
- 页面渲染呈空白状态:诸如飞书文档、Notion、各类网络控制台、电子邮箱网页版等,初始 HTML 源码中仅包含脚本引用。禁用后,页面既无内容也无提示,停滞在空白或加载占位符状态。
- 身份验证与登录阻断:现代 Web 登录不仅包含简单的账号密码提交,还需要执行防重放 Token 计算、动态滑块验证(Captcha)或 WebAuthn 生物识别认证。缺少运行环境,登录按钮将毫无响应,表单根本无法提交。
- 无刷新交互与数据加载失效:页面内的下拉筛选、无限滚动加载下一页、弹出式模态窗口,均依赖异步事件触发。关闭后,点击界面控件不会引发任何状态变化。
- 安全策略与样式闪烁:部分依赖动态 CSS-in-JS 计算的排版主题完全无法初始化,导致字体、间距混乱,原本隐藏的非活跃内容全数平铺展开。
为什么禁用 JS 无法完全解决隐私与安全问题
很多用户希望通过禁用 JavaScript 来获得绝对的隐私保护和免受恶意攻击的环境,但在现代防御模型中,这种一刀切的做法存在认知偏差:
1. 指纹追踪早已转移至协议与 CSS 层面
追踪技术已经从单纯的 JS Cookie 读取进化到 TLS 客户端指纹分析(JA3/JA4)、HTTP 标头特征组合分析,甚至利用纯 CSS 的 @media 样式断点与后台请求(如 background-image: url('/track?w=800'))侦测视口和系统配置。完全阻断 JS 并不能阻止服务端通过网络协议层指纹识别访客设备。
2. 现代浏览器的核心防护建立在沙箱与权限机制上
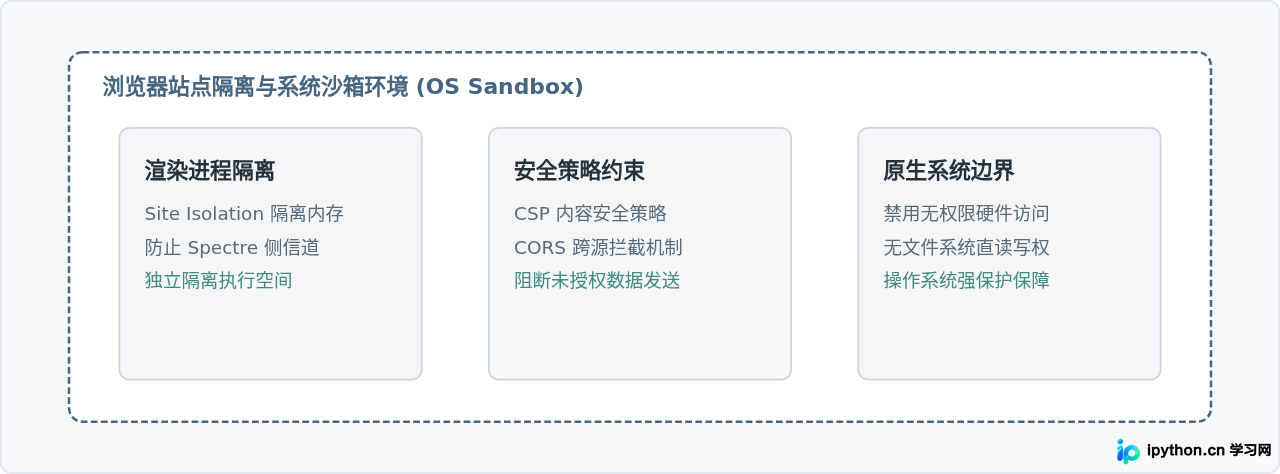
过去由脚本引发的系统级漏洞(如任意代码执行),大多源于老旧浏览器未对渲染进程做沙箱隔离。现代浏览器(基于 Chromium、Gecko、WebKit 架构)实施严格的多进程沙箱隔离、站点隔离(Site Isolation)以及跨源资源共享(CORS)校验。即便脚本执行,其权限也被严密约束在浏览器内置的安全运行沙箱中,无法随意跨越安全域或访问宿主机文件。
正确做法:从全局禁用转向细粒度安全控制
如果目标是提高上网安全、减少资源消耗和屏蔽非必要的第三方追踪脚本,合理的手段不是全盘关停,而是实行“按域名最小授权”与“分类阻断”。
以下是以现代浏览器(以 Chrome / Edge 为例)配置针对性拦截的具体操作顺序:
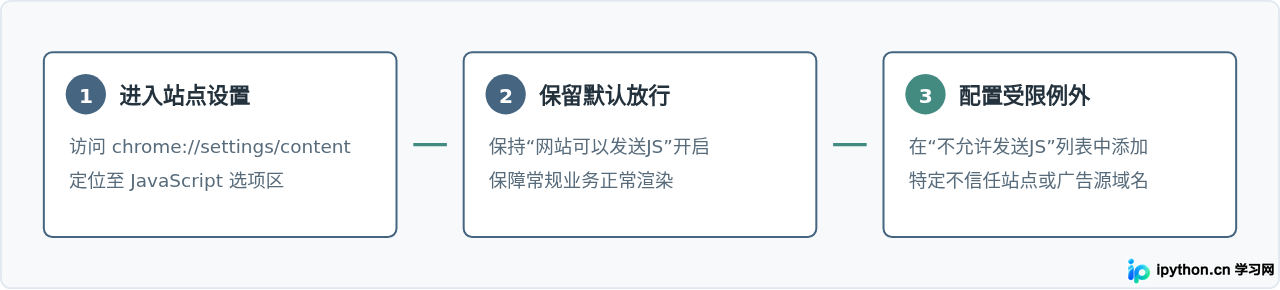
具体配置方案可参照以下分级执行:
- 对绝大多数站点保持启用:保留第一方业务脚本(如核心样式渲染、账号会话维护),避免页面结构瘫痪。
- 利用广告拦截与内容扩展阻断第三方追踪:安装遵循 MV3 规范的成熟内容过滤扩展(如 uBlock Origin 等)。这类工具通过规则集在网络层精准拦截
analytics.js、track.js等第三方统计与弹窗代码,但放行页面主体所必需的功能包(如app.js、runtime.js)。 - 对于内容归档类站点使用“阅读模式”:若仅需要浏览小说、资讯等纯文本内容,优先使用浏览器的原生“阅读器视图”(Reader Mode)。阅读模式会在沙箱中直接提取正文文本与插图,剔除无关的动态脚本,既保证排版统一,又消除了复杂交互带来的性能负担。
不同配置方案的综合收益对比
为了直观评估不同处置方案在日常使用中的真实表现,以下矩阵列举了三种不同控制方式的利弊表现:
| 策略类型 | 功能可用性 | 隐私防护效果 | 日常维护成本 | 适用场景 |
|---|---|---|---|---|
| 全局关闭 JS | 极差 (90% 现代网站白屏或功能中断) | 中 (阻断部分脚本,但仍存在网络层指纹) | 极高 (频繁需要手动加入白名单) | 极端隔离审计、安全取证测试 |
| 默认允许 + 规则集过滤 | 优秀 (主体业务、表单、动态加载完整) | 高 (准确拦截已知第三方追踪与暗坑) | 极低 (过滤规则自动在线更新) | 日常工作、常规网络浏览(推荐) |
| 纯文本阅读模式 | 良好 (仅限信息消费类文章) | 极高 (执行环境剥离一切外部脚本) | 无 (单次按需激活) | 深度阅读长文、资料排版净化 |
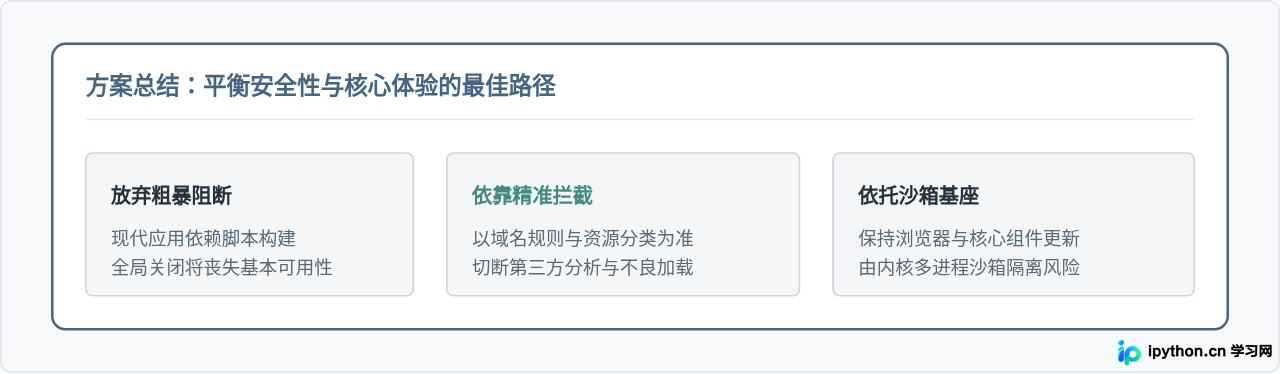
现代 Web 已经彻底转变为应用运行平台,JavaScript 不再是可有可无的装饰,而是承载界面逻辑、状态维护与通信协作的基座语言。面对广告滋生或潜在追踪,选择精准的规则过滤扩展、开启浏览器多进程站点隔离以及及时升级版本,才是兼顾使用体验与信息安全的务实方式。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









