

Django集成LDAP实现统一用户登录验证

本文介绍如何在Django项目中集成LDAP实现统一用户登录验证,解决多平台账号管理难题。重点讲解Windows环境下Python-ldap库的安装避坑指南,以及settings.py中AUTHENTICATION_BACKENDS和LDAP连接参数的具体配置方法,帮助开发者快速实现基于LDAP的后端验证。
Django集成LDAP统一认证的必要性
在企业运维平台化进程中,若初期缺乏统一规划,往往会导致多个独立平台各自为政,形成分散的认证体系。随着平台数量增加,账号管理变得繁琐,且多套密码体系对用户记忆造成负担。为此,多数企业选择部署LDAP系统以统一运维账号管理,例如Jenkins等工具也可对接LDAP,从而实现跨系统的统一认证与差异化权限控制。本文将探讨Django如何接入LDAP后端验证,该过程操作简便,通常无需修改现有业务代码逻辑。
Windows环境下依赖库安装指南
第一步是安装必要依赖,包括ldap和django-auth-ldap库。django-auth-ldap的安装通常较为顺利,直接通过pip即可解决。然而,ldap库在Linux环境下安装通常无碍,但在Windows系统中极易报错,且错误信息复杂,若按常规方式排查问题将耗费大量时间。由于本地调试不可或缺(Mac用户可忽略此步骤),不能每次修改代码都提交至服务器验证,因此必须解决Windows下的安装问题。下文提供了经过验证的安装方案,确保顺利部署。
访问以下链接获取适用于Windows的Python-ldap预编译包:
根据本地Python版本下载对应的whl文件,示例中使用的版本如下:
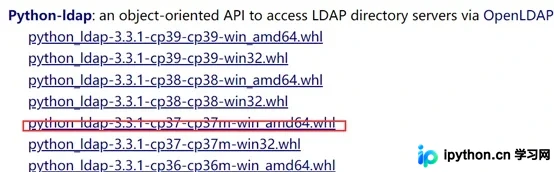
若使用虚拟环境,需进入虚拟环境目录并激活。在Windows虚拟环境中执行active.bat脚本进入环境后,运行pip安装命令完成库的安装:
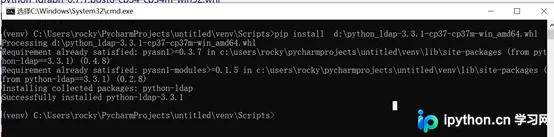
安装完成后,即可在Django项目中配置LDAP。接下来需编辑settings.py文件,添加相关配置内容:
Django Settings配置详解
首先,在settings.py中导入所需的模块:
import ldap
from django_auth_ldap.config import LDAPSearch,GroupOfNamesType
指定Django的后端验证机制为LDAP:
AUTHENTICATION_BACKENDS = [
  'django_auth_ldap.backend.LDAPBackend',
  'django.contrib.auth.backends.ModelBackend',
]
随后,配置LDAP服务器的IP地址及连接参数:
# LDAP Setting
AUTH_LDAP_SERVER_URI = "ldap://10.1.1.1:389"
AUTH_LDAP_BIND_DN = "cn=admin,dc=xxx,dc=xxx,dc=xx"
AUTH_LDAP_BIND_PASSWORD = "mypassword"

AUTH_LDAP_USER_SEARCH = LDAPSearch(
'ou=users,dc=xxx,dc=xxx,dc=xx',
ldap.SCOPE_SUBTREE,
'(uid=%(user)s)',
)

# 跟django中的auth_user对应
AUTH_LDAP_USER_ATTR_MAP = {
  "first_name": "uid",
  "last_name": "sn",
  "email": "mail"
}
完成上述配置后启动项目,此时登录功能已切换为LDAP认证方式,整体实现过程相对简单。
至此,关于Django集成LDAP作为后端用户登录验证的实现介绍完毕。如需了解更多Django登录验证相关内容,可查阅本站过往文章或继续浏览后续教程,感谢支持。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









