

innerHTML注入javascript:void(0)存在哪些安全风险

javascript:void(0) 常被用在链接的 href 属性上,用来阻止页面在点击时跳动或刷新。然而,当开发者把包含这串代码的 HTML 字符串通过 innerHTML 动态注入页面时,看似无害的占位符其实暗藏隐患:它既为 DOM 型跨站脚本(XSS)攻击 提供了经典的混淆伪装,又常常掩盖了属性逃逸、不安全的事件绑定以及点击劫持等链式漏洞。本文将逐层拆解这种写法背后的真实安全风险,并提供可靠的防御替代方案。
1. 问题的本质:为什么“安全无害”的代码也会引发风险?
很多开发者认为:javascript:void(0) 执行后仅仅返回 undefined,既不执行危险逻辑,也不跳转链接,怎么会有安全风险?
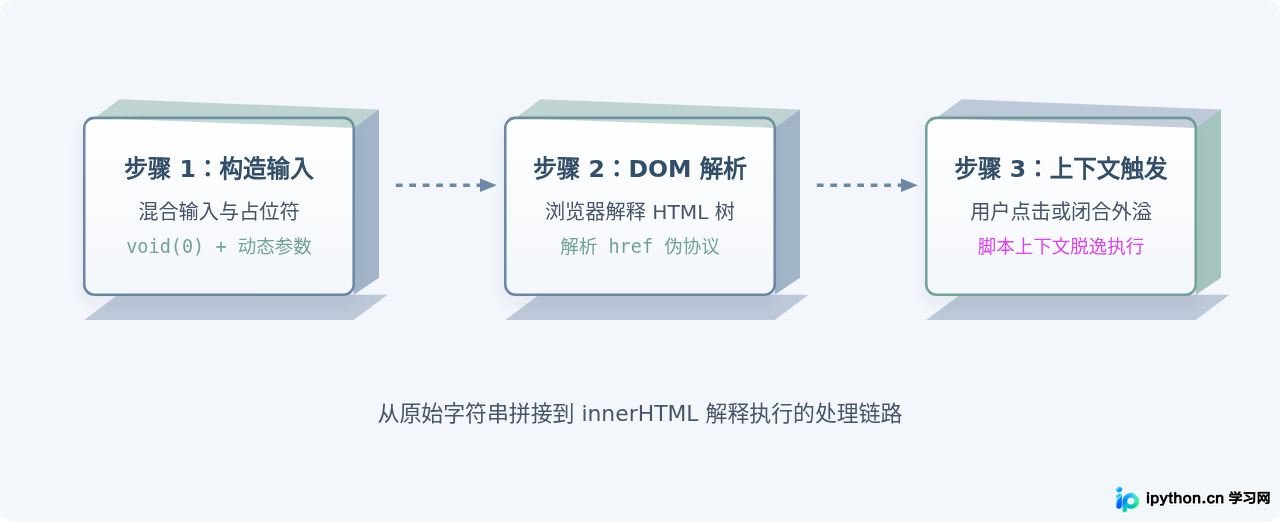
这里的关键在于“代码本身的静态含义”与“它是如何进入页面的”之间的脱节。当这段字符串出现在静态 HTML 文件中时,它确实只是一段普通的原生脚本链接;但一旦进入 innerHTML 的拼接与解析流程,安全风险便被放大了数倍:
- 解析层面的被动执行特性:浏览器对
innerHTML内的代码解析有极高的宽容度。如果注入的结构不是硬编码常量,而是混合了未经严格过滤的外部输入,任何细微的引号闭合错误都会让void(0)被恶意载荷替换或追加。 - 针对过滤器的混淆伪装:在许多 Web 系统的安全过滤规则中,安全规则常采用白名单或正则忽略
javascript:void(0)。攻击者会利用编码、空白字符或控制符变体来绕过检测,最终在innerHTML解析还原时执行任意代码。 - 安全防御心态的松懈:在代码审查时,开发者看到
javascript:void(0)往往会先入为主地假定它是前端框架或 UI 组件生成的“常规占位”,从而忽略了对其前后拼接变量的上下文转义审查。
2. 核心风险剖析
风险一:上下文混淆与属性闭合破坏(DOM XSS)
这是在前端开发中发生概率最高的直接危害。开发者通常会把变量与看似安全的 javascript:void(0) 拼接在同一节点内:
// 危险示例:动态生成一个用户配置的操作链接
function renderUserAction(userTitle) {
  const container = document.getElementById('action-box');
  // 开发者预期只是一个不跳转的链接,附带传入的标题
  container.innerHTML = `<a href="javascript:void(0)" title="${userTitle}">操作</a>`;
}
在这个场景中,如果 userTitle 来自 URL 参数或后端数据库(例如 " onmouseover="alert(document.cookie)),最终生成的 HTML 片段就会变成:
<a href="javascript:void(0)" title="" onmouseover="alert(document.cookie)">操作</a>此时,无论 href 里的 javascript:void(0) 多么干净,整个标签的属性边界已经被双引号强行打破,注入的内联事件会在用户鼠标划过链接时立即触发,导致 XSS 攻击成功。
风险二:逗号运算符与链式表达式执行
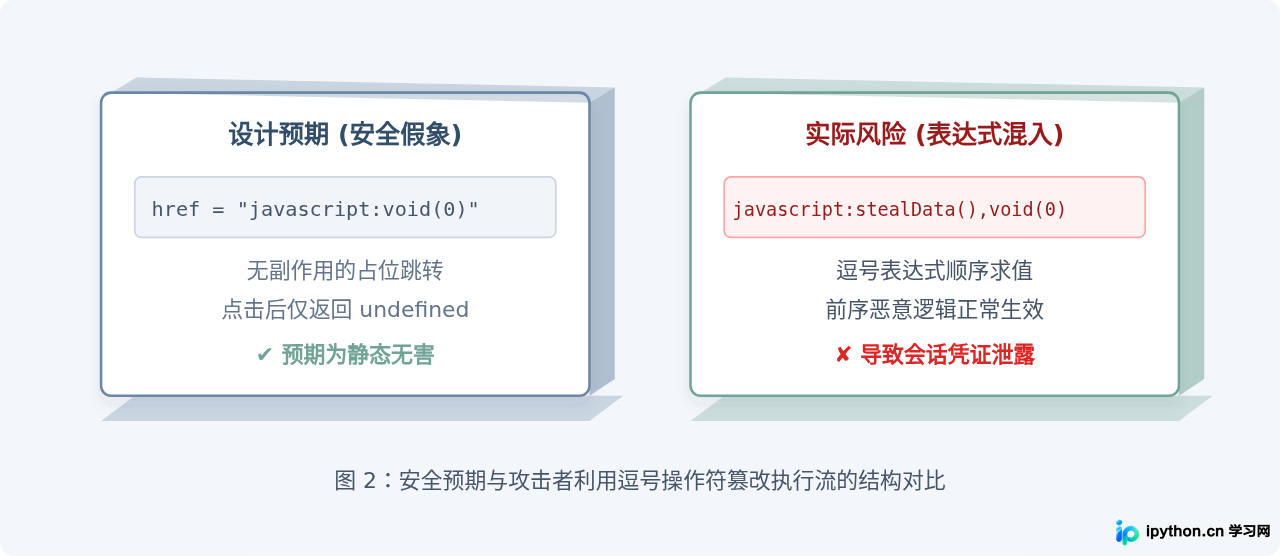
JavaScript 语法允许在单条语句中使用逗号操作符(Comma Operator)顺序执行多个表达式,并返回最后一个表达式的值。这一点常常被攻击者用来绕过粗糙的前端防御。
某些过滤机制只检查 href 内容是否“包含 javascript:void(0)”,攻击者只需简单拼接:
javascript:alert(document.domain),void(0)浏览器在用户点击该链接时,会先执行 alert(document.domain),然后执行 void(0) 并返回 undefined。从表象上看,这个链接依然符合“点击不跳转”的预期,但恶意代码已经完整执行。
风险三:违背内容安全策略(CSP),引发防御盲区
现代 Web 架构广泛使用 Content-Security-Policy(CSP)来抑制跨站脚本执行。例如,一个具备良好防护的站点通常会配置:
Content-Security-Policy: default-src 'self'; script-src 'self';这种策略默认禁止执行内联脚本与伪协议(例如 javascript:)。如果前端业务代码过度依赖注入包含 javascript:void(0) 的节点,会导致以下连锁问题:
- 被迫妥协策略:为了让业务功能正常运行,运维或安全人员可能被迫在策略中追加
'unsafe-inline',直接废掉了站点的防 XSS 安全护栏。 - 控制台警告噪音化:用户每次点击此类链接都会在浏览器控制台触发 CSP 拦截报警。当异常日志被大量无害的占位拦截淹没时,真正的安全攻击报警极易被监控系统漏报。
<a href="javascript:..."> 伪协议的激活级别依然高于文本内容,它属于直接调度 JS 虚拟机的操作,无法享受到 HTML 实体编码带来的自动安全脱敏。
3. 漏洞触发场景:攻击载荷是如何被有效激活的?
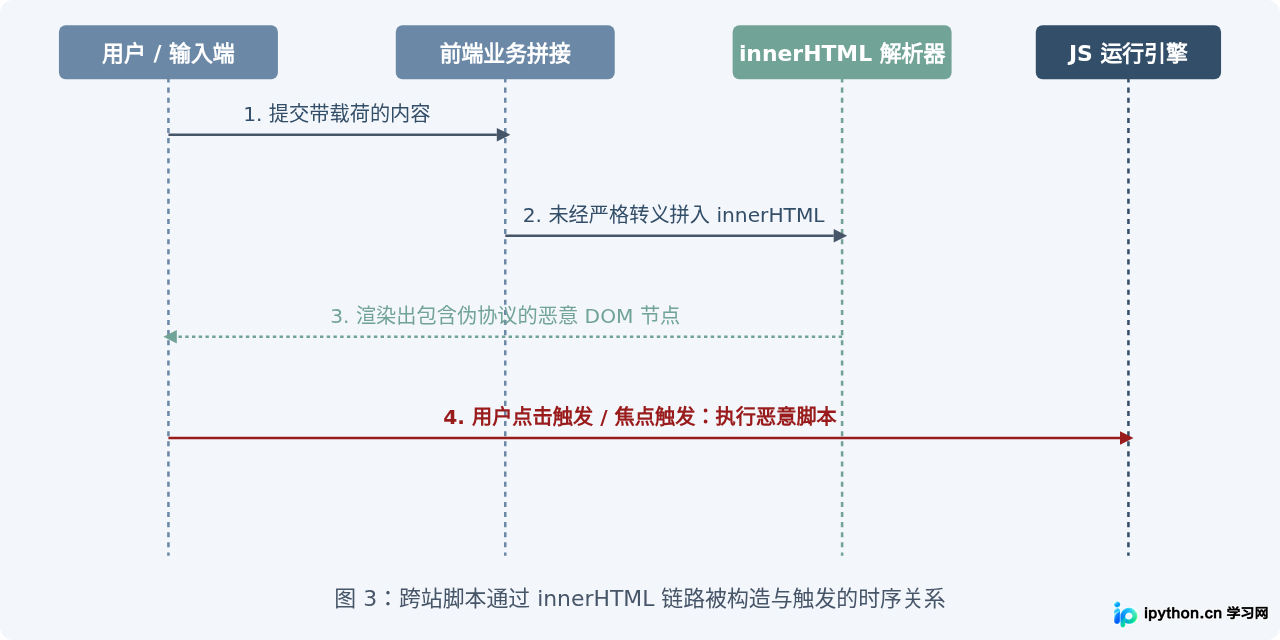
为了让读者直观理解风险的形成过程,我们来看一个从用户输入到漏洞激活的完整技术时序:
4. 常见误区与不同方案安全性对比
在处理无跳转链接或按钮交互时,开发者常用的实现方案多种多样。以下是常见写法的安全性与副作用评估:
| 实现方案 | 安全性评级 | 对 CSP 的影响 | 主要缺陷与隐患 |
|---|---|---|---|
<a href="javascript:void(0)"> |
低 | 需要 'unsafe-inline' |
易受逗号表达式污染,破坏 CSP 防御,具有伪协议解析风险 |
<a href="#" onclick="..."> |
中 | 需要 'unsafe-inline' |
若未显式阻止默认事件,会导致页面瞬移至顶部,影响体验 |
<button type="button"> + 脚本监听 |
高 (推荐) | 完全兼容严格 CSP | 语义明确,天生支持键盘 Tab 与读屏访问,无协议执行风险 |
element.textContent / innerText |
最高 | 完全无影响 | 作为纯文本处理,不解析 HTML 标签与属性,从根源消除 XSS |
5. 如何彻底消除此类风险?(实践操作指南)
要解决 innerHTML 与 javascript:void(0) 叠加带来的安全隐患,应从“弃用危险语法”和“切断危险 API”两方面入手:
做法一:语义化改造,用 <button> 代替假链接
如果一个操作不需要发生真实的 URL 寻址或页面跳转(如打开弹窗、展开折叠栏、提交局部数据),它本质上应该是一个按钮(Button),而不是超链接。
// 改造前:有安全隐患且不符合无障碍规范
linkContainer.innerHTML = '<a href="javascript:void(0)" id="deleteBtn">删除记录</a>';

// 改造后:使用语义化元素并通过 DOM API 安全绑定事件
const btn = document.createElement('button');
btn.type = 'button';
btn.textContent = '删除记录';
btn.className = 'btn-danger';
btn.addEventListener('click', (e) => {
  e.preventDefault();
  handleDelete();
});
linkContainer.replaceChildren(btn);
做法二:如果必须操作超链接,通过事件阻止默认行为
在某些必须保持 <a> 标签视觉规范或已有样式的场景中,应始终将 href 属性指为真实路径或安全标桩,通过事件监听器统一拦截:
// 安全做法:保留静态属性,使用 addEventListener
const actionLink = document.createElement('a');
actionLink.href = '#';
actionLink.textContent = '查看详情';
actionLink.addEventListener('click', (event) => {
  event.preventDefault(); // 阻止页面跳转和锚点滚动
  openDetailModal();
});
container.appendChild(actionLink);
做法三:确需使用 HTML 渲染时引入严格过滤机制
当业务确实需要渲染来自富文本编辑器或接口返回的复杂 HTML 片段时,禁止使用纯字符串手工拼接。必须使用成熟的消毒库(如 DOMPurify)清洗内容:
// 引入成熟的 DOMPurify 净化内容,默认会移除 javascript: 伪协议
import DOMPurify from 'dompurify';

const rawHtmlFromUser = getRemoteContent();
// 清洗掉危险伪协议和非法内联事件
const cleanHtml = DOMPurify.sanitize(rawHtmlFromUser, {
  ALLOWED_TAGS: ['a', 'span', 'p', 'b'],
  ALLOWED_ATTR: ['href', 'class', 'title']
});

document.getElementById('display').innerHTML = cleanHtml;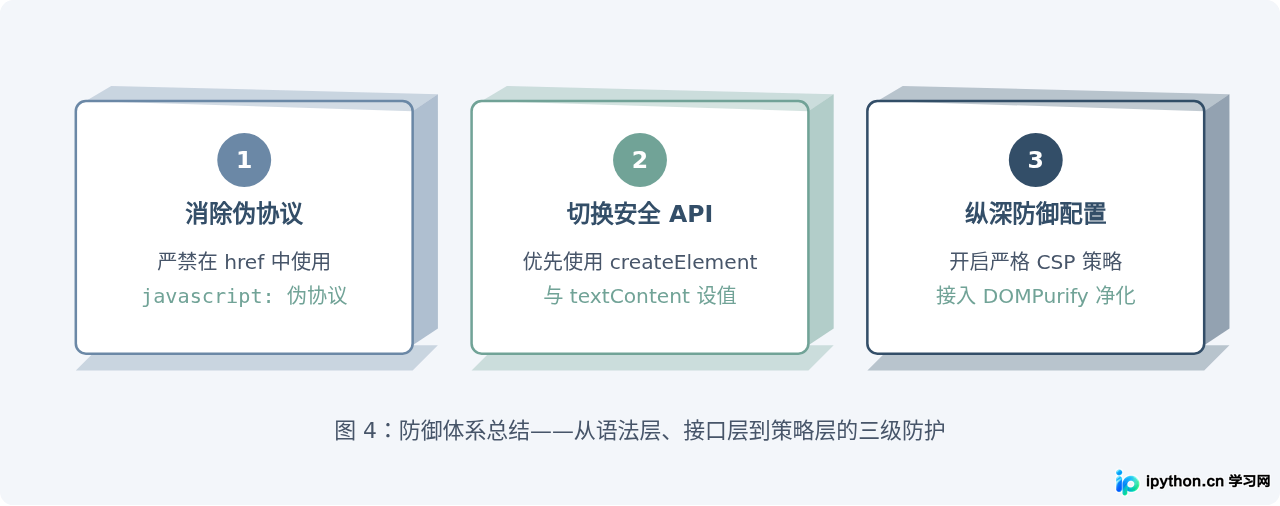
6. 总结
javascript:void(0) 单独作为一种历史遗留的书写习惯,其本身只是一段简单的 JavaScript 空操作;但当它与 动态拼接 和 innerHTML 解析 结合在一起时,就变成了不可忽视的安全风险温床:它既可能在属性闭合缺失时成为攻击者的掩护,又可能因逗号表达式被注入恶意脚本,更会在系统层面削弱内容安全策略(CSP)的有效性。
在现代前端开发中,防范此类风险最根本的方法是规范交互组件的语义:非导航行为使用 <button> 替代 <a>,交互逻辑通过 addEventListener 集中管理,涉及动态 DOM 构建时坚决优先采用 createElement 和 textContent。当整个链路中彻底不再出现危险的字符串伪协议与不必要的 innerHTML 时,这类型注入漏洞也将失去立足之地。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









