

Python调用nmap实现端口扫描器完整教程

本文详细介绍如何在Python中集成nmap实现端口扫描。涵盖Windows与Linux下的nmap及python-nmap库安装步骤,演示Ping扫描检测主机在线状态,以及A扫描获取操作系统、端口状态与服务版本信息。包含完整代码示例与常见报错解决方案,帮助开发者快速构建网络资产探测工具。
nmap工具简介与功能
NMap,即Network Mapper,最初是Linux平台下的网络扫描与嗅探工具包。
nmap是一款网络连接端扫描软件,用于扫描网络上计算机开放的网络连接端。通过确定哪些服务运行在哪些连接端,并推断计算机运行的操作系统(此过程称为指纹识别fingerprinting),它成为网络管理员评估网络系统安全的必备软件之一。
与许多网络安全工具类似,nmap也常被黑客或脚本小子使用。系统管理员可利用nmap探测工作环境中未经授权的服务器,而黑客则利用其搜集目标电脑的网络设定以规划攻击方法。
Nmap常与评估系统漏洞的软件Nessus混淆。Nmap以隐秘方式运行,旨在避开入侵检测系统的监视,并尽可能不影响目标系统的日常操作。
在电影《黑客帝国》(The Matrix)中,角色崔妮蒂利用Nmap连同SSH1的32位元循环冗余校验漏洞,入侵了发电站的能源管理系统。
其基本功能主要包含以下三点:
- 第一,探测一组主机是否处于在线状态。
- 第二,扫描主机端口,嗅探所提供的网络服务。
- 第三,推断主机所使用的操作系统。
Nmap适用于扫描仅有两个节点的局域网(LAN),直至500个节点以上的网络。它允许用户定制扫描技巧:通常简单的ICMP协议ping操作即可满足一般需求;也可深入探测UDP或TCP端口以推断操作系统;还能将探测结果记录为各种格式的日志,供后续分析。
nmap与python-nmap安装指南
nmap安装
nmap安装方法如下:
Windows用户:访问 https://nmap.org/ 下载安装包,按提示正常安装即可。
Linux用户:执行命令 sudo apt-get install nmap 进行安装。
随后安装python-nmap库(针对Python3,这是未来的趋势。Python 2.x版本已基本不再推荐)。
pip3 install python-nmapPython实现Ping与A扫描
Python操作nmap
Ping扫描功能,支持域名、公网IP地址、IP地址段及批量IP地址。
import nmap
import sys


def nmap_ping_scan(network_prefix):
 # 创建一个扫描实例
 nm = nmap.PortScanner()
 # 配置nmap参数
 ping_scan_raw_result = nm.scan(hosts=network_prefix, arguments='-v -n -sn')
 # 分析扫描结果,并放入主机清单
 host_list = [result['addresses']['ipv4'] for result in ping_scan_raw_result['scan'].values() if
 result['status']['state'] == 'up']
 return host_list


if __name__ == '__main__':
 for host in nmap_ping_scan('www.rspt.org.cn'):
 print('%-20s %5s' % (host, 'is UP'))
E:\CodeLibrarySoftware\Anaconda3\python3.exe 47.94.150.6 is UP Process finished with exit code 0
A扫描功能,同样支持域名、公网IP地址、IP地址段及批量IP地址。
import nmap
import sys


def nmap_A_scan(network_prefix):
 nm = nmap.PortScanner()
 # 配置nmap扫描参数
 scan_raw_result = nm.scan(hosts=network_prefix, arguments='-v -n -A')
 # 分析扫描结果
 for host, result in scan_raw_result['scan'].items():
 if result['status']['state'] == 'up':
 print('#' * 17 + 'Host:' + host + '#' * 17)
 print('-' * 20 + '操作系统猜测' + '-' * 20)
 for os in result['osmatch']:
 print('操作系统为:' + os['name'] + ' ' * 3 + '准确度为:' + os['accuracy'])
 idno = 1
 try:
 for port in result['tcp']:
 try:
 print('-' * 17 + 'TCP服务器详细信息' + '[' + str(idno) + ']' + '-' * 17)
 idno += 1
 print('TCP端口号:' + str(port))
 try:
 print('状态:' + result['tcp'][port]['state'])
 except:
 pass
 try:
 print('原因:' + result['tcp'][port]['reason'])
 except:
 pass
 try:
 print('额外信息:' + result['tcp'][port]['extrainfo'])
 except:
 pass
 try:
 print('名字:' + result['tcp'][port]['name'])
 except:
 pass
 try:
 print('版本:' + result['tcp'][port]['version'])
 except:
 pass
 try:
 print('产品:' + result['tcp'][port]['product'])
 except:
 pass
 try:
 print('CPE:' + result['tcp'][port]['cpe'])
 except:
 pass
 try:
 print('脚本:' + result['tcp'][port]['script'])
 except:
 pass
 except:
 pass
 except:
 pass

 idno = 1
 try:
 for port in result['udp']:
 try:
 print('-' * 17 + 'UDP服务器详细信息' + '[' + str(idno) + ']' + '-' * 17)
 idno += 1
 print('UDP端口号:' + str(port))
 try:
 print('状态:' + result['udp'][port]['state'])
 except:
 pass
 try:
 print('原因:' + result['udp'][port]['reason'])
 except:
 pass
 try:
 print('额外信息:' + result['udp'][port]['extrainfo'])
 except:
 pass
 try:
 print('名字:' + result['udp'][port]['name'])
 except:
 pass
 try:
 print('版本:' + result['udp'][port]['version'])
 except:
 pass
 try:
 print('产品:' + result['udp'][port]['product'])
 except:
 pass
 try:
 print('CPE:' + result['udp'][port]['cpe'])
 except:
 pass
 try:
 print('脚本:' + result['udp'][port]['script'])
 except:
 pass
 except:
 pass
 except:
 pass


if __name__ == '__main__':
 nmap_A_scan('www.rspt.org.cn')
E:\CodeLibrarySoftware\Anaconda3\python3.exe
#################Host:47.94.150.6#################
--------------------操作系统猜测--------------------
操作系统为:Linux 3.10 - 4.11 准确度为:98
操作系统为:Linux 3.16 - 4.6 准确度为:97
操作系统为:Linux 3.2 - 4.9 准确度为:96
操作系统为:Linux 4.4 准确度为:95
操作系统为:Linux 3.2 - 3.8 准确度为:95
操作系统为:Linux 4.10 准确度为:94
操作系统为:Linux 3.16 准确度为:94
操作系统为:Linux 3.13 准确度为:93
操作系统为:Linux 3.13 or 4.2 准确度为:93
操作系统为:Linux 4.2 准确度为:93
-----------------TCP服务器详细信息[1]-----------------
TCP端口号:22
状态:open
原因:syn-ack
额外信息:Ubuntu Linux; protocol 2.0
名字:ssh
版本:6.6.1p1 Ubuntu 2ubuntu2.8
产品:OpenSSH
CPE:cpe:/o:linux:linux_kernel
-----------------TCP服务器详细信息[2]-----------------
TCP端口号:80
状态:open
原因:syn-ack
额外信息:Ubuntu
名字:http
版本:1.4.6
产品:nginx
CPE:cpe:/o:linux:linux_kernel
-----------------TCP服务器详细信息[3]-----------------
TCP端口号:443
状态:closed
原因:reset
额外信息:
名字:https
版本:
产品:
CPE:
-----------------TCP服务器详细信息[4]-----------------
TCP端口号:3000
状态:open
原因:syn-ack
额外信息:Express middleware
名字:http
版本:
产品:Node.js
CPE:cpe:/a:nodejs:node.js
-----------------TCP服务器详细信息[5]-----------------
TCP端口号:3389
状态:closed
原因:reset
额外信息:
名字:ms-wbt-server
版本:
产品:
CPE:

Process finished with exit code 0
注意:如果在运行时遇到此类问题:
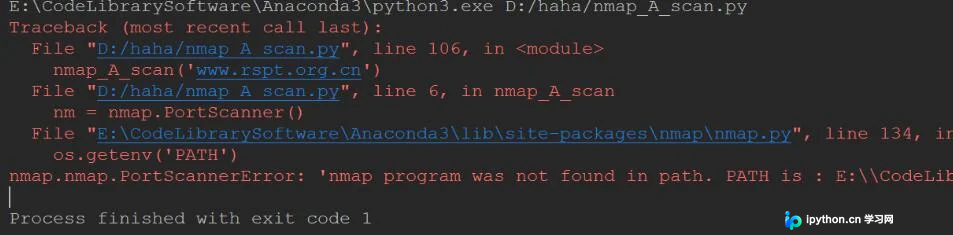
解决方法:打开nmap.py文件,在import nmap处按住Ctrl键点击进入nmap模块源码。
添加nmap.exe程序路径:
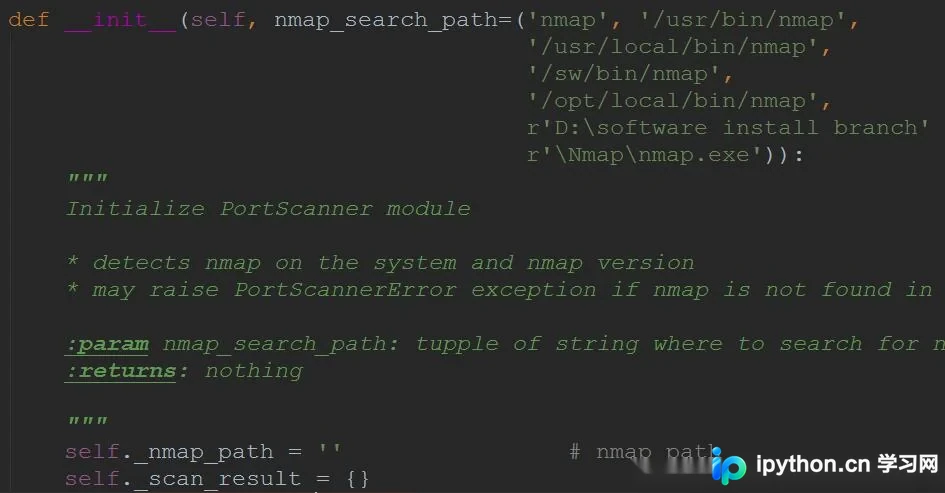
完成上述配置后,即可自行摸索使用。
以上就是本文的全部内容,希望对大家的学习有所帮助,也希望大家多多支持本站。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









