

Django前后端分离架构下的前端Token认证实现解析

发布时间:2026-10-13| 6人浏览过
本文详细解析了在Django前后端分离架构中,如何利用前端存储Token实现用户身份认证。内容涵盖Token的生成与解密原理、基于CBV的登录接口开发、自定义认证类的实现,以及使用Postman进行接口测试的完整流程。通过对比两种Token策略,帮助开发者快速掌握基于Django Framework的轻量级认证机制。
一.前提
该方案基于前后端分离的API架构,利用Django框架模块快速构建符合RESTful规范的接口。
前端Token原理:
用户登录成功后,服务端将加密后的字符串(格式为token=加密字符串,key=name)发送至客户端。后续客户端发起请求时,需携带该Token。服务端截取并解析Token,利用解密方法还原token和key进行比对。若匹配成功,则视为已登录认证;否则视为未登录。
另一种策略是将包含用户信息的数据(如{name:maple,id:1})通过特定加密方式生成加密字符串,并将该加密字符串与原始数据拼接(格式为:加密字符串|{name:maple,id:1})作为Token返回给客户端。客户端再次请求时携带此完整字符串,服务端截取原始数据部分,使用相同的加密方式重新生成加密字符串并与前端传来的加密字符串比对。此方式仅需编写加密函数,无需单独编写解密函数。
二.token加密与解密
在Django应用的app目录下定义一个独立的token模块。
所有与Token相关的函数均封装于此模块中,后续功能通过调用该模块实现。
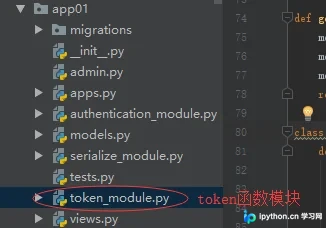
加密Token函数:
import time
import base64
import hmac
def get_token(key, expire=3600):
  '''
  :param key: str (用户给定的key,需要用户保存以便之后验证token,每次产生token时的key 都可以是同一个key)
  :param expire: int(最大有效时间,单位为s)
  :return: token
  '''
  ts_str = str(time.time() + expire)
  ts_byte = ts_str.encode("utf-8")
  sha1_tshexstr = hmac.new(key.encode("utf-8"),ts_byte,'sha1').hexdigest()
  token = ts_str+':'+sha1_tshexstr
  b64_token = base64.urlsafe_b64encode(token.encode("utf-8"))
  return b64_token.decode("utf-8")
解密函数:
def out_token(key, token):
  '''
  :param key: 服务器给的固定key
  :param token: 前端传过来的token
  :return: true,false
  '''
  # token是前端传过来的token字符串
  try:
    token_str = base64.urlsafe_b64decode(token).decode('utf-8')
    token_list = token_str.split(':')
    if len(token_list) != 2:
      return False
    ts_str = token_list[0]
    if float(ts_str) < time.time():
      # token expired
      return False
    known_sha1_tsstr = token_list[1]
    sha1 = hmac.new(key.encode("utf-8"),ts_str.encode('utf-8'),'sha1')
    calc_sha1_tsstr = sha1.hexdigest()
    if calc_sha1_tsstr != known_sha1_tsstr:
      # token certification failed
      return False
    # token certification success
    return True
  except Exception as e:
    print(e)
三.视图CBV
登录接口函数:
from rest_framework.response import Response
from rest_framework.views import APIView
from app01 import models
# get_token生成加密token,out_token解密token
from app01.token_module import get_token,out_token
class AuthLogin(APIView):
  def post(self,request):
    response={"status":100,"msg":None}
    name=request.data.get("name")
    pwd=request.data.get("pwd")
    print(name,pwd)
    user=models.User.objects.filter(username=name,password=pwd).first()
    if user:
      # token=get_random(name)
      # 将name进行加密,3600设定超时时间
      token=get_token(name,60)
      models.UserToken.objects.update_or_create(user=user,defaults={"token":token})
      response["msg"]="登入成功"
      response["token"]=token
      response["name"]=user.username
    else:
      response["msg"]="用户名或密码错误"
    return Response(response)
登录后访问受保护资源的函数:
from rest_framework.views import APIView
from app01 import models
from app01.serialize_module import BookSerialize
from app01.authentication_module import TokenAuth1,TokenAuth2
class Books(APIView):
  authentication_classes = [TokenAuth2]
  def get(self,request):
    response = {"status": 100, "msg": None}
    book_list=models.Book.objects.all()
    book_ser = BookSerialize(book_list, many=True)
    response["books"]=book_ser.data
    return Response(response)
路由配置:
from django.conf.urls import url
from django.contrib import admin
from app01 import views
urlpatterns = [
  url(r'^admin/', admin.site.urls),
  url(r'^books/$', views.Books.as_view()),
  url(r'^login/$', views.AuthLogin.as_view()),
]
四.framework认证功能
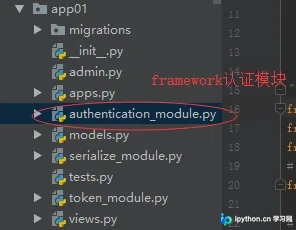
from rest_framework.authentication import BaseAuthentication
from app01 import models
from rest_framework.exceptions import NotAuthenticated
# get_token生成加密token,out_token解密token
from app01.token_module import get_token,out_token
# 存储在前端的token解密比对
class TokenAuth2(BaseAuthentication):
  def authenticate(self,request):
    token=request.GET.get("token")
    name=request.GET.get("name")
    token_obj=out_token(name,token)
    if token_obj:
      return
    else:
      raise NotAuthenticated("你没有登入")
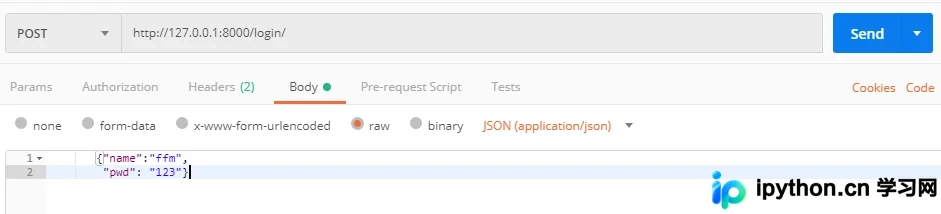
五.利用postman软件在前端提交
登录POST请求示例:
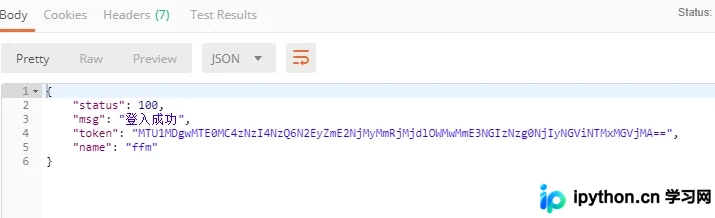
接口返回结果:
访问GET请求示例:
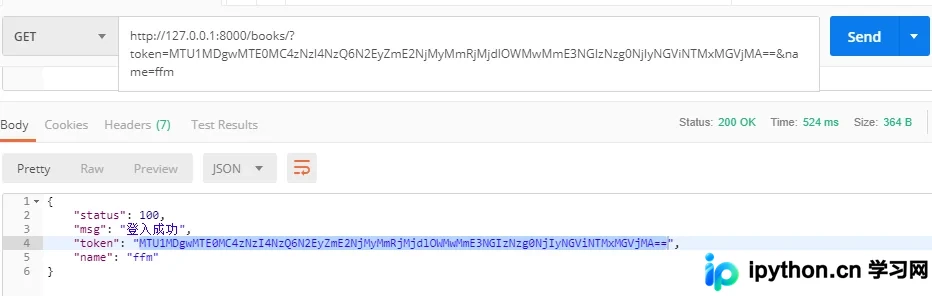
以上就是本文的全部内容,希望对大家的学习有所帮助,也希望大家多多支持本站。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









