

Go语言Gin框架集成JWT实现身份认证实战

在Go语言开发的Gin项目中集成JWT(JSON Web Token)是实现前后端分离安全认证的常用方案。本文将通过实例详解JWT的构成原理,指导开发者封装Token生成与解析逻辑,编写Gin中间件以验证请求合法性,并通过完整的路由配置和测试用例,实现从登录获取Token到访问受保护资源的全流程。
Gin项目中引入JWT的优势
传统的Cookie-Session模式依赖服务器内存或外部存储来保存会话状态,在集群部署或微服务架构下,需要解决Session复制或持久化的问题,扩展性受限。JWT作为一种开放标准,将用户信息编码在Token中,服务器无需保存Session状态即可验证身份,显著降低了服务器负载,非常适合跨域认证及OAuth2.0场景。
JJWT的基本结构与原理
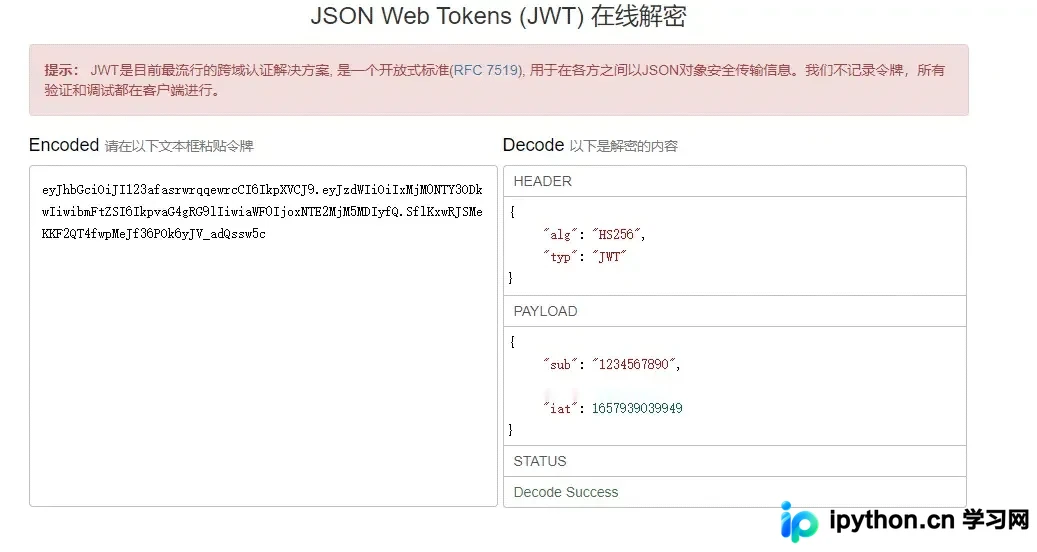
JWT是一个经过签名的长字符串,由Header、Payload和Signature三部分通过点号(.)连接而成,格式如下:
eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJzdWIiOiIxMjM0NTY3ODkwIiwibmFtZSI6IkpvaG4gRG9lIiwiaWF0IjoxNTE2MjM5MDIyfQ.SflKxwRJSMeKKF2QT4fwpMeJf36POk6yJV_adQssw5c
Header(头部)
Header通常包含两部分信息:声明的类型和使用的签名算法。示例如下:
{
  "alg": "HS256",
  "typ": "JWT"
}
其中 alg 指定签名算法(默认为HMAC SHA256),typ 标识令牌类型为JWT。这部分内容会经过Base64URL编码处理,以便在URL中安全传输。
Payload(负载)
Payload包含声明(Claims),分为预定义声明和自定义声明。预定义声明包括 iss(签发人)、exp(过期时间)、iats(签发时间)等;自定义声明可用于存储用户ID、角色等业务数据。示例结构:
- Iss (issuer):签发人
- Exp (expiration time):过期时间
- Sub (subject):主题
- Aud (audience):受众
- Nbf (Not Before):生效时间
- Iat (Issued At):签发时间
- Jti (JWT ID):编号
业务场景中常加入 user_id 或 role 等字段以供后续使用。
Signature(签名)
Signature用于确保数据的完整性,防止篡改。生成时需指定一个仅服务器知道的密钥(Secret),并对前两部分编码后的内容进行哈希运算。公式如下:
HMACSHA256(
  base64UrlEncode(header) + "." +
  base64UrlEncode(payload),
  secret
)
服务端接收Token时,同样对Header和Payload进行上述加密,并与Token中的Signature比对。若一致,则说明Token未被修改。
JWT的特点与注意事项
- 优点:支持跨域,无状态服务降低服务器压力,可用于认证和信息交换。
- 安全性:JWT默认明文存储(Base64编码),不包含敏感密码信息。一旦泄露,攻击者可持有该Token直到过期,因此建议设置较短有效期并使用HTTPS传输。
- 局限性:一旦签发无法在服务端强制作废(除非引入黑名单机制),且所有权限都在Token内,不适合存放极高机密数据。
Gin整合JWT实战步骤
第一步:安装依赖库
在Go模块环境中安装标准的JWT库:
go get -u github.com/dgrijalva/jwt-go
go get github.com/gin-gonic/gin
第二步:封装JWT工具类
创建 jwtutil 包,定义密钥、过期时间及Claim结构体。重点实现 GenToken 生成Token和 ParseToken 解析验证两个核心方法。
var Secret = []byte("your-secret-key") // 务必替换为高强度随机字符串
const expiration = 2 * time.Hour       // 根据实际业务调整过期时间

type Claims struct {
	Username string             // 自定义字段
	jwt.StandardClaims              // 官方标准字段
}

// GenToken 生成Token
func GenToken(username string) (string, error) {
	a := &Claims{
		Username: username,
		StandardClaims: jwt.StandardClaims{
			ExpiresAt: time.Now().Add(expiration).Unix(),
			Issuer:    "gin-jwt-demo",
		},
	}
	token := jwt.NewWithClaims(jwt.SigningMethodHS256, a)
	return token.SignedString(Secret)
}

// ParseToken 解析并验证Token
func ParseToken(tokenStr string) (*Claims, error) {
	token, err := jwt.ParseWithClaims(tokenStr, &Claims{}, func(token *jwt.Token) (interface{}, error) {
		return Secret, nil
	})
	if err != nil {
		return nil, err
	}
	if claims, ok := token.Claims.(*Claims); ok && token.Valid {
		return claims, nil
	}
	return nil, errors.New("invalid token")
}
第三步:编写Gin鉴权中间件
中间件负责从HTTP请求头中提取Token,调用解析方法进行校验,并将有效载荷存入Context供后续Handler使用。
func JWTAuthMiddleware() gin.HandlerFunc {
	return func(ctx *gin.Context) {
		tokenStr := ctx.Request.Header.Get("Authorization")
		if tokenStr == "" {
			ctx.AbortWithStatusJSON(http.StatusUnauthorized, gin.H{"error": "missing token"})
			ctx.Abort()
			return
		}
		claims, err := jwt.ParseToken(tokenStr)
		if err != nil {
			ctx.AbortWithStatusJSON(http.StatusUnauthorized, gin.H{"error": "invalid token or expired"})
			ctx.Abort()
			return
		}
		// 将用户名存入Context
		ctx.Set("username", claims.Username)
		ctx.Next()
	}
}
第四步:配置路由与测试
在 main 函数中,将登录接口设为公开,其他受保护接口放入使用了中间件的路由组中。
func main() {
	r := gin.Default()
	// 公开接口:获取Token
	r.POST("/login", router.Login)

	// 受保护接口:需携带有效Token
	authorized := r.Group("/api")
	authorized.Use(JWTAuthMiddleware())
	{
		authorized.GET("/getUserInfo", router.GetUserInfo)
	}

	r.Run(":8080")
}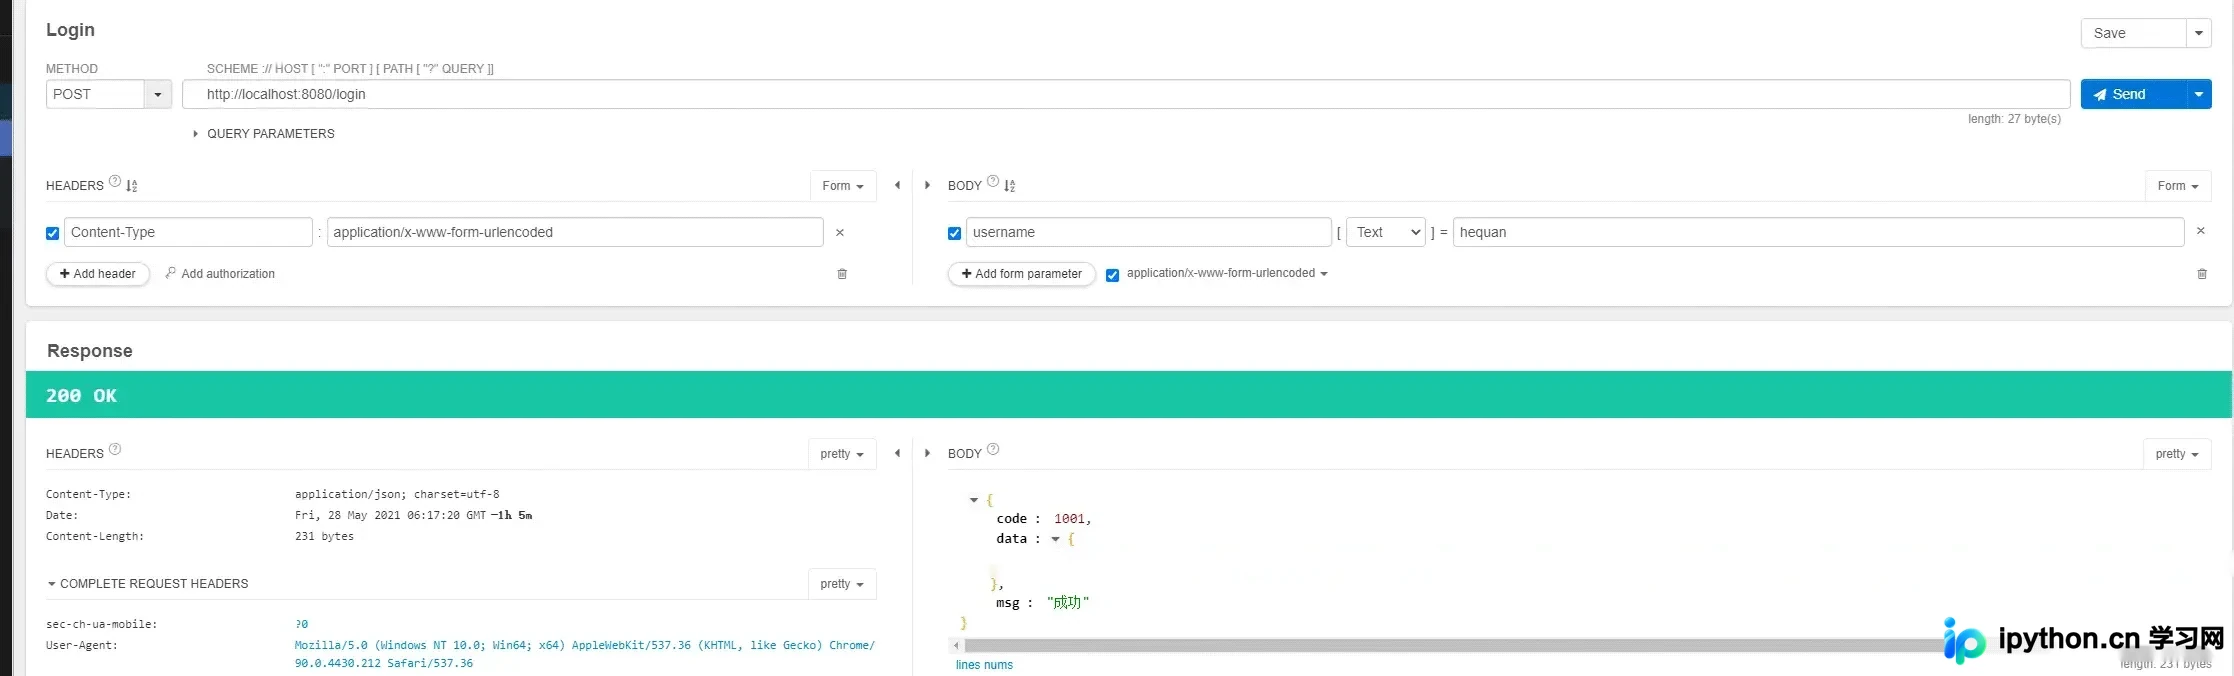
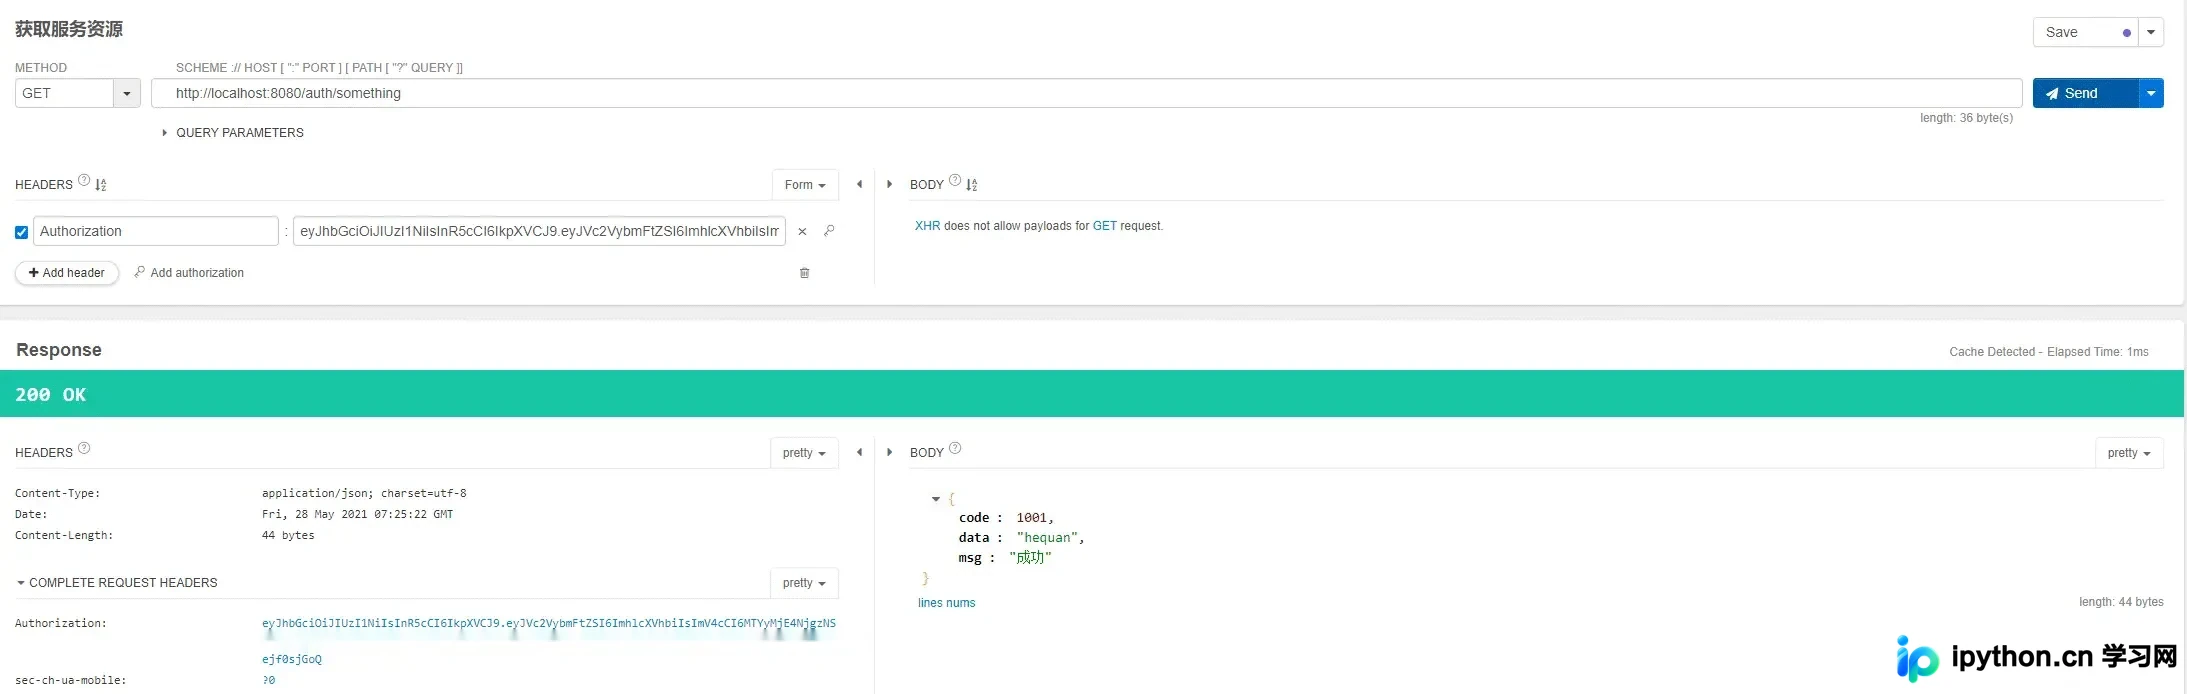
测试时,先POST请求 /login 获取返回的Token字符串,随后在GET请求 /auth/getUserInfo 时,于Header中添加 Authorization: Bearer <token>。
完善与安全建议
基础JWT认证已覆盖常规场景,但在生产环境中建议补充以下机制:
- 黑名单机制:如需使某个Token立即失效,需引入Redis等存储记录失效Token ID。
- Refresh Token:配合Access Token和Refresh Token双令牌模式,提升用户体验与安全性。
- 密钥管理:严禁将硬编码的
Secret暴露给客户端,应通过环境变量或密钥管理服务分发。
以上就是Go开发Gin项目添加jwt功能实例详解的详细内容,更多关于Go Gin项目添加jwt的资料请关注本站其它相关文章!
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









