

mysqldump数据备份与恢复详解:从导出到重建

在面对防火墙隔离或云数据库限制时,图形化备份工具往往无法使用。本文聚焦于通过命令行调用原生工具 mysqldump,详细讲解如何在 Linux Shell 中快速实现 MySQL 数据的导出、格式转换(纯文本数据)与安全恢复。内容包括指定库/表的精确备份命令、处理 root 权限文件的 Source 技巧,以及通过管道快速导入数据的实操步骤。
使用 mysqldump 导出 SQL 备份脚本
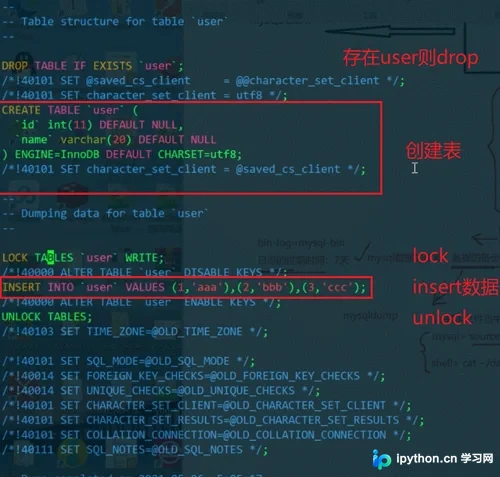
在服务器端进行数据备份时,mysqldump 是最常用的基础工具。它不仅导出数据,还会包含建表语句(DDL),生成的 .sql 文件可以直接用于在不同环境或数据库中重建结构。
以下命令可以将指定库的指定表导出为标准的 SQL 脚本:
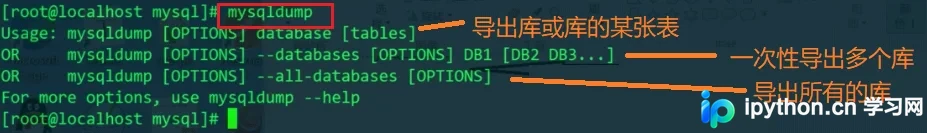
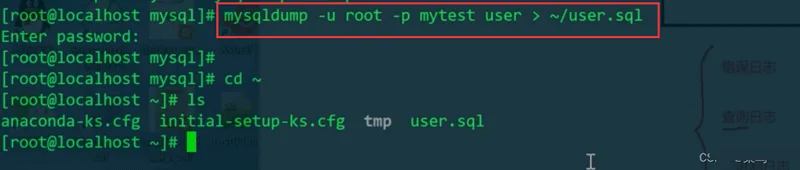
查看并确认导出内容
导出完成后,建议使用 vim 或其他编辑器打开生成的 .sql 文件,确认其包含了 CREATE TABLE 和 INSERT INTO 等完整指令。
mysqldump 常用导出语法总结
根据备份需求的不同,参数组合也有所区别。以下是核心场景的命令模板:
- 导出所有库:适用于全量灾难备份。
mysqldump -u 用户名 -p --all-databases > ~/all_databases.sql - 导出指定多个库:一次性备份特定的几个业务库。
mysqldump -u 用户名 -p --databases db1 db2 > ~/multi_db.sql - 导出单个库或单表:最常用的增量或迁移方式。
mysqldump -u 用户名 -p dbname tablename > ~/backup.sql
提取纯数据进行额外分析
如果只需将表格数据导出供 Python、Go 或其他语言脚本读取(例如构建用户画像),可以使用 -t 参数生成制表符分隔的文本文件,无需复杂的 SQL 解析过程。
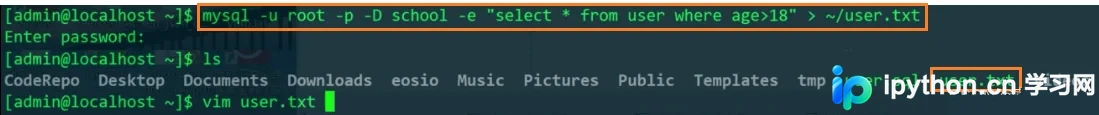 生成的
user.txt 内容为纯数据行,每一列由 Tab 键分隔,方便代码直接按行列解析处理。
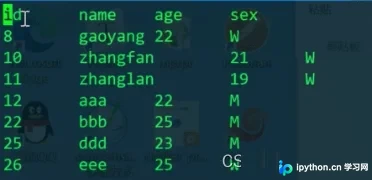
处理权限问题的数据恢复流程
使用 root 账号执行导出时,生成的 .sql 文件属主通常为 root,普通用户在 Linux Shell 下可能无权限执行 source 操作。此时需要手动变更文件权限。
第1步:调整文件属主
若当前处于普通用户环境,且备份文件在 /root 目录下,先将其移动到工作目录,并使用 chown 变更所有者。
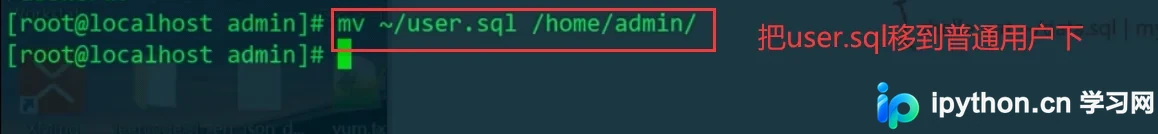

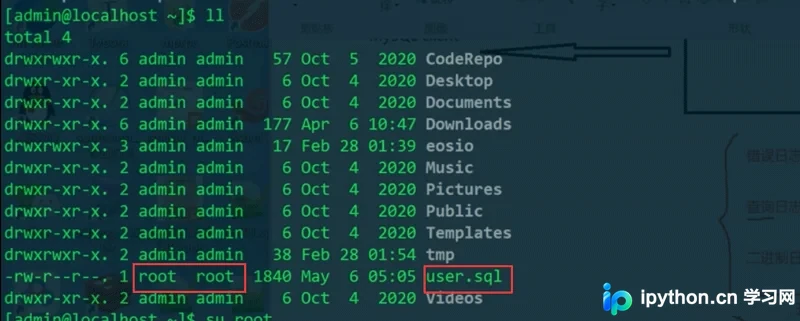
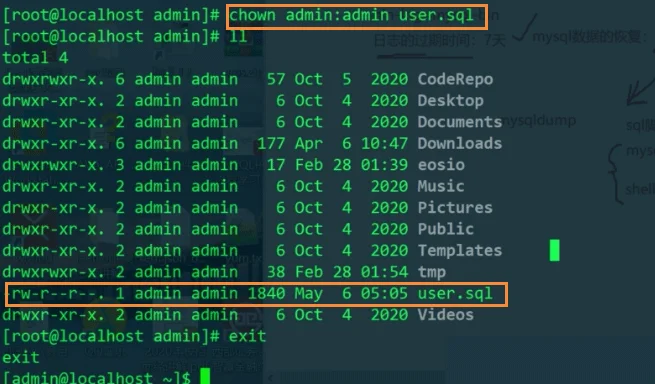
第2步:登录 MySQL 执行 Source
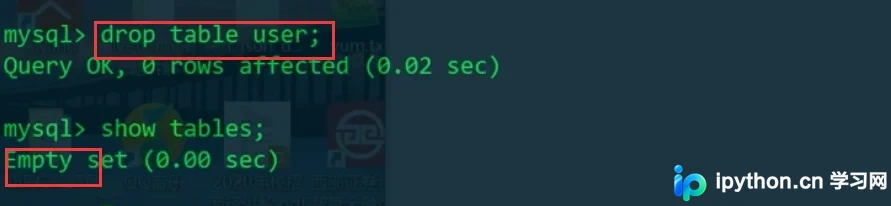
进入 MySQL 交互式界面后,使用 source 命令重新执行该脚本,即可重建表结构和数据。
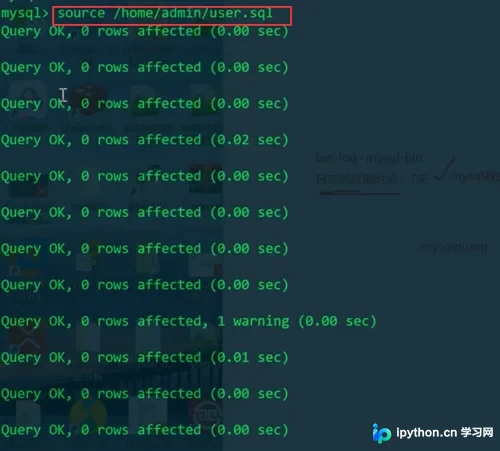
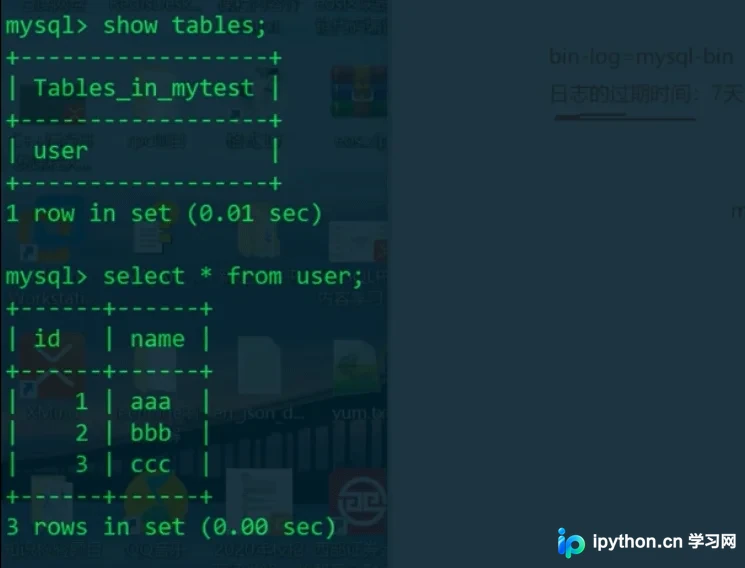
至此,该表和对应的数据已完全恢复到新的实例或数据库中。
快速导入数据的替代方案
除了上述 source 方式,在 Linux 环境中还有更快捷的一行命令导入法。
方法 A:通过管道快速执行
利用 Shell 的管道特性,直接将文件内容传递给 mysql 客户端,适合大数据量或自动化脚本:
cat ~/data.sql | mysql -u 用户名 -p 目标库名注意:这里必须指定具体的 目标库名,因为导出的文件中通常只包含表结构插入,不包含创建数据库的语句。
方法 B:Shell 下静默导入
如果需要跳过交互密码提示或使用其他非标准端口连接,可以结合 --password=xxx 参数使用:
mysql -u root -p'DB_PASSWORD' target_db < school.sql以上就是使用 mysqldump 进行 MySQL 数据备份、导出与分析的详细内容,更多关于 MySQL 备份恢复的实战资料请关注本站其它相关文章!
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









