

C语言动态内存管理:malloc、free与常见错误详解

C语言中动态内存开辟解决了编译期无法确定空间大小的问题,主要涉及堆区操作。文章系统讲解了 malloc、calloc 和 realloc 函数的行为差异与安全使用规范,指出必须检查返回值并进行类型转换,使用后需释放并置空指针。同时梳理了解引用NULL、越界访问、重复释放等常见错误场景及经典内存面试题解析。
静态开辟与动态开辟的区别
在 C 语言中,局部变量通常直接在栈空间上开辟固定大小的连续空间,例如:
int val = 20;
char arr[10] = {0};
这种方式存在两个显著特点:一是空间大小在定义时即已固定;二是所需内存在编译阶段就已分配完毕。然而在实际开发中,许多数据结构的规模只有在程序运行期间才能确定。为了满足这种灵活性需求,必须采用动态内存开辟技术,即在程序运行时向操作系统申请所需的堆(Heap)空间。
动态内存函数的介绍与使用
C 语言提供了一系列位于 <stdlib.h> 头文件中的标准库函数来管理堆内存。
第1步:使用 malloc 申请内存
目的:向内存申请一块连续可用的空间。
入口:void* malloc(size_t size)
动作与参数:传入所需字节的整数倍大小。重要状态:
- 成功时返回指向该空间起始位置的指针。
- 失败时返回
NULL指针。因此在实际编程中,必须对返回值进行检查,否则若直接使用会导致“野指针”引发崩溃。 - 返回类型为
void*,这意味着编译器不知道该对象的类型,使用者在使用前必须进行强制类型转换。 - 若传入参数为 0,行为由具体编译器决定,可能导致无作用或返回唯一不可访问地址。
示例代码如下:
int main()
{
	// 申请 40 字节空间并转换为 int* 类型
	int* p = (int*)malloc(40);
	if (p == NULL)
	{
		perror("malloc");
		return 1;
	}

	for (int i = 0; i < 10; i++)
	{
		*(p + i) = i;
	}

	// 使用后必须释放,否则造成内存泄漏
	free(p);
	p = NULL; // 防止成为悬垂指针
	return 0;
}
第2步:理解 free 释放与内存防漏
目的:回收不再使用的动态内存,避免资源浪费。
入口:void free(void* ptr)
规则说明:
- 如果传入的指针不是动态申请的起始位置,结果未定义。
- 如果传入
NULL,则不做任何操作。 - 最关键的操作:释放完内存后,务必将指向该内存的指针置为
NULL。因为此时该区域已被操作系统回收,继续访问即为非法。
注意:如果对动态申请的空间没有调用 free,会造成内存泄漏,长此以往会耗尽系统内存资源。
第3步:使用 calloc 实现自动初始化
目的:不仅开辟空间,还能将所有分配的内存初始化为零。
入口:void* calloc(size_t num, size_t size)
区别:与 malloc 不同,calloc 接收元素个数 num 和单个元素大小 size,并在返回前把每个字节都设为 0。
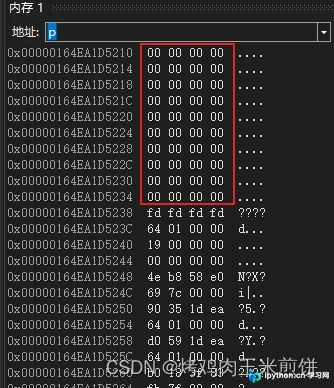
代码示例:
int main()
{
	int* p = (int*)calloc(10, 4); // 申请足够容纳10个int的空间,并清0
	if (p == NULL)
	{
		perror("calloc");
		return 1;
	}
	free(p);
	p = NULL;
	return 0;
}
第4步:使用 realloc 调整内存大小
目的:当预申请的空间过大或过小时,重新规划内存块的大小。
入口:void* realloc(void* ptr, size_t size)
逻辑流程:调整原有内存空间的大小,并且会将原来内存中的数据移动到新的空间。
调整过程中存在两种情况:
- 后续空间充足:直接追加到原空间末尾,数据不变。
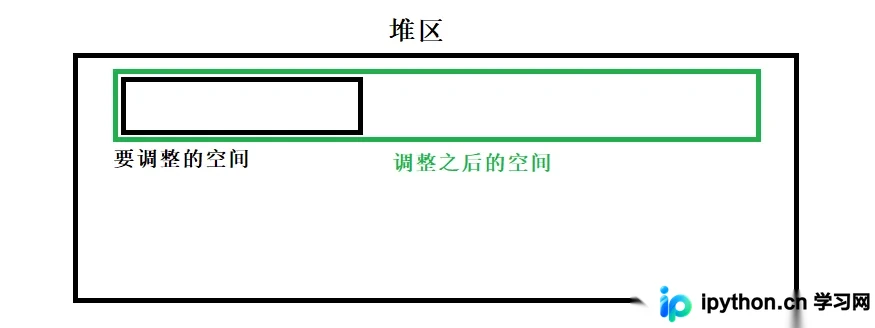
- 后续空间不足:系统在堆区寻找一块满足新大小要求的连续空间,将旧数据拷贝过去,并释放原来的旧空间。此时返回值是一个新地址。
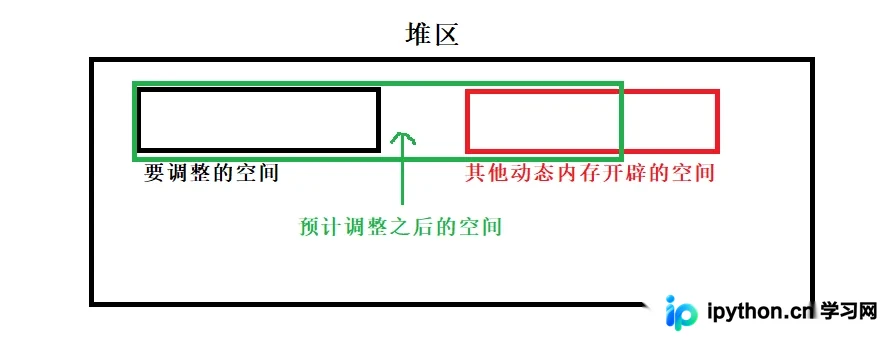
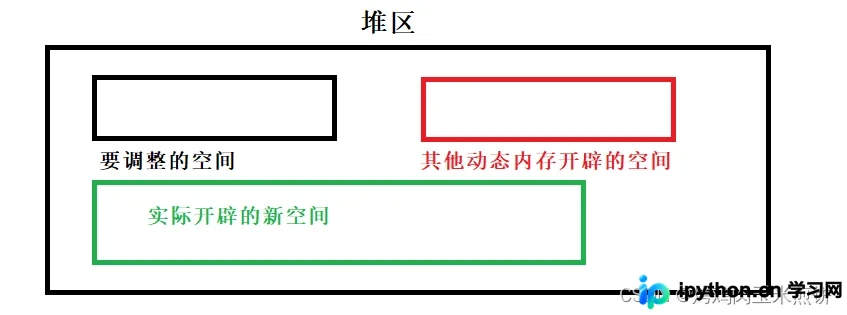
关键点提醒:如果在所有空间中均找不到合适位置,realloc 会返回 NULL。**因此不能直接将结果赋给原指针**,一旦出错会导致原指针丢失且内存泄漏。应使用临时指针接住返回值检查是否为空后再赋值。
扩容与缩容示例:
// 扩容至 1000 字节
p = realloc(p, 1000);
if (p == NULL) perror("realloc");

// 缩容至 20 字节
p = realloc(p, 20);
if (p == NULL) perror("realloc");

free(p);
p = NULL;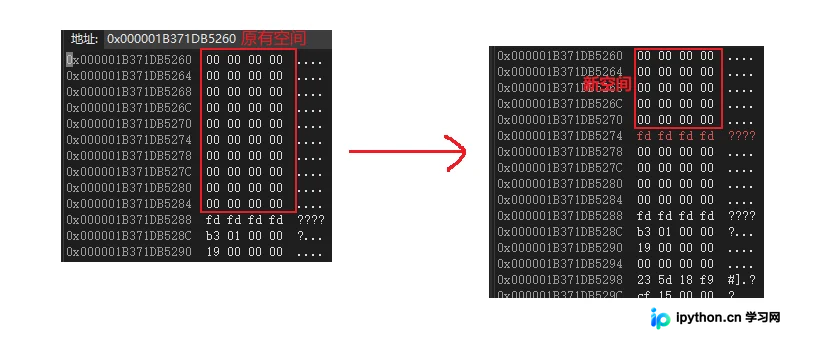
常见的动态内存错误排查
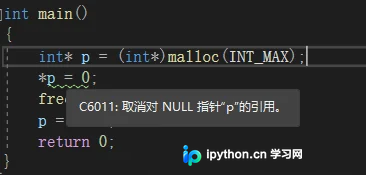
错误1:对 NULL 指针进行解引用
在使用 malloc 后不判断是否为空就直接写入数据,一旦分配失败将导致程序崩溃。正确的做法是始终在分配成功后才进行操作。
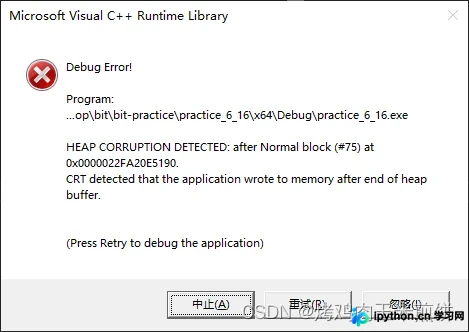
错误2:对动态开辟空间的越界访问
循环次数超出申请范围。例如申请了 40 字节(假设存 10 个 int),但在循环中使用了下标 10,会导致越界写入未知内存区域。
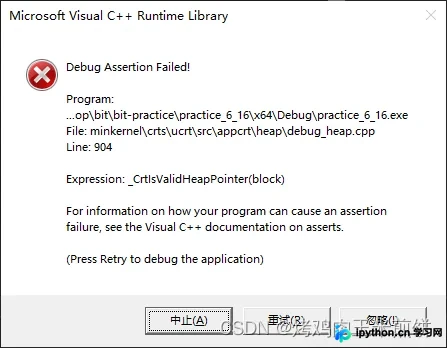
错误3:对非动态开辟内存使用 free
试图释放一个普通局部变量的地址。局部变量属于栈区,由系统自动回收,手动对其调用 free 属于非法操作。
错误4:使用释放了一块动态开辟内存的一部分
移动了指针指向(如 p++)后再调用 free(p),此时 p 已经不在原动态内存的起始位置。
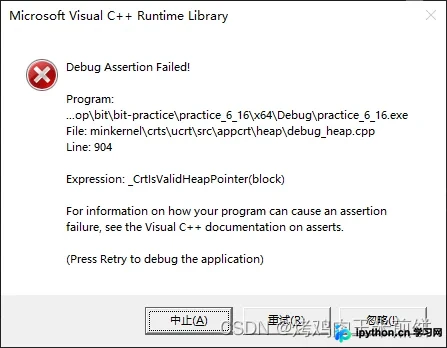
错误5:对同一块动态内存多次释放
第一次释放后内存已被交还操作系统,第二次释放同一指针会导致严重错误。
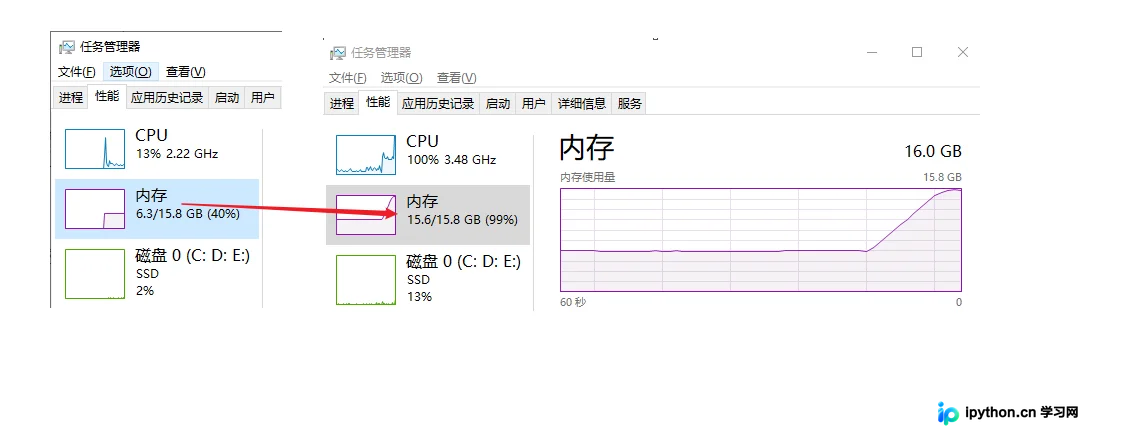
错误6:忘记释放不再使用的内存(内存泄漏)
在循环或长期运行的服务中持续 malloc 却不 free,内存占用量会随时间无限增长直到触发异常终止。
经典内存操作面试题解析
案例 1:指针传值导致的悬垂问题
void GetMemory(char* p)
{
    p = (char*)malloc(100);
}
void Test(void)
{
    char* str = NULL;
    GetMemory(str);
    strcpy(str, "hello world"); // 对NULL解引用!
    printf(str);
}解析:GetMemory 只是按值传递副本,修改形参 p 不会影响实参 str。执行完后 str 仍为 NULL,后续 strcpy 非法访问,且由于函数退出,申请的 100 字节未释放造成泄漏。
案例 2:越界字符串处理与野指针
char* GetMemory(void)
{
    char p[] = "hello world";
    return p; // 返回栈内局部数组的首地址
}
void Test(void)
{
    char* str = NULL;
    str = GetMemory();
    printf(str); // 打印乱码,因为空间已失效
}
解析:局部数组 p 存放在栈区,函数返回后栈帧销毁,数组空间被回收。返回的地址变为无效,读取内容不确定。
案例 3:正确的传址调用(仍需手动释放)
void GetMemory(char** p, int num)
{
    *p = (char*)malloc(num);
}
void Test(void)
{
    char* str = NULL;
    GetMemory(&str, 100);
    strcpy(str, "hello");
    printf(str);
    // 缺失 free(str); 此处存在内存泄漏隐患
}
解析:通过二级指针成功修改了外部指针的值,可正常读写内存。但若不调用 free 同样会产生内存泄漏问题。
案例 4:释放后的再次使用(Use-After-Free)
void Test(void)
{
    char* str = (char*)malloc(100);
    strcpy(str, "hello");
    free(str);
    if (str != NULL) // str并未自动变NULL,依然不为空!
    {
        strcpy(str, "world"); // 非法写操作
        printf(str);
    }
}
解析:调用 free 仅释放内存,不会把指针清零。指针依然保存着之前的地址但已无权限访问。若不立即置 str = NULL,后续逻辑极易在此处造成灾难性后果。
C/C++ 程序的内存分布概览
深入理解动态内存离不开对整体内存布局的认识。典型的 C/C++ 程序内存划分为以下四个主要区域:
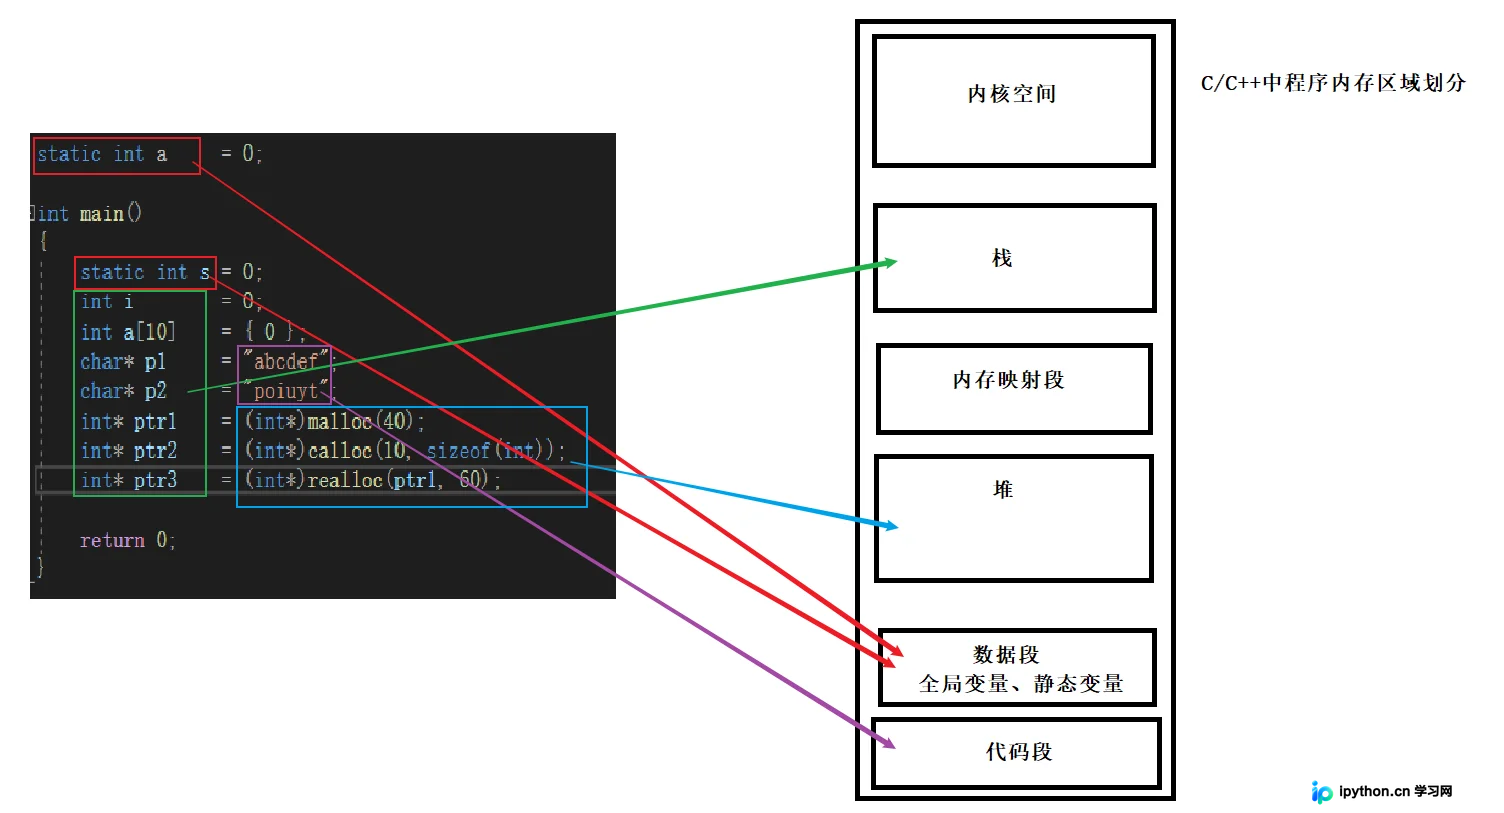
- 栈区(Stack):由操作系统自动分配释放,存放函数的参数值、局部变量值等。操作方式类似于数据结构中的栈。其效率极高但不受程序员控制,容量有限。
- 堆区(Heap):一般由程序员分配释放。若程序员不释放,程序结束时可能由 OS 回收。分配方式类似于链表,相对灵活但容易产生碎片和泄漏。
- 数据段/静态区(Static):存放全局变量、静态局部变量(static)。程序结束后由系统统一回收。
- 代码段(Code):存放函数体的二进制机器代码。
补充提示:普通的局部变量位于栈区,生命周期随函数结束而结束;被 static 修饰的局部变量却被存放在数据段,其生命周期贯穿整个程序运行过程。这是两者在行为表现上的重要区别。
以上就是C语言动态内存管理深入探讨的详细内容,更多关于C语言内存分配与调试的资料请关注本站其它相关文章!
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









