

Linux 环境下 Oracle 数据库用户与表空间创建全流程

发布时间:2026-10-16| 5人浏览过
在 Linux 服务器搭建 Oracle 开发或测试环境时,手动配置表空间与用户是标准前置操作。本文梳理了从登录数据库实例、规划数据文件路径、创建独立表空间,到生成受限用户及分配必要权限的标准化流程,同时附带常见维护命令。
第1步:切换用户并获取最高权限
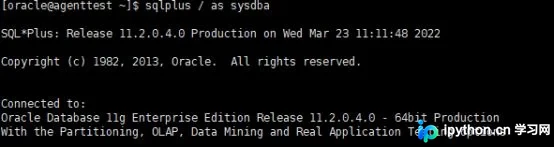
Oracle 数据库通常以专用操作系统用户 oracle 运行。为确保后续 SQL 命令拥有足够的执行权限,首先需切换到该账户并登录系统管理员(sysdba)模式。
su - oracle
sqlplus / as sysdba
第2步:构建数据存储容器(表空间)
Oracle 不直接存储于目录中,而是依赖“表空间”这一逻辑单元映射到底层物理文件。建议先创建临时表空间用于排序操作,再创建普通表空间存放业务数据。操作前应先查询现有结构。
准备:检查现有状态
确认当前环境的临时文件路径及数据文件分布:
-- 查看临时表空间对应的物理文件
select name from v$tempfile;
-- 查看数据文件分布
select name from v$datafile;
动作:建立专属表空间
为避免不同项目数据混用,需为当前需求建立独立的表空间。以下示例中使用了自定义名称,实际部署请将路径替换为服务器的真实数据目录(如 /oracle/app/oracle/oradata/.../)。
-- 创建临时表空间 LRMS_TMP
create temporary tablespace LRMS_TMP
tempfile '/oracle/app/oracle/oradata/orcl/LRMS_TMP.dbf' size 100m autoextend on next 32m maxsize 100m extent management local;

-- 创建常规表空间 LRMS_DB
CREATE TABLESPACE LRMS_DB LOGGING DATAFILE '/oracle/app/oracle/oradata/orcl/LRMS_DB.dbf' SIZE 100M AUTOEXTEND ON NEXT 32M MAXSIZE 100M EXTENT MANAGEMENT LOCAL;

第3步:生成账号并完成资源绑定
创建一个专属账户,并将其默认的存储位置指向新创建的表空间。此时创建的账号尚处于空白状态,无任何操作能力。
create user lrms identified by lrms_nmgjc default tablespace LRMS_DB temporary tablespace LRMS_TMP;

第4步:授予操作权限
新账号无法直接执行建表或查询等核心功能。根据最小权限原则,对于普通开发人员,仅需赋予基础连接权与对象创建权;若涉及全库导出导入,还需单独授权。
-- 赋予最常用的 CONNECT(连接)、RESOURCE(创建对象)角色
grant connect,resource to lrms;
-- 额外开放视图创建权限
grant create view to lrms;
日常维护:验证、解锁与收尾工作
完成上述步骤后,建议立即验证用户是否成功注册,并根据需要调整账户锁定状态或删除不再使用的残留对象。
验证与激活
-- 1. 检查用户列表
select username from dba_users;

-- 2. 解锁用户(防止自动锁定导致登录失败)
alter user lrms account unlock;
清理:用户与空间的销毁
废弃环境时需小心删除。注意区分物理文件是否随数据库对象一同移除。
-- 删除用户及其所有关联对象
drop user 用户名 cascade;

-- 删除空的表空间(仅逻辑删除,留物理文件)
drop tablespace tablespace_name;
-- 删除非空表空间(含数据但留物理文件)
drop tablespace tablespace_name including contents;
-- 彻底删除:含数据且移除磁盘文件
-- drop tablespace tablespace_name including datafiles;
-- 彻底删除:含数据、文件及外键约束引用
-- drop tablespace tablespace_name including contents and datafiles CASCADE CONSTRAINTS;
重置口令
若初始密码过于复杂或遗忘,可通过系统管理员更新:
alter user lrms identified by 新密码;
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









