

ThinkPHP6.0 前置与后置中间件区别及最佳实践

在 ThinkPHP 6.0 开发中,合理使用中间件是处理全局逻辑的关键。前置与后置中间件的主要区别在于代码执行顺序:前置中间件在调用 $next($request) 之前运行,此时尚未进入控制器;后置中间件则在之后运行,控制器逻辑已执行完毕。因此,对于需要阻断请求的拦截场景(如登录校验),应优先使用前置中间件。
创建与注册中间件
在使用 ThinkPHP 创建中间件前,需通过命令行工具生成对应的类文件。这可以通过 php think 指令快速完成。
第1步:生成中间件文件
目的:为后续编写拦截逻辑准备基础类文件。
入口:项目根目录终端。
操作:运行以下命令可指定不同命名空间路径:
php think make:middleware Auth:默认app\middleware\Auth。php think make:middleware admin/Auth:app\middleware\admin\Auth。php think make:middleware admin@Auth:app\admin\middleware\Auth。这是常用的模块化写法。
本文后续示例均采用 app\admin\middleware\Auth 的结构进行说明。
第2步:注册中间件
创建完成后,需将中间件注册到应用或路由中。ThinkPHP 支持四种类型的中间件:全局、应用、路由和控制器中间件。为深入理解前后置区别,我们以常见的“应用中间件”作为登录流拦截器为例进行解析。
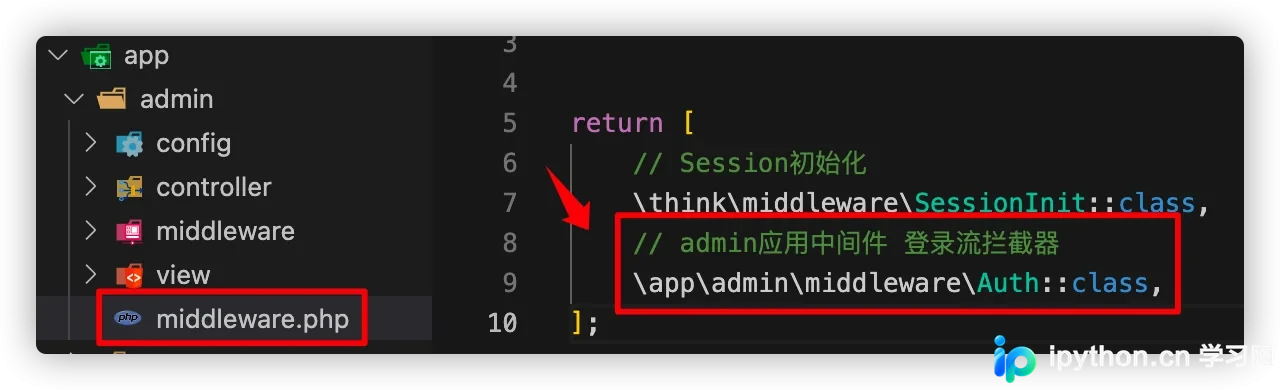
前置与后置中间件的定义
区分前置还是后置,核心标准在于拦截逻辑是运行在 $next($request) 方法调用之前还是之后。
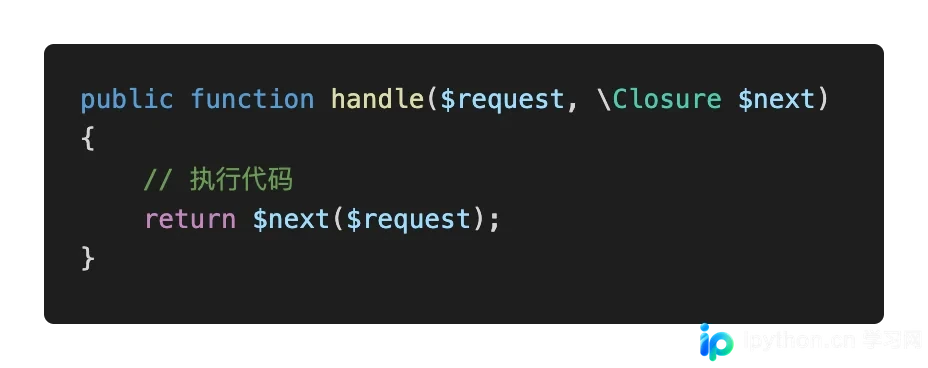
第3步:执行前置逻辑
定义:将验证或处理代码写在 $next($request) 之前的方式被称为前置中间件。
状态:在执行完前置逻辑后,若未返回响应,继续调用 $next 即可进入下一层中间件或控制器。
第4步:执行后置逻辑
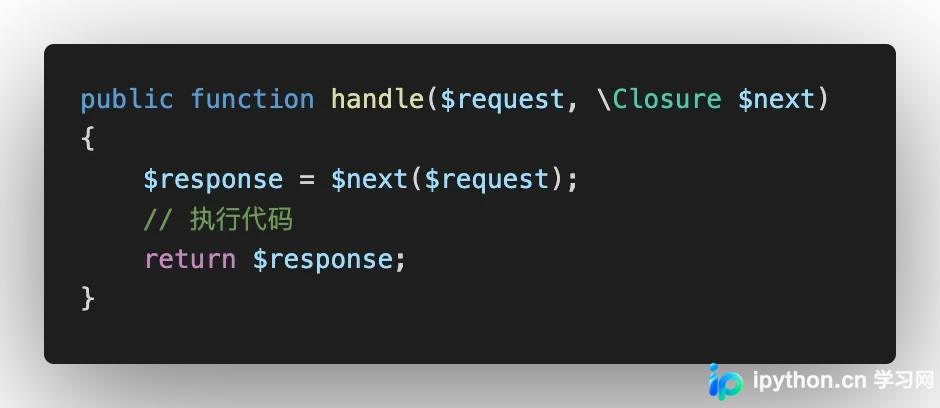
定义:将代码写在 $next($request) 之后的方式被称为后置中间件。
状态:必须等待 $next 执行完毕(通常意味着控制器逻辑已结束)后,再执行后续代码。
两者的核心区别
在业务开发中,两种中间件的行为存在显著差异,主要体现在参数获取时机和业务逻辑影响上。
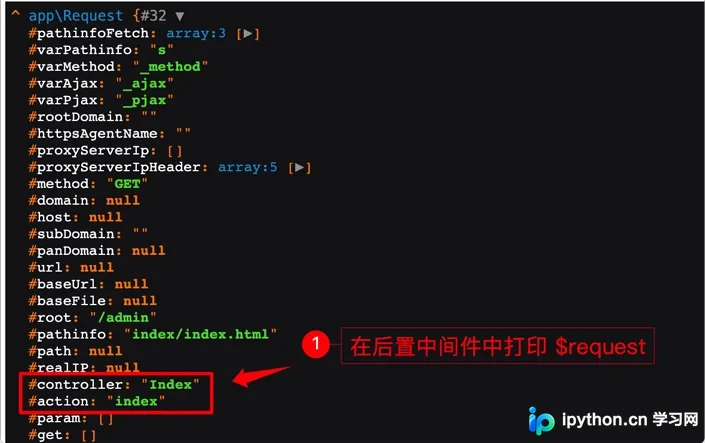
第5步:查看控制器参数获取情况
前置中间件的限制:由于此时路由匹配还未完全生效或未传递到当前层级,调用 $request->controller() 往往无法获取到当前访问的控制器和方法名。
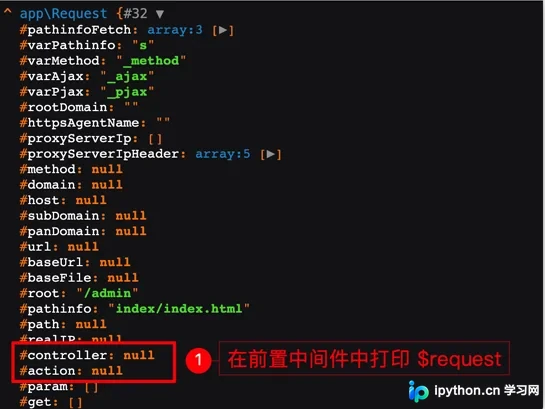
后置中间件的优势:由于此时控制器可能已经执行过路由解析,$request->controller() 能正常返回预期的控制器和方法名称。
第6步:评估对业务逻辑的执行影响
区别分析:前置中间件在未放行时,可以彻底阻止控制器方法的执行;而后置中间件即使判断出拦截条件,也必须要等到调用 $next($request) 后才能执行拦截代码。这意味着控制器里的业务逻辑已经被触发并执行了。
以写入文件为例,如果在一个后置中间件中尝试拦截非法请求,但控制器内部已经完成了文件写入操作,那么这种拦截就是无效的,因为副作用已经产生。
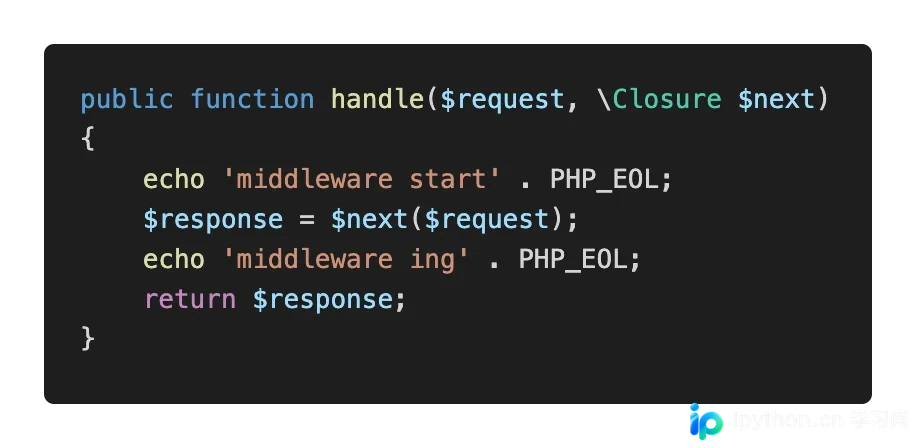
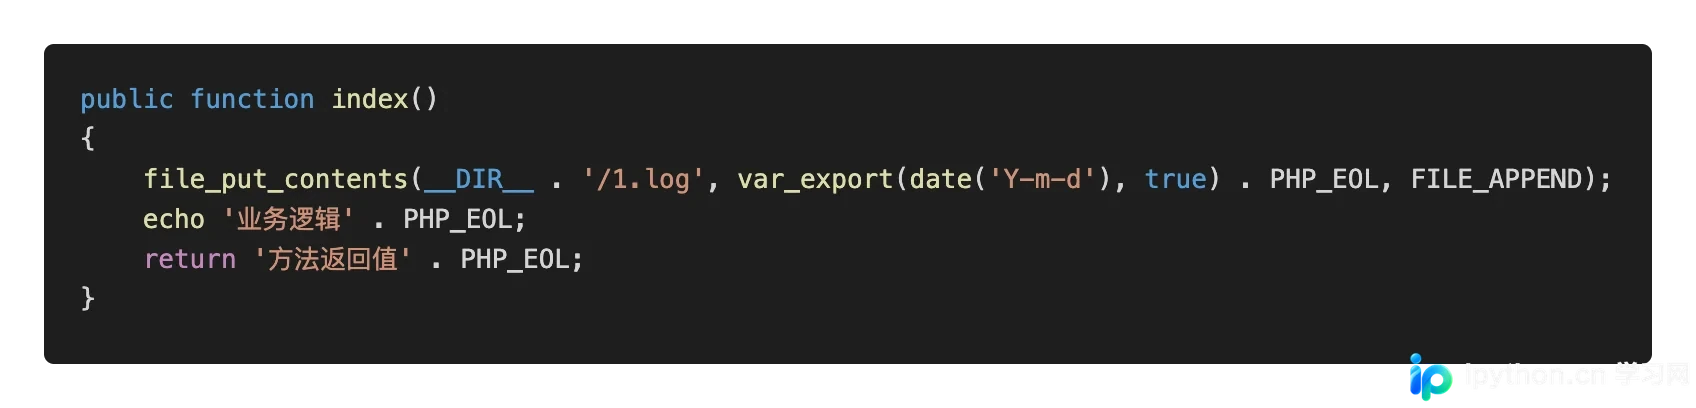
从网页输出源码可以看到典型的后置执行流程:
- middleware start
- 业务逻辑(控制器内容)
- middleware ing(后置逻辑)
- 方法返回值
这与期望的拦截效果完全不同,因此在进行权限校验等拦截需求时,后置中间件并无实际意义。
登录拦截器的正确实现
基于上述区别,我们对比两种登录拦截器的写法,找出适合生产环境的方案。
第7步:后置中间件实现(不推荐)
尽管在后置中也能拿到控制器名并进行判断,但由于控制器已执行,该模式存在隐患:
public function handle($request, \Closure $next)
{
    // 此时控制器逻辑已经执行完毕
    $response = $next($request);

    $noCheck = ['login']; // 不进行登录检查的控制器白名单
    $controller = parse_name($request->controller());

    if (!session('?admin') && !in_array($controller, $noCheck)) {
        return redirect(url('admin/login'));
    }
    return $response;
}
第8步:前置中间件实现(推荐)
为了避免控制器的无谓执行,应使用前置中间件。虽然在前置阶段难以直接使用 $request->controller(),但可以使用 $request->pathinfo() 获取当前的路由地址来进行正则判断。
public function handle($request, \Closure $next)
{
    // 在调用 next() 之前执行检查
    if (empty(session('admin')) && !preg_match('/login/', $request->pathinfo())) {
        return redirect((string)url('login/index'));
    }
    // 校验通过,放行至控制器
    return $next($request);
}
以上就是 ThinkPHP 6.0 前置与后置中间件区别的详细内容,更多关于 ThinkPHP 6.0 中间件使用方法的相关资料请关注本站其它相关文章!
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









