


在 CentOS 这类以命令行为主的服务器环境里,tcpdump 几乎是网络排障时绕不开的基础工具。不过,抓包、看带宽、查进程和做深度协议分析,其实对应的是几类完全不同的问题。下面按实际运维场景拆开比较 tcpdump、Wireshark、iftop、nethogs 和 nload,方便你判断什么时候该抓包,什么时候只需要看趋势,什么时候又该直接定位到具体进程。
tcpdump 适合解决什么问题
如果把 tcpdump 看成“CentOS Sniffer”,它最核心的价值仍然是命令行抓包、实时过滤和快速定位网络异常。它适合直接跑在服务器上,既能看接口流量,也能按 IP、端口、协议筛选目标流量,还能配合脚本、管道和其他命令行工具做自动化处理。
但 tcpdump 的边界也很明显:它擅长拿到数据包层面的事实,不擅长做图形化展示,也不擅长深度协议可视化分析。也就是说,它更像一把高效率的排障扳手,而不是一套完整的可视化分析平台。
tcpdump 与 Wireshark:命令行抓包和深度协议分析怎么选
功能侧重点不同
tcpdump 的强项是命令行捕获和基础过滤,能够实时监控网络数据包,也支持对 TCP/IP、HTTP 等常见协议做初步解码。对于服务器值守、远程排障和快速采样来说,这已经足够高效。
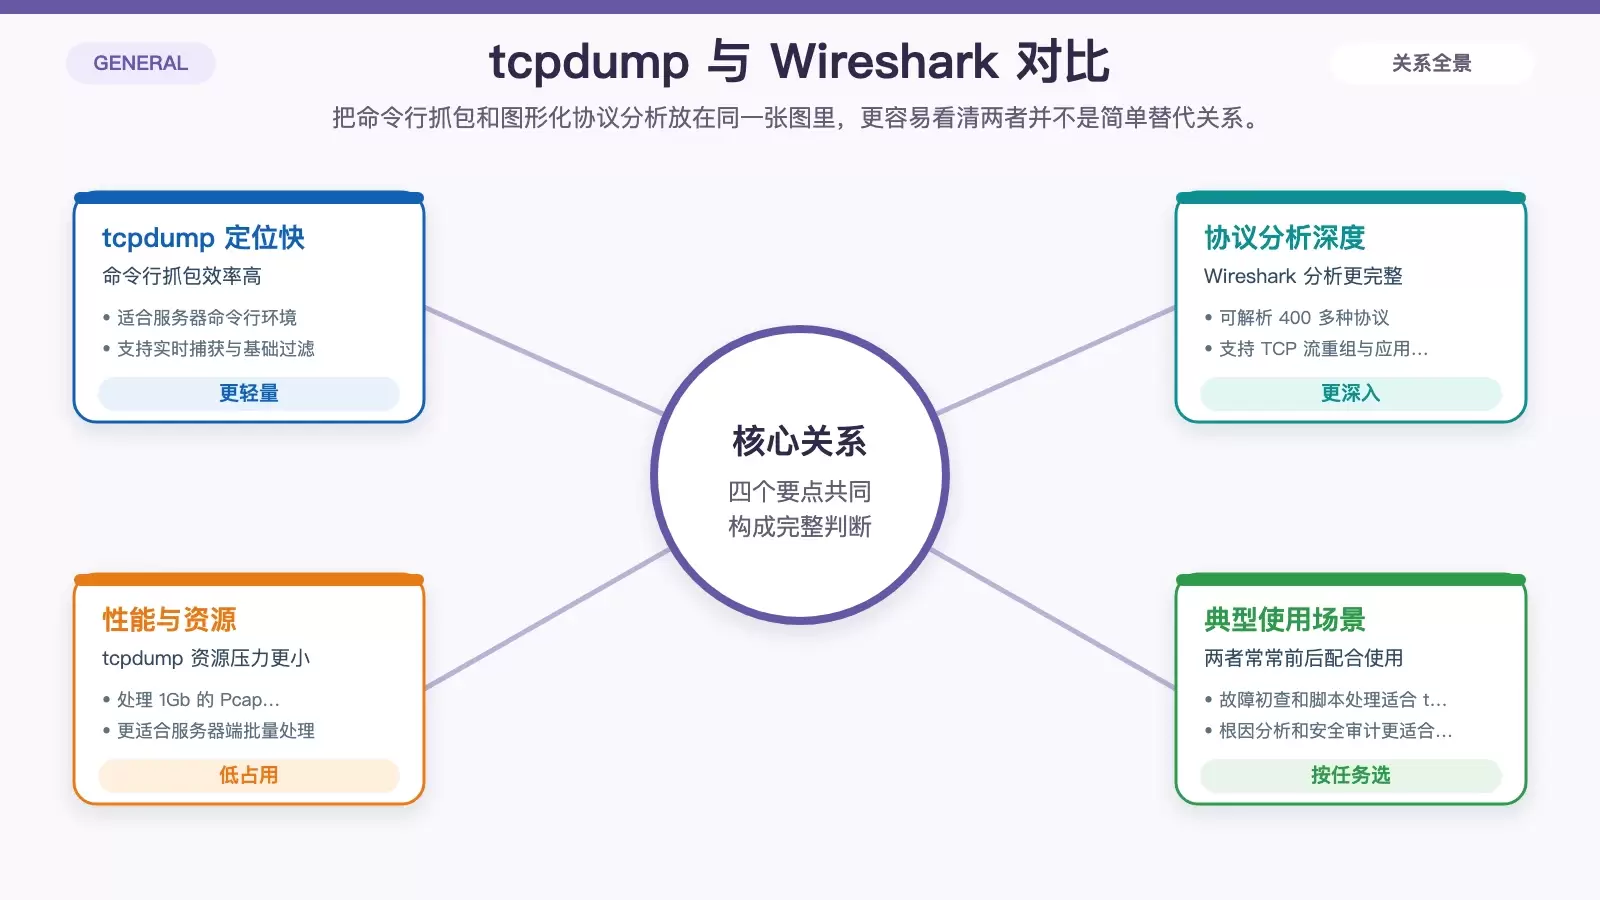
Wireshark 则把重心放在图形界面和深度协议分析上。它可以解析 400 多种协议,支持 TCP 流重组、应用层协议解码,还能把数据包导出为 PCAP、CSV 等格式。遇到复杂协议问题、异常会话还原或安全审计任务时,Wireshark 的可见性明显更强。
性能和资源占用差异明显
在大量数据包处理场景下,tcpdump 通常更轻量,资源占用更低。原文给出的例子是:处理 1Gb 的 Pcap 文件 时,tcpdump 的分析速度快于 Wireshark,更适合服务器端批量处理。
Wireshark 的代价是更高的 CPU 和内存消耗。尤其是在实时捕获大量流量时,这种资源开销可能反过来影响业务主机本身的运行状态。
适用人群和典型场景
如果你的目标是实时流量监控、自动化脚本处理,或者在 SSH 环境里快速排查问题,tcpdump 更合适。它是系统管理员常用的第一手工具。
如果你的目标是做协议级根因定位、深度流量复盘或安全审计,例如分析恶意流量、重组会话内容,Wireshark 会更有优势,更适合网络工程师和安全分析师。
这一组对比可以怎么判断
简单说,tcpdump 胜在轻量和效率,Wireshark 胜在分析深度和可视化。前者适合先抓事实,后者适合再做细看。真正高效的工作流,往往不是二选一,而是先用 tcpdump 在服务器上采样或抓包,再把结果交给 Wireshark 做离线深挖。
tcpdump 与 iftop:要看数据包,还是先看带宽占用
看到的对象并不一样
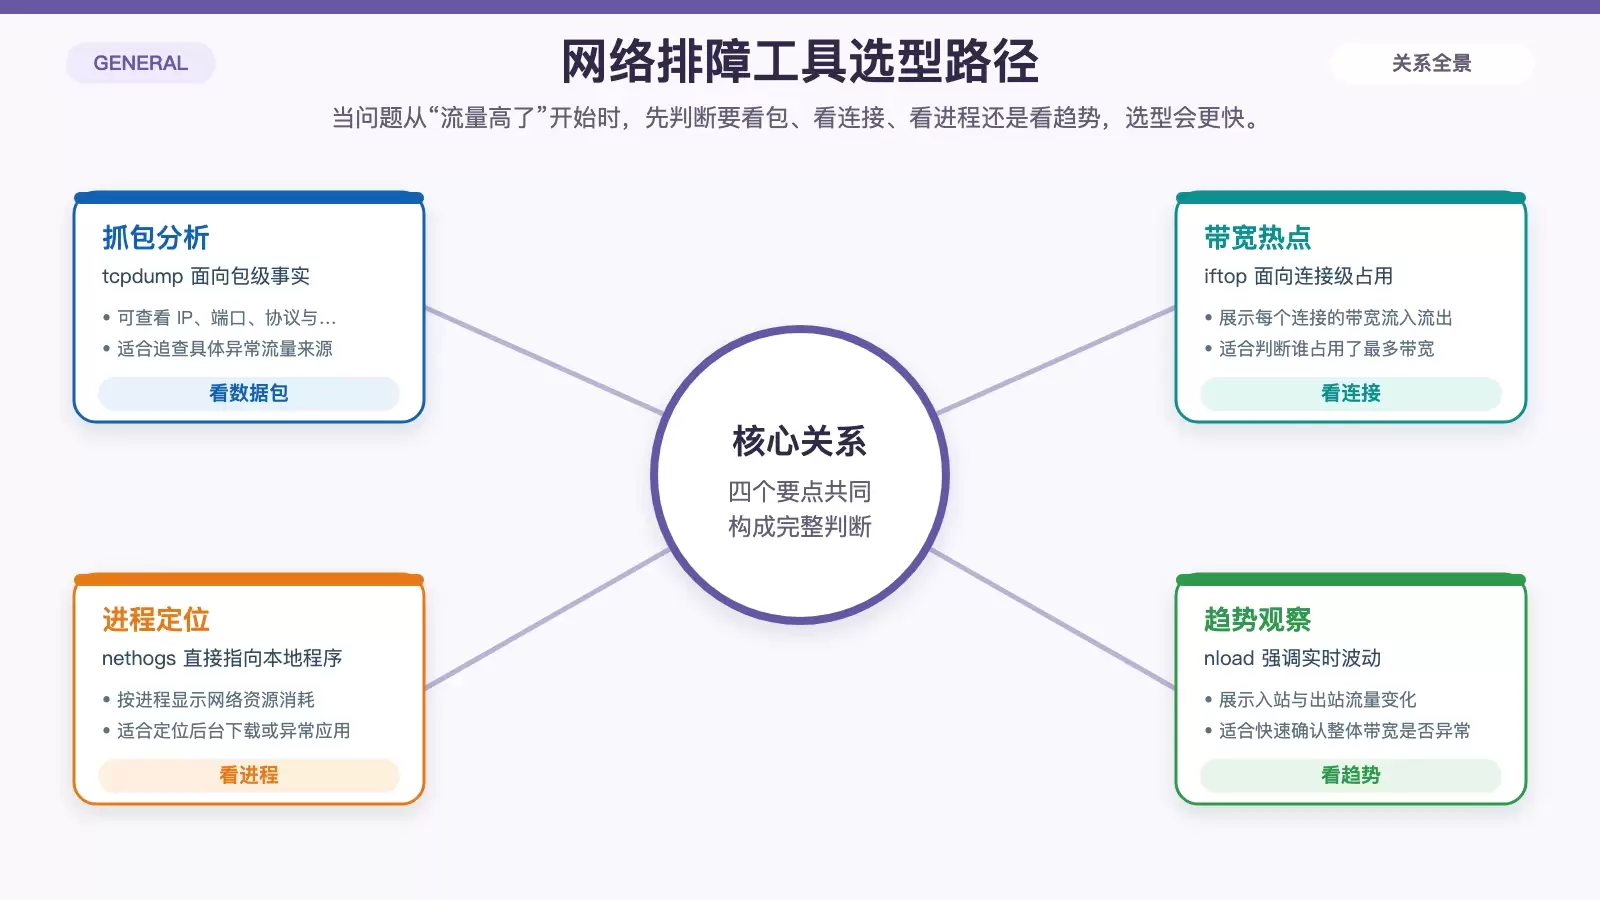
tcpdump 关注的是数据包本身。它可以拿到源 IP、目的 IP、端口、协议,必要时还能看到数据包内容,因此适合分析某一类具体流量到底是什么。
iftop 则专注于实时带宽监控。它更像一个连接级的带宽观察面板,重点展示每个连接的流入和流出数据量,但不会进一步解释这些流量包里到底是什么内容。
资源消耗和持续监控能力
在高流量环境下持续抓包,tcpdump 的资源占用会更高,因为它处理的是完整数据包链路。iftop 的资源开销则低得多,更适合长时间挂在服务器上观察带宽变化趋势。
什么时候该用哪一个
如果你已经知道“带宽高了”,下一步想追问“到底是哪类流量、哪个 IP、哪个端口导致的”,tcpdump 更有用。
如果你现在只想先判断服务器带宽是否饱和、当前最重的连接是谁,iftop 往往更直接。它解决的是“谁占带宽最多”,而不是“这个流量包里发生了什么”。
tcpdump 与 nethogs:接口流量异常和进程定位是两回事
一个看接口,一个看进程
tcpdump 监控的是网络接口级流量,例如某块网卡上的整体通信情况。它能帮助你发现接口上出现了哪些连接和协议,但不能直接告诉你这些流量对应的是哪个本地进程。
nethogs 的设计方向正好相反。它按进程展示带宽占用,能直接告诉你是哪个应用程序在消耗网络资源,例如“某个后台程序正在持续下载数据”。
排障入口不同
如果你的问题是“eth0 为什么突然跑满了”,tcpdump 是更自然的入口,因为它能先把接口上的通信事实呈现出来。
如果你的问题是“到底哪个程序在偷跑流量”,nethogs 更直接,因为它把排查入口从网络接口切换到了本地进程。
长期观察的成本
捕获所有接口流量时,tcpdump 的资源消耗通常更高。nethogs 的资源占用相对较低,因此更适合长期观察进程级带宽变化,尤其适合定位后台任务、异常同步或下载程序。
tcpdump 与 nload:详细抓包和流量趋势查看的取舍
细节能力和直观程度完全不同
tcpdump 提供的是数据包级细节,例如源地址、目的地址、协议类型,并且支持过滤规则,比如 port 80 这类条件,只捕获目标流量。
nload 走的是另一条路线:用图表展示入站、出站流量的实时变化,例如每秒字节数、数据包数。它的功能没有 tcpdump 那么深,但直观程度更高,几秒钟就能看出流量是否异常波动。
更适合快速观察整体状态
从资源占用看,nload 明显比 tcpdump 更轻,适合快速查看当前网络趋势,确认服务器整体带宽使用是否正常。
而 tcpdump 则适合在发现异常趋势之后继续往下查,例如确认 HTTP 流量占比、识别异常数据包,或者分析某个端口上的具体通信内容。
最后怎么选:按排障问题倒推工具
把这几款工具放在一起看,最实用的判断方式不是比较“谁更强”,而是先问自己现在要解决的到底是什么问题。
- 需要在服务器上快速抓包、过滤、保存证据:优先用 tcpdump。
- 需要深度解析协议、重组会话、做可视化审计:优先用 Wireshark。
- 需要实时看哪个连接最占带宽:优先用 iftop。
- 需要定位具体哪个进程在跑流量:优先用 nethogs。
- 需要快速查看整体入站/出站流量趋势:优先用 nload。
在实际运维里,tcpdump 依然是最通用的基础工具,但它不是所有问题的终点。先用轻量工具判断异常属于“趋势问题、连接问题、进程问题还是协议问题”,再决定是否进入抓包和深度分析,效率通常会更高。









