

Python 3.9官方下载地址及安全验证方法
详细介绍Python 3.9官方下载地址获取渠道、各系统安装包选型指南,以及基于SHA-256哈希值比对、GPG数字签名和Windows数字签名的完整安全验证操作步骤与排查方案。
获取官方正版 Python 安装包并完成安全验证,是确保开发运行环境免遭中间人劫持、木马捆绑或静默篡改的必要步骤。本文直接提供 Python 3.9 系列的官方标准下载渠道、各操作系统安装包选择依据,并给出基于 SHA-256 校验和计算比对、GPG 数字签名验证以及 Windows 原生数字签名的完整实操指南。
一、Python 3.9 官方正规下载渠道与版本定位
Python 唯一的官方主站为 python.org。任何第三方聚合网站、非官方软件管家均存在二次打包或夹带广告脚本的风险。在下载前,必须明确 Python 3.9 的官方下载路径与所处的生命周期状态。
1. 官方下载直达地址
- 官方所有版本发布总列表:
https://www.python.org/downloads/ - Python 3.9 专用归档发布页(以最终二进制版本 3.9.13 为例):
https://www.python.org/downloads/release/python-3913/ - 官方 FTP 文件镜像服务器目录:
https://www.python.org/ftp/python/3.9.13/
2. Python 3.9 维护状态说明
根据 Python 官方发布周期规范,Python 3.9 于 2020 年 10 月正式发布,在进入安全维护阶段后,官方于 2022 年 5 月发布了最后一个包含预编译可执行安装包(Installer)的二进制版本 Python 3.9.13。此后发布的子版本(如 3.9.14 至 3.9.18 等)属于安全源码阶段,官方仅提供源码压缩包(Source Tarball),不再构建 Windows 与 macOS 的可执行安装程序。因此,如果需要直接使用图形安装向导,Python 3.9.13 是官方提供的最终推荐二进制构建版本。
3. 安装包选型对照
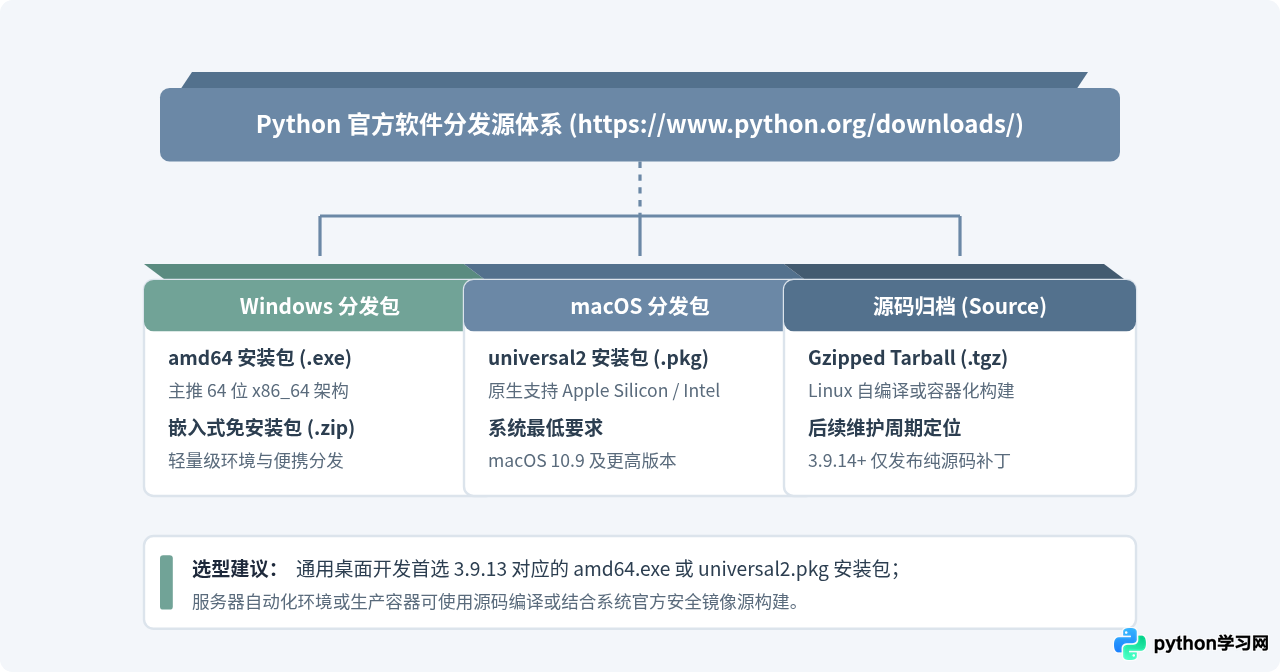
在 release 页面底部的「Files」表格中,针对主流操作系统提供了不同形态的文件:
- Windows 64 位环境:选择
Windows installer (64-bit),文件名通常为python-3.9.13-amd64.exe。 - Windows 32 位环境:选择
Windows installer (32-bit),文件名通常为python-3.9.13.exe。 - macOS 环境:选择
macOS 64-bit universal2 installer,文件名通常为python-3.9.13-macos11.pkg,原生支持 Intel 与 Apple Silicon(M 系列芯片)。 - Linux / 自行编译环境:选择
Gzipped source tarball(Python-3.9.13.tgz)或XZ compressed source tarball(Python-3.9.13.tar.xz)。
二、为什么必须进行安全验证与验证原理
在网络下载过程中,浏览器收到的安装文件可能受到多重威胁。非官方镜像站可能恶意注入后门,本地局域网 DNS 污染或中间人劫持可将下载请求重定向至伪造服务器,甚至不稳定的网络传输也可能导致二进制位翻转。在双击运行安装包之前,必须执行严格的安全验证。
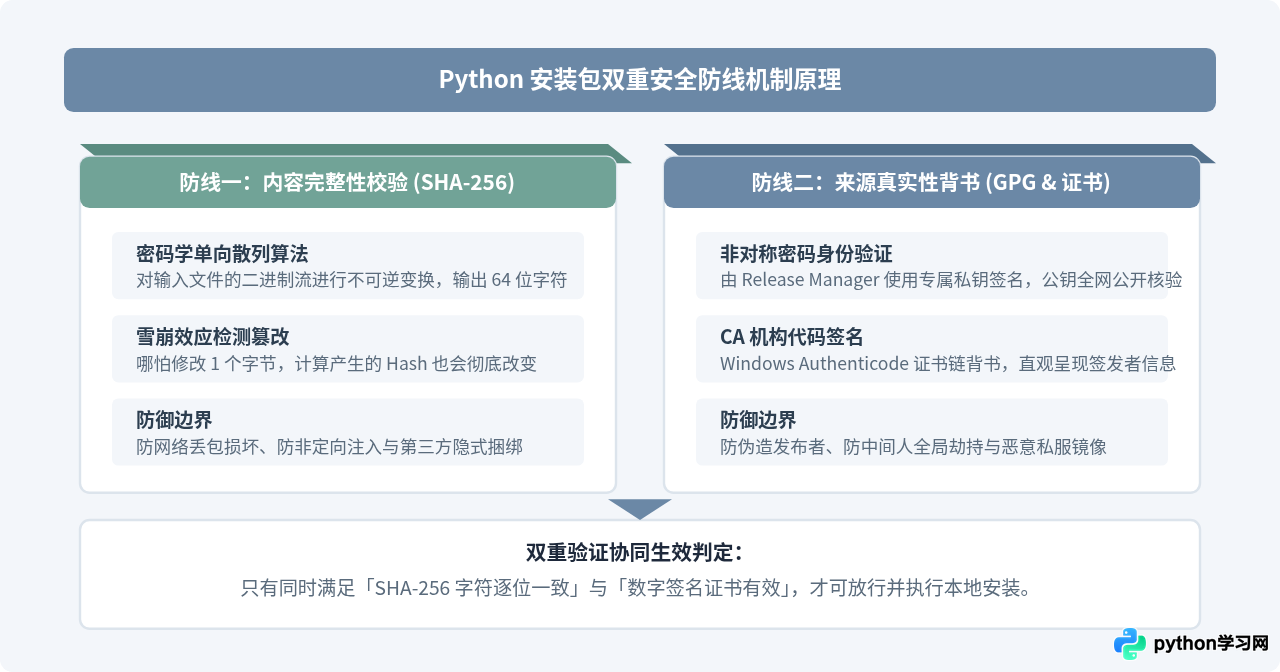
官方采用两层互补的密码学防线保障分发安全:
- 完整性校验(Integrity):通过 SHA-256 哈希散列算法计算文件的唯一数字指纹。散列函数具备单向性与高度敏感的雪崩效应,文件内部只要有一比特被修改或受损,所生成的哈希值将发生颠覆性变化。比对官方公布的哈希值,即可确认文件在传输过程中是否被破坏或篡改。
- 真实性与不可伪造性(Authenticity):攻击者若完全控制镜像站,可能同时替换安装包与哈希清单。因此官方通过发布经理(Release Manager)的私钥生成 GPG 数字签名,并由操作系统可信根证书颁发机构对可执行文件进行 Authenticode 代码签名。只要私钥不泄露,第三方无法伪造具备有效签名的文件。
三、SHA-256 校验和的比对方法(全平台实操)
SHA-256 校验的核心逻辑是:从官网记录中复制基准哈希字符串,利用本地终端命令计算已下载文件的实际哈希字符串,并检查两者是否完全一致。
1. 获取官方基准 SHA-256 哈希值
访问 Python 3.9.13 官方发布页面的 Files 表格,各主流包官方公布的标准 SHA-256 记录如下(示例摘录于官方记录):
| 文件名称 | 操作系统 / 架构 | 官方公布的 SHA-256 校验和 |
|---|---|---|
python-3.9.13-amd64.exe |
Windows 64-bit | 0bb094a44f8496417fb8658a4365314115f5a8947e2213a45c7ea7dd0b75a44e |
python-3.9.13.exe |
Windows 32-bit | 2e2df5efaf49021e102607e0503e9c60e0a4f5cb598e3b5e0a6d51c0989adfe4 |
python-3.9.13-macos11.pkg |
macOS 64-bit | e090f488f7b752df03d7e82fc9bb9ff98a1835560126a0b73c4f74d00840b2a7 |
Python-3.9.13.tgz |
Gzipped source | 829b7db905c10714eb61763197607ea06877073b640822a16d567da9142ec464 |
2. Windows 平台:使用 PowerShell 计算哈希
无需安装任何第三方工具,直接打开系统自带的 PowerShell,切换到安装包下载目录,执行 Get-FileHash 命令:
# 命令执行语法
Get-FileHash -Path .\python-3.9.13-amd64.exe -Algorithm SHA256

# 示例输出
Algorithm       Hash                                                               Path
---------       ----                                                               ----
SHA256          0BB094A44F8496417FB8658A4365314115F5A8947E2213A45C7EA7DD0B75A44E C:\Users\User\Downloads\python-3.9.13-amd64.exe
为了避免人眼逐字比对出错,建议在 PowerShell 中执行自动化布尔比对:
# 自动化对比命令(返回 True 代表一致,False 代表不一致)
(Get-FileHash .\python-3.9.13-amd64.exe -Algorithm SHA256).Hash -eq "0bb094a44f8496417fb8658a4365314115f5a8947e2213a45c7ea7dd0b75a44e"
3. macOS / Linux 平台:使用终端命令行计算
在 macOS 或 Linux 终端中,切换至文件所在目录,调用系统内置的散列工具:
# macOS 推荐使用 shasum
shasum -a 256 python-3.9.13-macos11.pkg

# 示例输出
e090f488f7b752df03d7e82fc9bb9ff98a1835560126a0b73c4f74d00840b2a7  python-3.9.13-macos11.pkg

# Linux 推荐使用 sha256sum
sha256sum Python-3.9.13.tgz

# 示例输出
829b7db905c10714eb61763197607ea06877073b640822a16d567da9142ec464  Python-3.9.13.tgz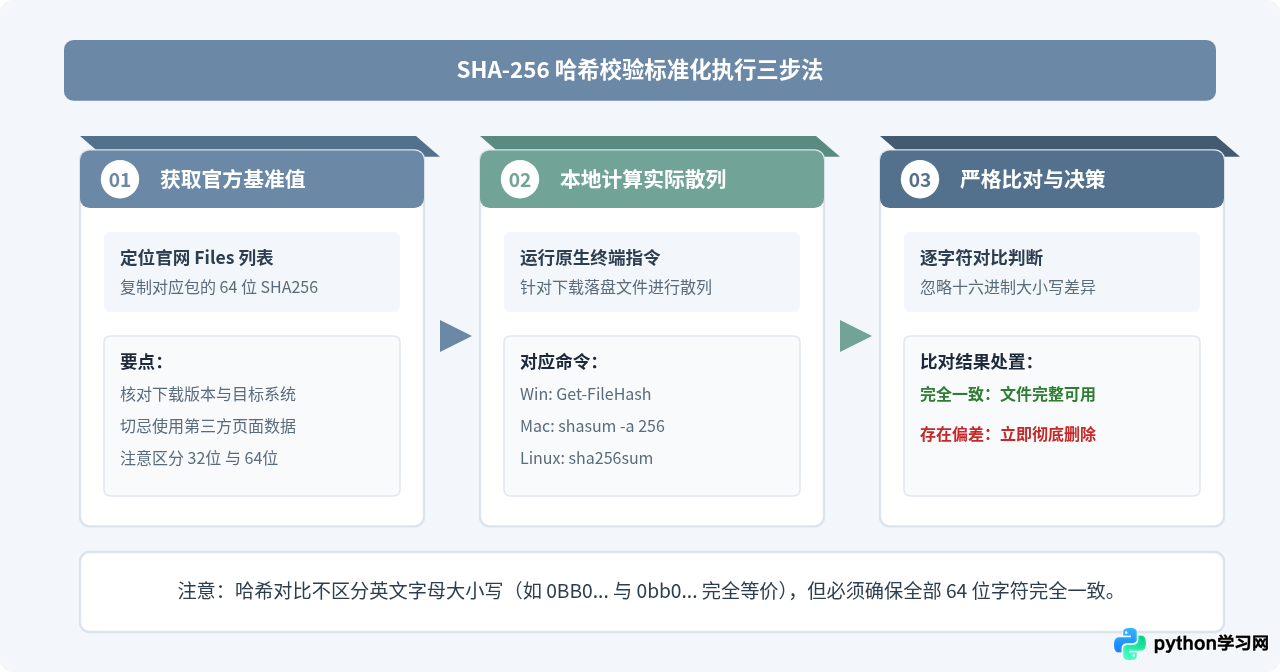
四、进阶验证:GPG 数字签名与系统级签名校验
对于对开发环境安全要求严苛的企业或服务器运维场景,单靠哈希比对可能无法抵御镜像网站整体被仿冒的攻击,此时需要结合公钥密码学签名进行双重检验。
1. GPG / OpenPGP 签名验证(跨平台通用)
Python 官方发布的每一个文件均伴随一个同名的 .asc 签名文件(例如 python-3.9.13-amd64.exe.asc),其验证逻辑如下:
- 下载签名文件:在官方下载页的「SIG」列中,下载与目标文件匹配的
.asc签名文件并存放于同一本地文件夹。 - 导入官方发布经理公钥:Python 3.9 的 Release Manager 是 Ned Deily / Łukasz Langa 等核心维护者。可以通过公钥服务器导入官方公钥指纹:
# 从公钥服务器拉取官方发布密钥指纹 gpg --keyserver hkps://keys.openpgp.org --recv-keys "E3FF2839C048B25C084DEBE9B26995E310250568" - 运行签名验证命令:
# 校验签名文件与安装包
gpg --verify python-3.9.13-amd64.exe.asc python-3.9.13-amd64.exe

# 正确示例输出(输出中必须包含 Good signature)
gpg: Signature made Tue 17 May 2022 08:45:21 PM CST
gpg:                using RSA key E3FF2839C048B25C084DEBE9B26995E310250568
gpg: Good signature from "Ned Deily <nad@python.org>" [unknown]
关于「Good signature」后的告警说明:若终端提示 WARNING: This key is not certified with a trusted signature!,这属于 GPG 的正常信任网提示,表示你本地尚未对该公钥进行私人信任标记。只要上方显示了 Good signature from "Ned Deily ..." 并且 RSA 密钥指纹与官方公布一致,即证明该文件确由官方发布经理签名,未经任何篡改。
2. Windows 原生 Authenticode 数字签名检查
对于在 Windows 上下载的 .exe 安装程序,可以直接借助系统底层的代码签名机制进行直观校验:
- 鼠标右键点击已下载的
python-3.9.13-amd64.exe文件,选择「属性」。 - 在弹出的对话框中切换至「数字签名」选项卡。
- 签名人列表中应明确显示签名者名称为 Python Software Foundation。
- 选中该项并点击「详细信息」,界面应提示「此数字签名正常(The digital signature is OK)」。如果提示证书失效、签名已损坏或根本没有数字签名选项卡,说明该文件已被非法修改,严禁运行。
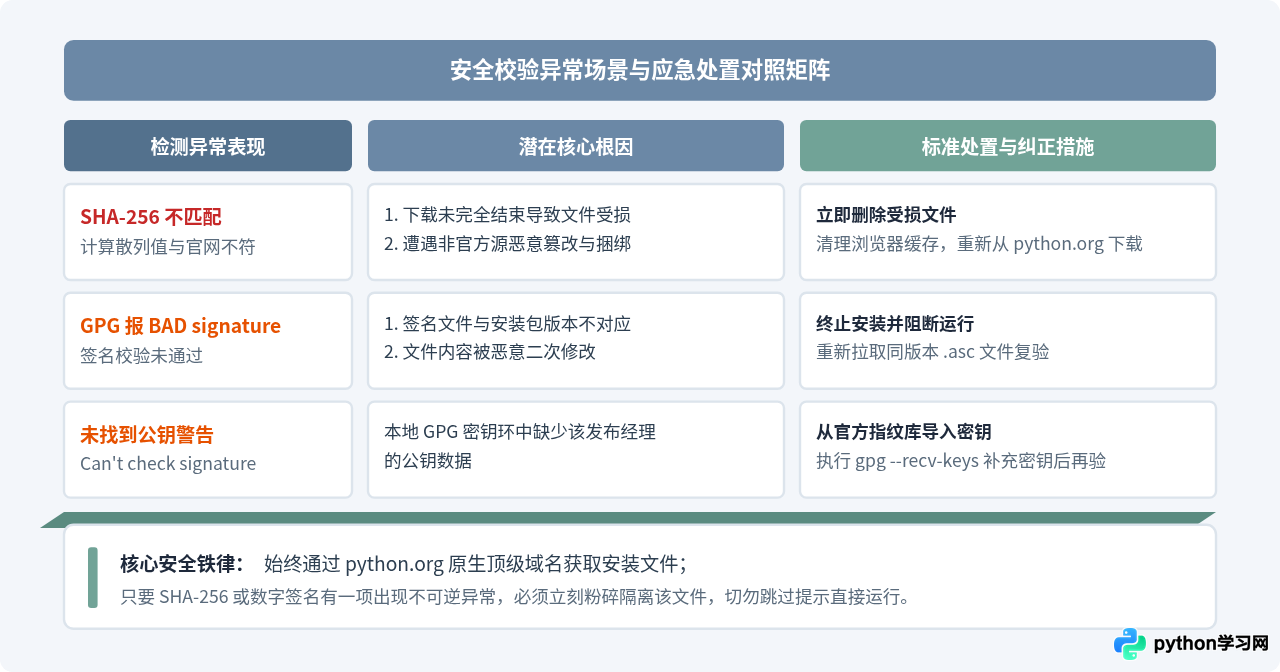
五、常见校验异常排查与安全处置对照
在实际操作中,如果校验结果未达预期,应根据以下对照表进行排查,切勿存有侥幸心理强行安装:
六、总结与环境安装前准备
完成下载与校验后,已能够确认安装文件来自 Python 官方且未遭任何第三方修改。在正式启动安装之前,建议执行以下几项标准环境确认:
- Windows 环境勾选项:在安装向导首页,务必勾选底部的「Add Python 3.9 to PATH」复选框,以便在控制台中直接调用
python与pip工具。 - 多版本共存管理:如果系统已存在其他版本的 Python(例如 Python 3.10 或 3.11),建议使用 Windows 上的
py -3.9启动器或 Linux/macOS 下的独立版本路径进行调度,避免全局环境变量覆盖。 - 安装后快速自检:安装完成后,打开新的终端窗口,执行
python --version(或python3 --version),确认控制台正确返回Python 3.9.13,即代表开发环境部署完成。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









