

为什么Linux默认不安装Telnet?安全风险与SSH替代

一、Telnet 的协议本质与致命安全缺陷
Telnet 协议诞生于 1969 年(标准化于 RFC 854),当时互联网的前身 ARPANET 仅在少数互信的高校与科研机构内部运行,安全威胁尚未被列入网络协议设计的核心考量。Telnet 的核心机制是通过 TCP 字节流在客户端与远程主机之间建立双向虚拟终端(NVT,Network Virtual Terminal),实现字符的逐字回显与指令执行。
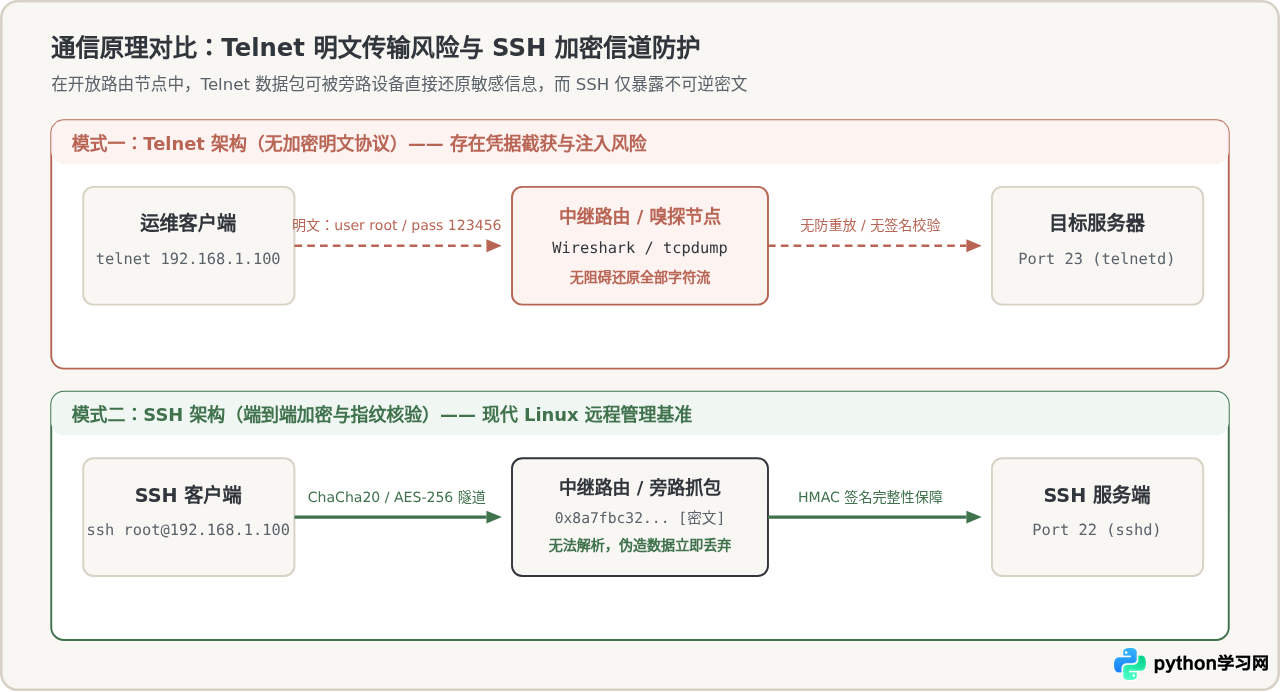
然而,随着计算机网络演变为开放且复杂的互联环境,Telnet 的无防护机制暴露了三项根本性安全缺陷:
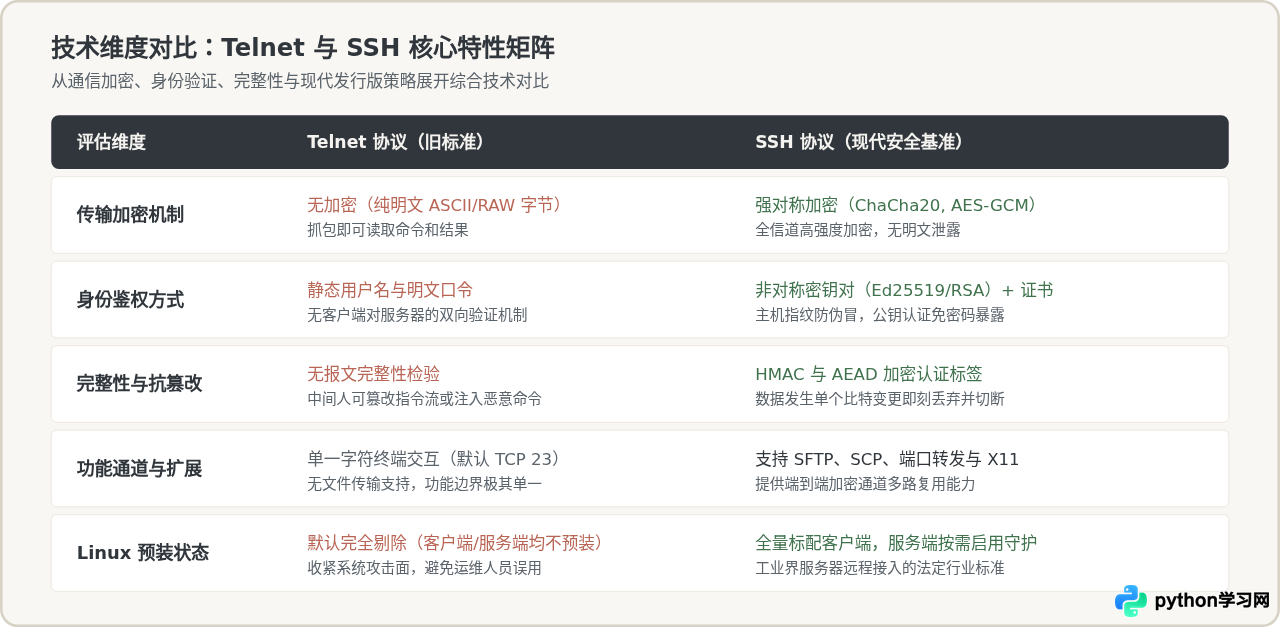
- 凭据与指令纯明文传输:无论是登录时输入的账号密码,还是后续执行的系统指令及屏幕输出,全以未经任何编码或加密的明文字符打包传输。任何处于同一局域网、交换机镜像端口或跨网中继路由节点的第三方,均可直接读取全部通信内容。
- 缺乏双向身份鉴权与防冒充能力:Telnet 仅依赖服务端在应用层验证密码,客户端无法验证目标服务器的真实身份,极易遭受 ARP 欺骗、DNS 劫持及虚假服务器诱捕。
- 数据完整性校验缺失:传输报文没有包含任何加密消息认证码(MAC),攻击者能够在线劫持 TCP 连接,向传输流中静默注入伪造的 Bash 恶意命令。
二、SSH 的核心防护机制与特性演进
针对 Telnet 的固有弱点,Tatu Ylönen 于 1995 年设计了 SSH(Secure Shell)协议。现代 Linux 普遍采用符合 IETF RFC 4251-4254 规范的 OpenSSH 实现。SSH 之所以能够彻底取代 Telnet,核心在于以下四项技术机制的全面构建:
- 非对称密钥协商与端到端对称加密:连接建立阶段,客户端与服务端通过 ECDH(椭圆曲线 Diffie-Hellman)在不安全的公网信道中安全协商出临时共享密钥,随后会话全量数据均使用 AES-256-GCM 或 ChaCha20-Poly1305 等高强度对称算法加密。
- 主机指纹与防中间人体系:SSH 首次连接时会出示服务端的公钥指纹并记录于客户端的
known_hosts文件中。若后续连接发现对端指纹发生非预期变化,SSH 将强制阻断连接并报警,有效防范中间人伪造节点。 - 密码体制替代(公钥认证):支持基于 Ed25519 或 RSA 的非对称密钥登录。私钥留在本地客户端且可通过 passphrase 进一步加锁,服务端仅存储公钥,从根本上杜绝了网络传输密码和字典爆破风险。
- 多通道网络能力复用:SSH 不仅提供安全终端,还集成了 SFTP 安全文件传输、本地/远程端口转发隧道(Port Forwarding)以及 SOCKS5 动态代理能力,形成了一站式运维安全底座。
三、从 Telnet 转向 SSH:标准配置与加固实战
在生产环境中部署 SSH 服务时,仅完成服务安装并不等同于达到安全基准。为了杜绝弱口令爆破与权限外溢,建议严格按照“密钥对生成 → 公钥分发 → 服务端禁用密码与 Root 直登 → 配置校验”这一标准四步闭环进行加固。
步骤 1:在运维客户端生成现代高强度密钥对
推荐选用基于椭圆曲线的 ed25519 算法,其在安全强度与计算速度上均优于传统 RSA 算法。
ssh-keygen -t ed25519 -a 100 -C "admin@company-infra"Enter file in which to save the key (/home/admin/.ssh/id_ed25519): <回车>
Enter passphrase (empty for no passphrase): <输入本地保护密码>
Your identification has been saved in /home/admin/.ssh/id_ed25519
Your public key has been saved in /home/admin/.ssh/id_ed25519.pub
步骤 2:安全推送公钥至目标服务器
使用官方提供的 ssh-copy-id 工具将公钥写入服务器端目标账户的 ~/.ssh/authorized_keys 中。该工具会自动校准目录权限(700)与文件权限(600),防止因权限过宽导致鉴权拒绝。
ssh-copy-id -i ~/.ssh/id_ed25519.pub sysadmin@192.168.1.100步骤 3:加固服务器端 sshd 安全参数
在目标 Linux 服务器上编辑 /etc/ssh/sshd_config(或在 /etc/ssh/sshd_config.d/ 目录下新建规则片段),关闭密码认证并限制超级用户直接登录:
# 禁用基于文本口令的交互式认证,强制要求公钥
PasswordAuthentication no
ChallengeResponseAuthentication no

# 禁止 root 用户直接使用密码登录(允许密钥登录或强制使用 sudo)
PermitRootLogin prohibit-password

# 限制最大认证尝试次数,防范爆破
MaxAuthTries 3
步骤 4:配置测试与平滑重载服务
在重启服务前,必须使用 sshd -t 对配置文件进行语法审查。审查通过后通过 systemd 平滑重载规则。切勿立即断开当前会话,务必先打开一个独立终端验证新连接成功。
# 语法校验:若无任何输出则表示配置合法
sudo sshd -t

# 平滑重新加载配置
sudo systemctl reload sshd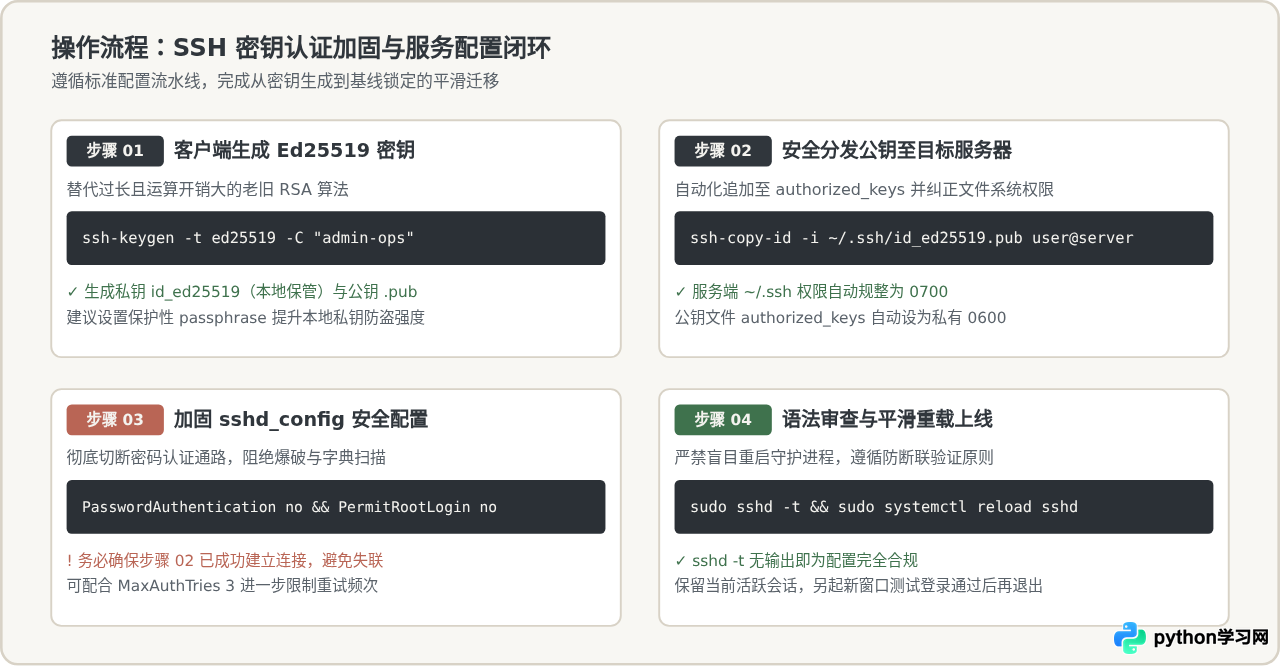
四、解决误区:网络与端口探测的现代替代工具
在日常运维中,不少技术人员仍会习惯性输入 telnet 192.168.1.100 8080 来检测某个远端端口是否放行。这往往也是部分用户对 Linux 移除 Telnet 产生疑惑的原因。
实际上,单纯为了探测端口 TCP 握手而安装一个功能完整的 Telnet 客户端是非常低效且存在潜在安全管理风险的做法。现代 Linux 拥有更快速、参数可控且适合脚本集成的原生替代方案:
方案 A:使用 nc(netcat)—— 端口探测的首选利器
nc 专门设计用于网络诊断,其 -z 参数表示只扫描监听状态而不发送实际应用层数据,-v 显示详细状态,-w 则能够显式指定超时等待秒数,完全避免了 Telnet 挂起等待超时的弊端:
nc -zv -w 3 192.168.1.100 8080方案 B:利用 Bash 内置 /dev/tcp 虚拟设备(无需安装任何软件)
在高度精简的容器、嵌入式系统或受限堡垒机中,通常既没有安装 telnet 也没有安装 nc。此时可直接利用 Bash 解释器提供的原生 /dev/tcp 虚拟网络重定向能力:
timeout 3 bash -c '>/dev/tcp/192.168.1.100/8080' && echo "Port OPEN" || echo "Port CLOSED"方案 C:利用系统通用工具 curl 进行握手探测
现代绝大部分 Linux 发行版均标配 curl。curl 自身内置了对 Telnet 伪协议的支持,可用于精准探测握手情况,同时支持设置毫秒级超时参数:
curl -v telnet://192.168.1.100:8080 --connect-timeout 3方案 D:检查本地监听状态(ss 工具)
若排查发现在目标服务器本机可以访问,但远程无法连通,通常是因为服务仅绑定了回环地址(127.0.0.1)。可直接通过 ss 工具核对端口监听的 IP 地址:
ss -tulpn | grep :8080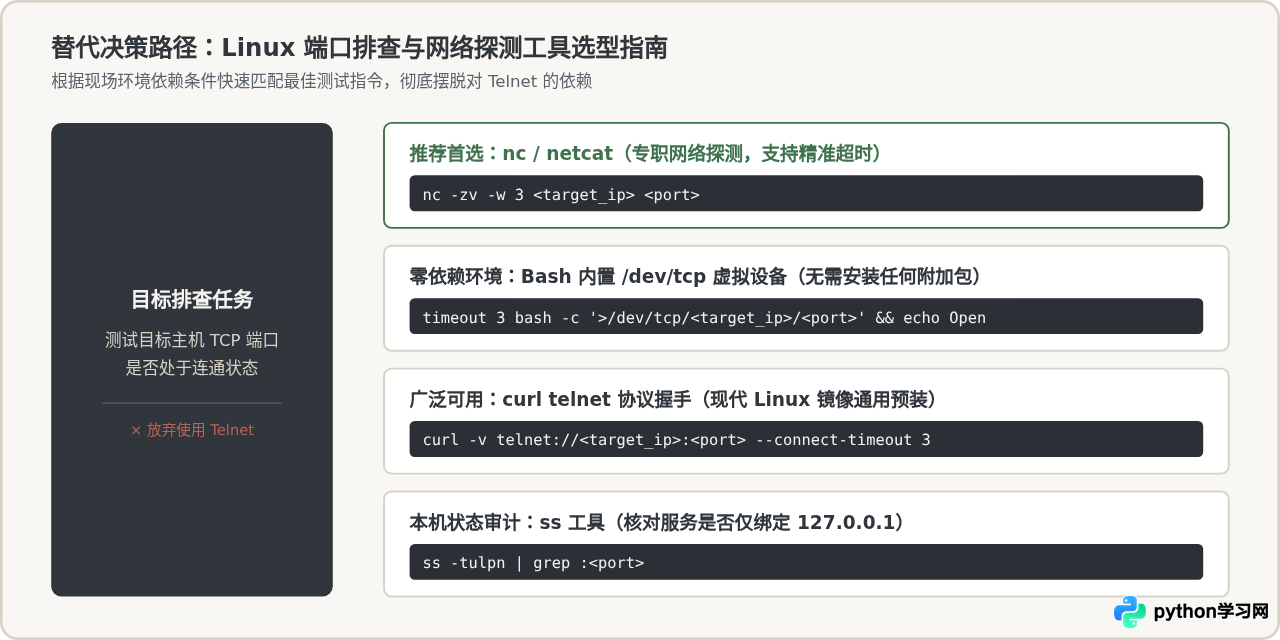
五、常见问题与安全实践总结
不建议。即使在物理隔离的内部局域网中,内网横向移动(Lateral Movement)也是现代网络攻击的主要路径。一旦内部某台普通终端或员工办公电脑感染恶意程序,攻击者即可在内网嗅探并轻松捕获运维人员通过 Telnet 传输的机密口令。此外,统一采用 SSH 标准化运维能极大降低管理策略的分裂成本。
对于确实无法固件升级的老旧硬件设备,应实施安全跳板机隔离策略:将老旧设备划入专用的隔离 VLAN 网段,禁止办公网直接访问其 23 端口。运维人员通过 SSH 登录到具备审计记录功能的堡垒机,再在受限专网内部发起定向 Telnet 维护,从而将明文暴露的范围收敛至物理可控的微网段中。
这体现了现代操作系统遵循的“最小攻击面原则”(Minimum Attack Surface)与“默认安全”(Secure by Default)设计哲学。不预装无加密协议的客户端与守护进程,避免了系统镜像因多余组件带来的潜在 CVE 漏洞,降低了系统包维护与更新开销,同时从源头杜绝了缺乏安全意识的用户因误操作引发的数据泄露。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









