

Python官网无法访问时,怎么从国内镜像站安全下载安装包

一、区分核心概念:安装程序镜像与 Pip 扩展库镜像
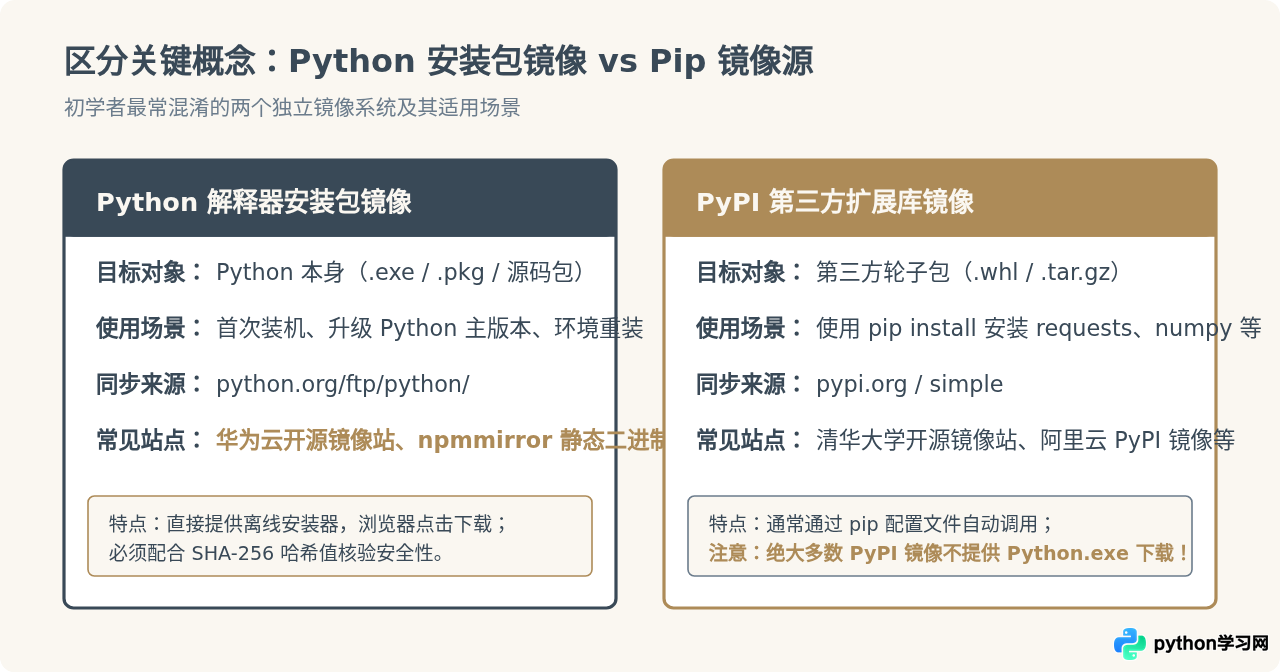
在尝试解决下载问题之前,需要明确一个在初学者中极为普遍的认知混淆:Python 解释器本身的安装包与后续使用的第三方库镜像源属于两套完全不同的资源体系。
多数开发者在日常开发中熟悉的“清华源”、“阿里源”,通常指向的是 PyPI(Python Package Index)镜像。这类镜像的主要作用是加速 pip install 安装 requests、pandas 等工具包,其目录结构服务于 pip 工具,绝大多数并不对外提供 Windows 下的 .exe 安装程序或 macOS 下的 .pkg 文件。
当需要下载 Python 解释器本身时,必须寻找与 Python 官方 FTP 目录(https://www.python.org/ftp/python/)保持同步的文件镜像站点,而不是单纯访问 PyPI 的 simple 索引页面。
二、国内可用的官方安装包同步镜像站
为避免从未经认证的第三方个人网盘或“软件下载园”获取捆绑了广告、恶意挖矿插件的非纯净包,应优先选择国内大型公有云或正规开源社区所维护的静态二进制同步源:
-
华为云开源镜像站(Huawei Cloud Mirrors):
目录地址:https://mirrors.huaweicloud.com/python/
该节点与官方 FTP 保持严格单向镜像同步,结构与官方完全一致,以具体版本号(如3.11.9/、3.12.3/)作为二级子目录,且内含对应的校验列表。 -
淘宝 NPM 镜像站(npmmirror 二进制分发):
目录地址:https://registry.npmmirror.com/binary.html?prefix=python/
阿里巴巴前端团队维护的静态二进制分发库,提供清晰的 Web 列表页面,同样全量收录了历代 Python 安装程序。
三、从镜像站下载的标准化操作流程
访问镜像站后,整个获取与安装过程建议按照以下标准化四个阶段执行:
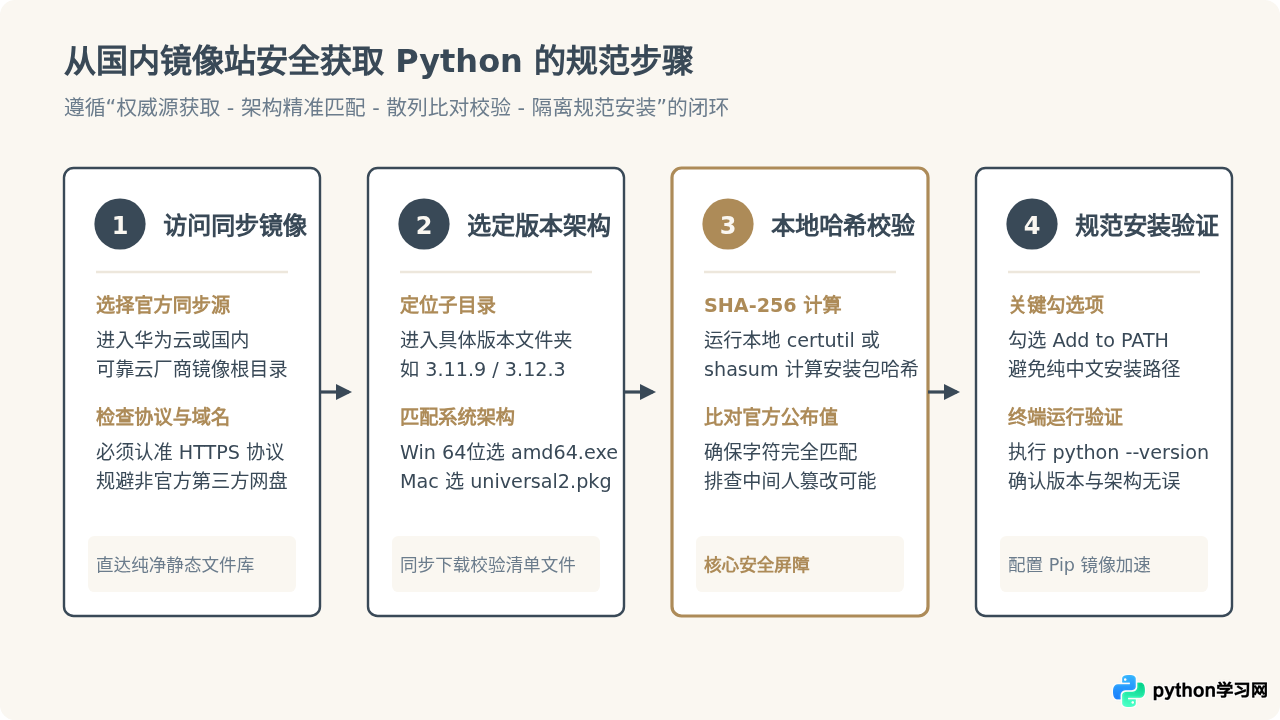
1. 如何准确挑选目标安装包文件
进入具体的版本目录后(例如以稳定版 3.11.9 为例),会看到一个包含数十个文件的纯文本列表。不同操作系统和架构的文件命名规则如下:
| 操作系统 / 处理器架构 | 标准文件名特征 | 说明 |
|---|---|---|
| Windows 64位(主流 Intel/AMD) | python-3.11.9-amd64.exe |
最常见的 Windows 独立离线安装器 |
| Windows ARM64(如高通骁龙芯片) | python-3.11.9-arm64.exe |
适用于 ARM 架构 Windows 设备 |
| macOS(Universal 2,支持 Intel 与 M 系列) | python-3.11.9-macos11.pkg |
双架构通用安装包,兼容 M1/M2/M3 及 Intel Mac |
| 免安装绿色压缩包(Windows) | python-3.11.9-embed-amd64.zip |
嵌入式运行时,不带 pip,普通用户请勿误下 |
四、安全防线:如何确保下载包未被篡改?
通过非官方源下载二进制执行程序时,最核心的顾虑是:“安装包是否可能被恶意注入木马或附加捆绑软件?”
在密码学中,单向散列函数(如 SHA-256)具有雪崩效应:只要文件内容发生哪怕一个二进制位的更改,计算得出的哈希字符串就会发生彻底的随机变化。因此,只要本地文件的 SHA-256 校验码与官方公布值完全相符,就具备数学上的确定性——当前文件绝对没有被第三方篡改。
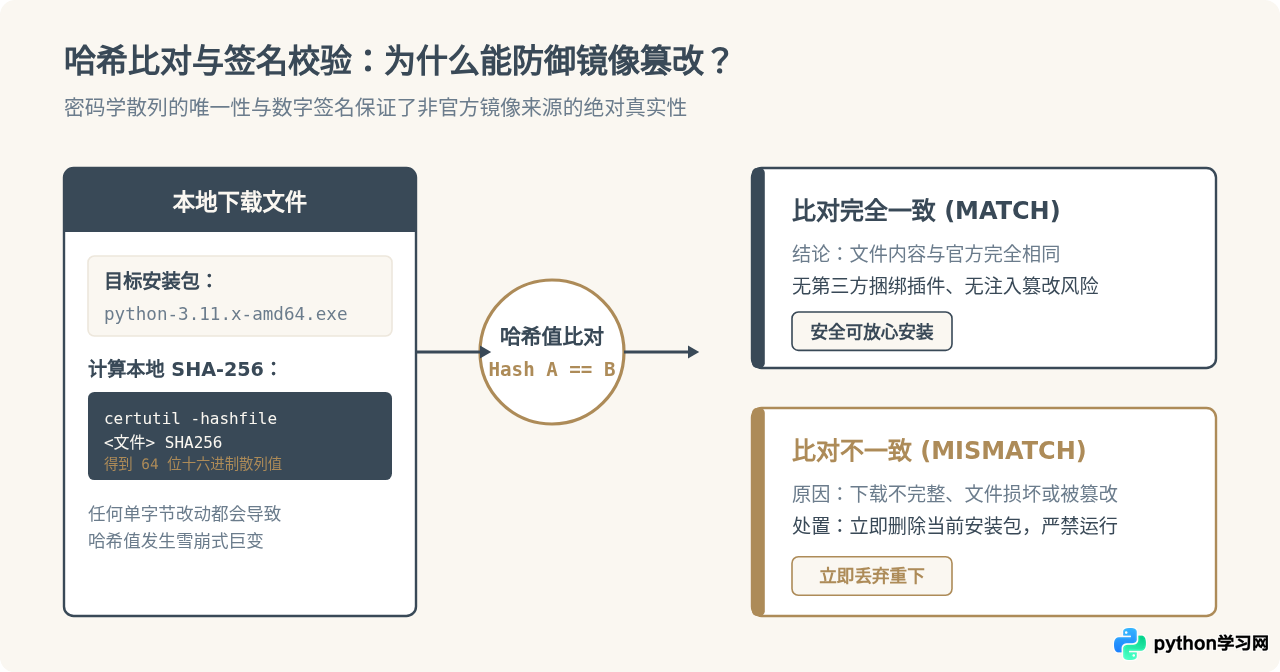
1. 本地计算 SHA-256 校验码的操作方法
无需安装任何额外第三方安全工具,各大操作系统均自带完整的哈希计算命令:
Windows 环境(PowerShell 或 CMD):
certutil -hashfile python-3.11.9-amd64.exe SHA256输出示例(示例输出,仅供参考):
SHA256 的 python-3.11.9-amd64.exe 哈希:
6a92ecbc0181b5c2a1c0d4862dd2610ff94b4cf434e389b88a9e223d6a45749c
CertUtil: -hashfile 命令成功完成。
macOS 或 Linux 环境(Terminal 终端):
shasum -a 256 python-3.11.9-macos11.pkg输出示例(示例输出,仅供参考):
7e1f4094a9749ebc9e1dd8cbe7b11c75c8794c48324bf98a5d4cb09989fe7802 python-3.11.9-macos11.pkg2. 官方哈希基准的核验来源
在镜像站当前版本的同级目录中,会同步存在一个纯文本清单文件(例如包含官方签名的文件列表或校验文本)。若官方网站首页无法打开,但特定静态文档或 GitHub 官方仓库(github.com/python/cpython 的 Release 标签页)仍可访问,亦可核对 GitHub Release 页面附带的官方 SHA256 文本。
3. Windows 平台下的数字签名确认(双重保障)
对于 Windows 用户,除了哈希比对之外,还可以直接利用系统的代码签名机制:
- 右键点击下载的
python-3.11.9-amd64.exe文件,选择“属性”; - 切换到“数字签名”标签页;
- 检查“签名人名称”,正版官方安装包的签名主体必须为 Python Software Foundation;
- 双击该签名,确认系统提示“该数字签名正常”。若无此标签或显示未受信任的自签名证书,说明该文件被重新打包过,切勿运行。
五、规范安装与后续运行验证
确认文件哈希与签名无误后,双击运行安装程序。为了保证后续开发顺畅,有两项关键配置需要格外留意:
- 勾选“Add python.exe to PATH”:在安装界面的初始底部,务必勾选此项,安装器会自动将 Python 与 Scripts 目录注入到系统环境变量中。
- 解除路径长度限制(Disable path length limit):在 Windows 安装结束的最后一屏,如果出现该按钮,建议主动点击。这能防止在安装深度嵌套的复杂项目依赖时发生超过 260 字符的 Windows API 限制报错。
安装完成后,打开新的终端窗口(PowerShell 或 CMD),运行以下命令验证解释器是否正确就绪:
python --version
pip --version
终端应输出当前安装的具体版本号及 pip 所在的绝对路径,表明环境已完全部署成功。
六、安全下载与配置速查表
下表系统汇总了在官网受限场景下,从镜像获取安装包直至日常使用的安全检查维度:
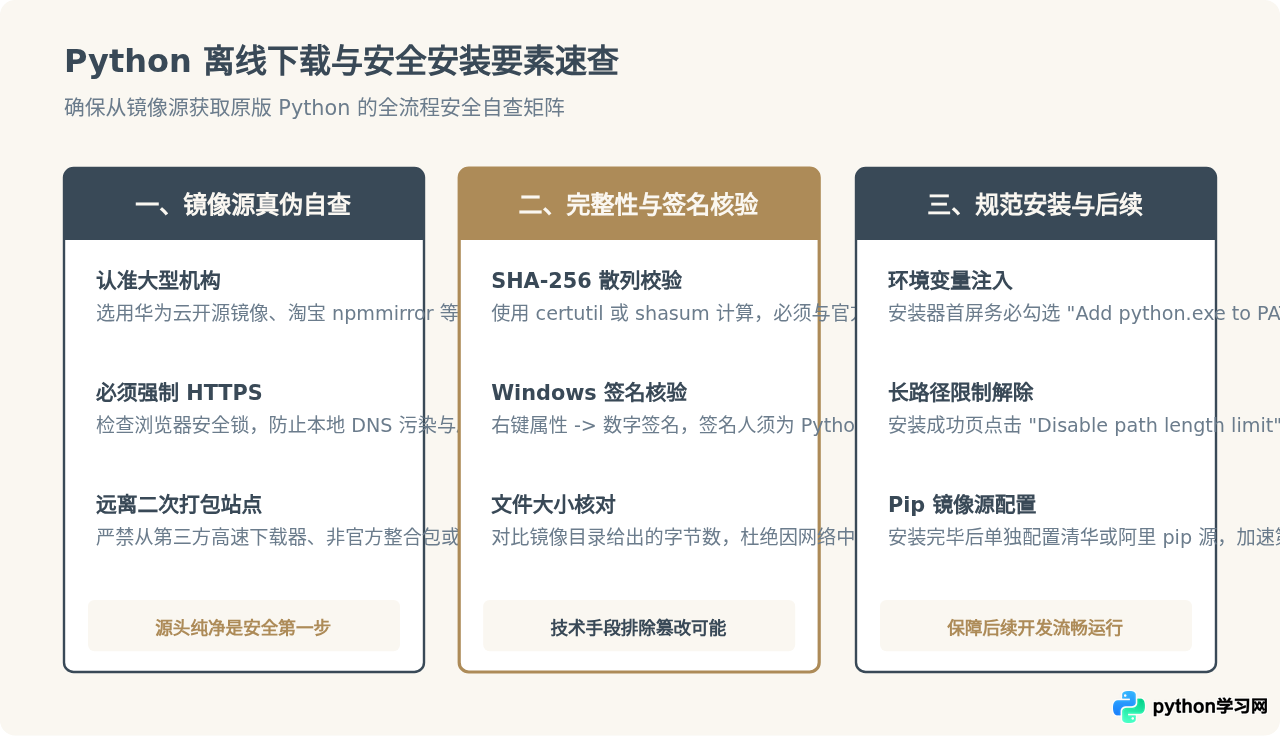
pip 安装第三方包时同样免受官网连接缓慢的困扰,建议立即执行一次官方推荐的永久换源命令(例如切换到清华源或阿里云源):pip config set global.index-url https://pypi.tuna.tsinghua.edu.cn/simple
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









