

面向对象编程:封装与访问控制实战指南:从基础配置到完整案例

搭建开发环境并创建封装示例项目
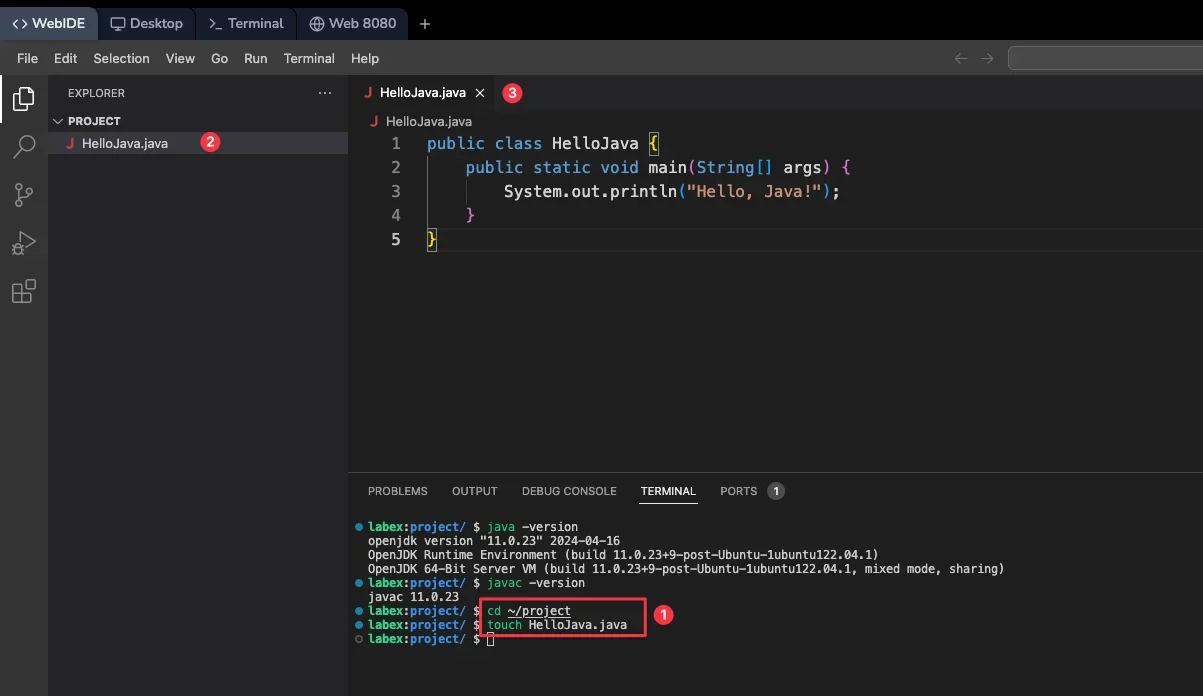
在开始面向对象编程实战前,需先搭建稳定的开发环境。推荐使用Visual Studio Code或IntelliJ IDEA,安装对应语言的运行环境(如JDK 17或Node.js 18)。新建项目目录OOP_Encapsulation_Demo后,在src文件夹下创建核心类文件,例如BankAccount.ts。在此阶段,需明确面向对象的核心概念:类是对象的抽象蓝图,负责定义属性(如账户余额、户名)与方法(如存款、查询);对象则是类在内存中的具体实例。编写基础类结构时,先声明类名与属性占位符,暂不添加访问修饰符。通过终端执行编译或运行命令,验证环境配置无误。此步骤确保代码结构清晰、职责单一,为后续引入封装机制与访问控制提供可靠的工程基础。
使用封装与访问控制保护对象内部数据
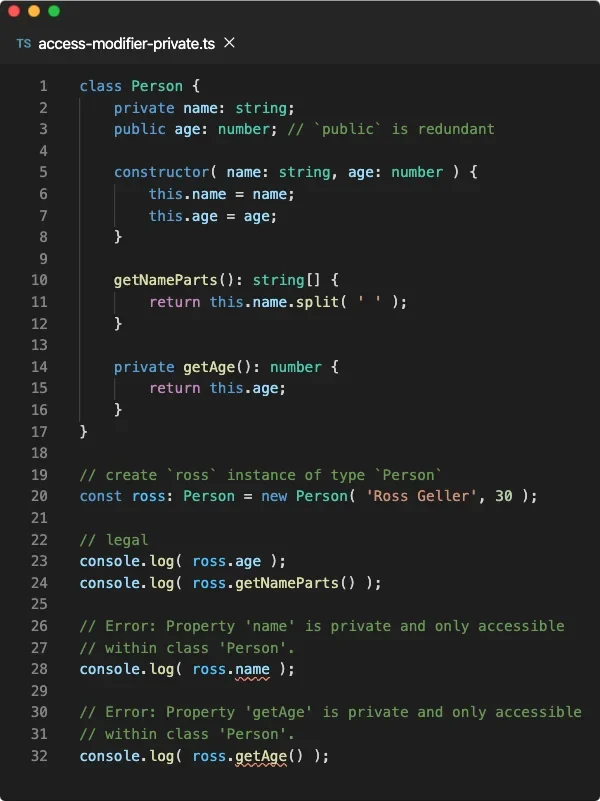
封装的核心在于隐藏对象内部实现细节,仅暴露安全的操作接口。在实际编码中,需严格使用访问控制修饰符划分成员可见性:private修饰的属性与方法仅限类内部访问,用于保护核心状态;protected允许类自身及其子类访问,适用于需要扩展但不对外暴露的逻辑;public则面向外部调用者。例如,将余额字段声明为private,外部代码将无法直接读写。此时需通过构造方法初始化初始值,并提供受控的公开方法来间接操作数据。在方法内部可加入业务校验逻辑,如金额必须大于零,从而确保对象状态始终合法,避免外部随意篡改导致的数据不一致问题。
完成完整业务案例并验证封装效果
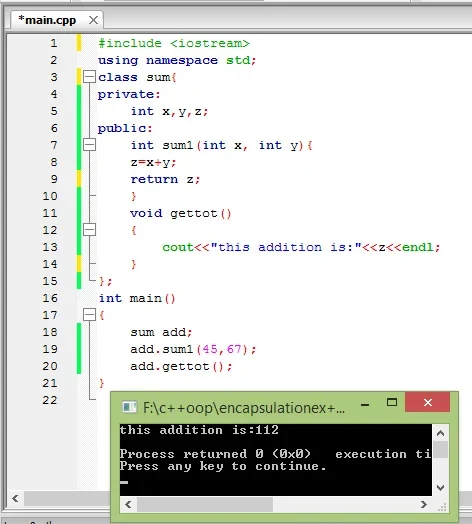
将封装机制融入完整业务场景后,需通过实际运行验证其有效性。以银行账户为例,执行实例化操作并传入初始参数,如创建对象account并设置初始余额。调用公开接口执行存款操作,此时内部方法会校验金额合法性并更新私有余额。随后调用查询方法,控制台将正确输出更新后的数值。若尝试绕过公开接口直接访问私有字段,编译器或解释器将直接抛出访问权限错误,证明私有数据已得到严格保护。通过终端运行完整测试脚本,观察正常调用、越权拦截与状态更新的输出日志,可直观确认封装不仅限制了非法访问,还通过受控接口保障了业务逻辑的完整性与数据一致性。
排查访问控制错误与常见封装陷阱
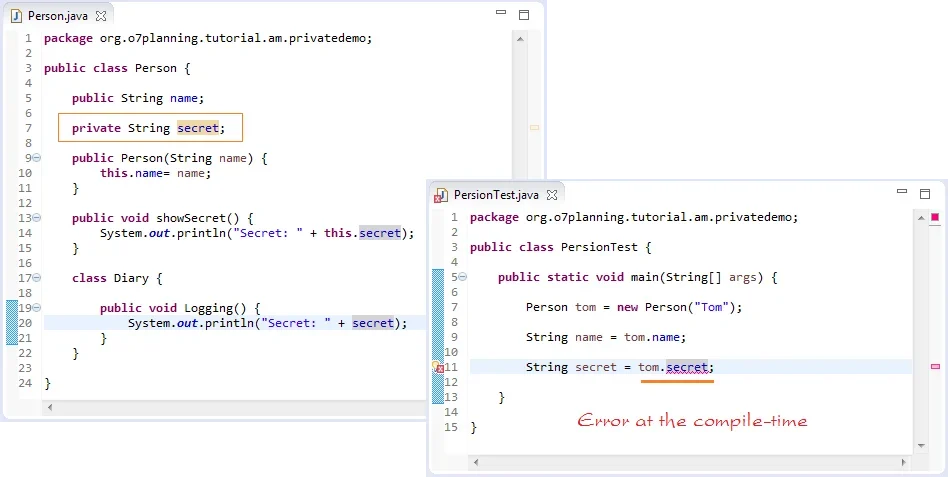
在实际开发中,访问控制与封装常伴随典型陷阱。最常见的是试图直接读取或修改私有成员,导致编译期报错或运行时异常;其次是在继承体系中误用私有修饰符,导致子类无法重写或调用父类受保护方法,此时应改用受保护修饰符。此外,过度暴露属性会破坏封装性,而设计无脑的取值赋值方法则沦为贫血模型,失去业务校验意义。排查此类问题时,应优先检查集成开发环境的语法高亮与错误提示,定位越权调用行。规范实践建议:默认使用私有修饰符,按需开放受保护权限,仅暴露必要的公开接口;在赋值方法中强制加入参数校验与状态同步逻辑,确保对象内部状态始终处于可控区间。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









