

Django框架Auth模块核心用法与实战指南

本文深入解析Django框架中auth模块的核心功能,涵盖从导入配置到实际应用的完整流程。详细演示了如何生成数据库表、创建超级用户、实现登录注销逻辑、验证密码一致性以及修改用户密码。通过具体代码示例,帮助开发者快速掌握Django内置的用户认证体系,提升Web应用的安全性与管理效率。
Django Auth模块概述与数据库基础
本文详细介绍Django框架中auth模块的具体使用方法,旨在为开发者提供清晰的参考与实操指导。
首先介绍auth模块的基本导入方式。
from django.contrib import authDjango内置的auth模块提供了一套完整的用户管理方法,包括登录验证、注销处理、用户创建、密码比对以及用户信息更新等功能。
第一步,我们需要生成数据库文件db.sqlite3(涉及migrations和migrate操作)。打开该数据库后,可以观察到名为auth_user的表,后续所有操作均围绕此表展开。
第二步,该表初始状态下为空,我们可以手动创建数据,例如创建一个超级用户账号。
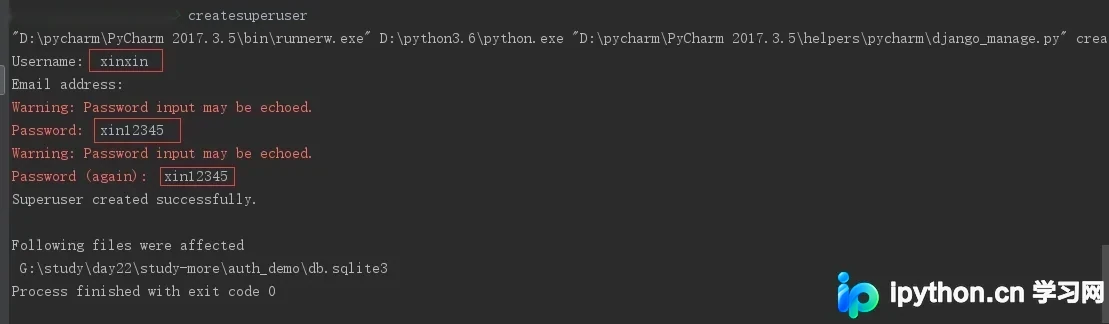
查看auth_user表可知,系统生成了一条新记录,其中密码字段已进行加密处理,确保存储安全。

登录视图构建与用户认证流程
第三步,我们需要构建一个登录视图函数及对应的HTML模板。
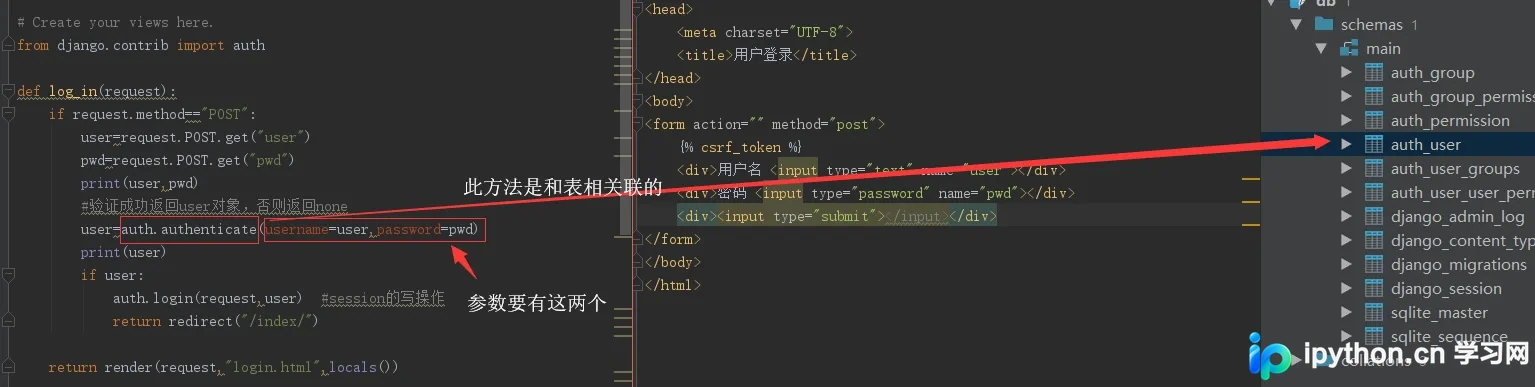
这里重点解析authenticate方法的使用逻辑。
user = authenticate(username='someone',password='somepassword') 必须要有username和password用户注销与密码修改功能实现
第四步,演示用户登出(logout)功能的实现。
def log_out(request):
 auth.logout(request) #使用 logout 方法
 return redirect("/login/")
第五步,为用户添加修改密码的功能模块。
def set_password(request):
 user=request.user
 state=""
 if request.method=="POST":
 oldpassword=request.POST.get('oldpassword','')
 newpassword=request.POST.get('newpassword','')
 repeatpassword=request.POST.get('repeatpassword','')

 if user.check_password(oldpassword):
  if not newpassword:
  state="新密码不能为空"
  elif newpassword != repeatpassword:
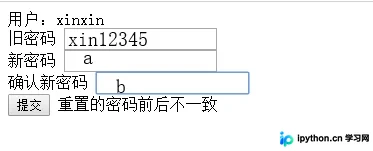
  state="重置的密码前后不一致"
  else:
  user.set_password(newpassword)
  user.save()
  return redirect("/login/")
 else:
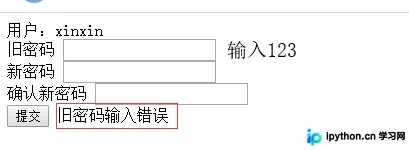
  state="旧密码输入错误"

 return render(request,"set_password.html",{"state":state})

#模板
<!DOCTYPE html>
<html lang="en">
<head>
 <meta charset="UTF-8">
 <title>修改密码</title>
</head>
<body>
<form action="" method="post">
 {% csrf_token %}
 <div>用户:{{ user }}</div>
 <div>旧密码 <input type="text" name="oldpassword"></div>
 <div>新密码 <input type="text" name="newpassword"></div>
 <div>确认新密码 <input type="text" name="repeatpassword"></div>
 <div><input type="submit"> <span>{{ state }}</span></div>
</form>
</body>
</html>
check_password()方法用于验证用户输入的密码是否与数据库中存储的哈希值一致,若一致则返回True,否则返回None。
第六步,模拟登录流程并将index页面设为首页,根据用户登录状态展示不同的页面内容。
<!DOCTYPE html>
<html lang="en">
<head>
 <meta charset="UTF-8">
 <title>Title</title>
</head>
<body>
<h1>index</h1>
<p>hello {{ user }}</p>

{% if request.user.is_authenticated %}
 <a href="/logout/" rel="external nofollow" >注销</a>
 <a href="/set_password/" rel="external nofollow" >修改密码</a>
{% else %}
 <div><span>未登录</span></div>
 <p><a href="/login/" rel="external nofollow" >登陆</a></p>
 <p><a href="/reg/" rel="external nofollow" >注册</a></p>
{% endif %}
</body>
</html>
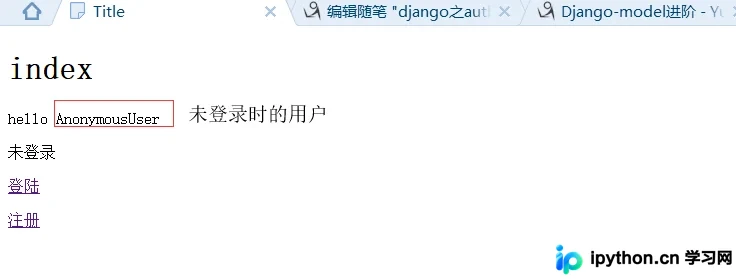
当用户未登录时,页面显示如下状态。
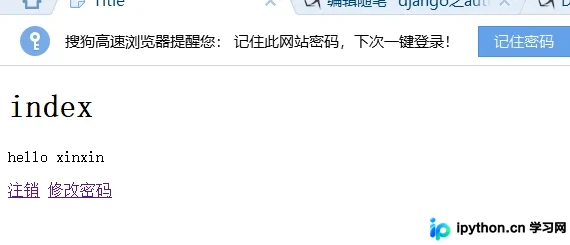
尝试成功登录后,页面展示更新后的状态。
以下是修改密码时可能出现的报错情况演示。
Auth模块核心代码总结
最后对auth模块的关键用法进行总结。
导入模块:from django.contrib import auth
验证用户登录:user = authenticate(username='someone',password='somepassword'),验证成功返回user对象,否则返回None。
Session的写操作:auth.login(request, user),此操作对应于django_session表的数据写入。
用户的登出或注销:auth.logout(request)。
验证用户是否已登录:# user=request.user # if not user.is_authenticated(): return redirect("/login/")。
验证用户输入的密码是否与数据库一致:
user=request.user
user.check_password(oldpassword) 成功返回True,否则为None
修改密码的操作流程:
user = User.objects.get(username='') #先获得user对象
user.set_password(password='')
user.save
创建用户时,必须提供用户名和密码两个关键信息。
from django.contrib.auth.models import User
user = User.objects.create_user(username='',password='',email='')
希望本文所述的Django框架Python程序设计内容能对广大读者有所帮助。
免责声明:本文内容仅供参考,不代表本站观点。转载或引用请注明出处。









