


在 Debian 上写 C++,内存管理既关系到程序会不会泄漏、越界,也直接影响多线程和大内存场景下的性能表现。与其零散记忆 new/delete、智能指针和调试工具,不如从“该把对象放哪、该交给谁管理、出了问题怎么查”这条线来理解,判断什么时候该优先保守安全,什么时候再追求更高性能。
堆和栈:先决定对象该放在哪里
Debian 作为成熟的 Linux 发行版,C++ 程序的基础内存行为仍然建立在常见的堆与栈模型之上。理解这两类内存的差别,是后面讨论智能指针、内存池和调试工具的前提。
堆内存适合动态生命周期
堆内存通常通过 new 和 delete,或者 C 风格的 malloc / free 来分配和释放。它的特点是生命周期灵活,运行期间可以按需申请和归还,适合对象大小或存在时间在编译时无法确定的场景。
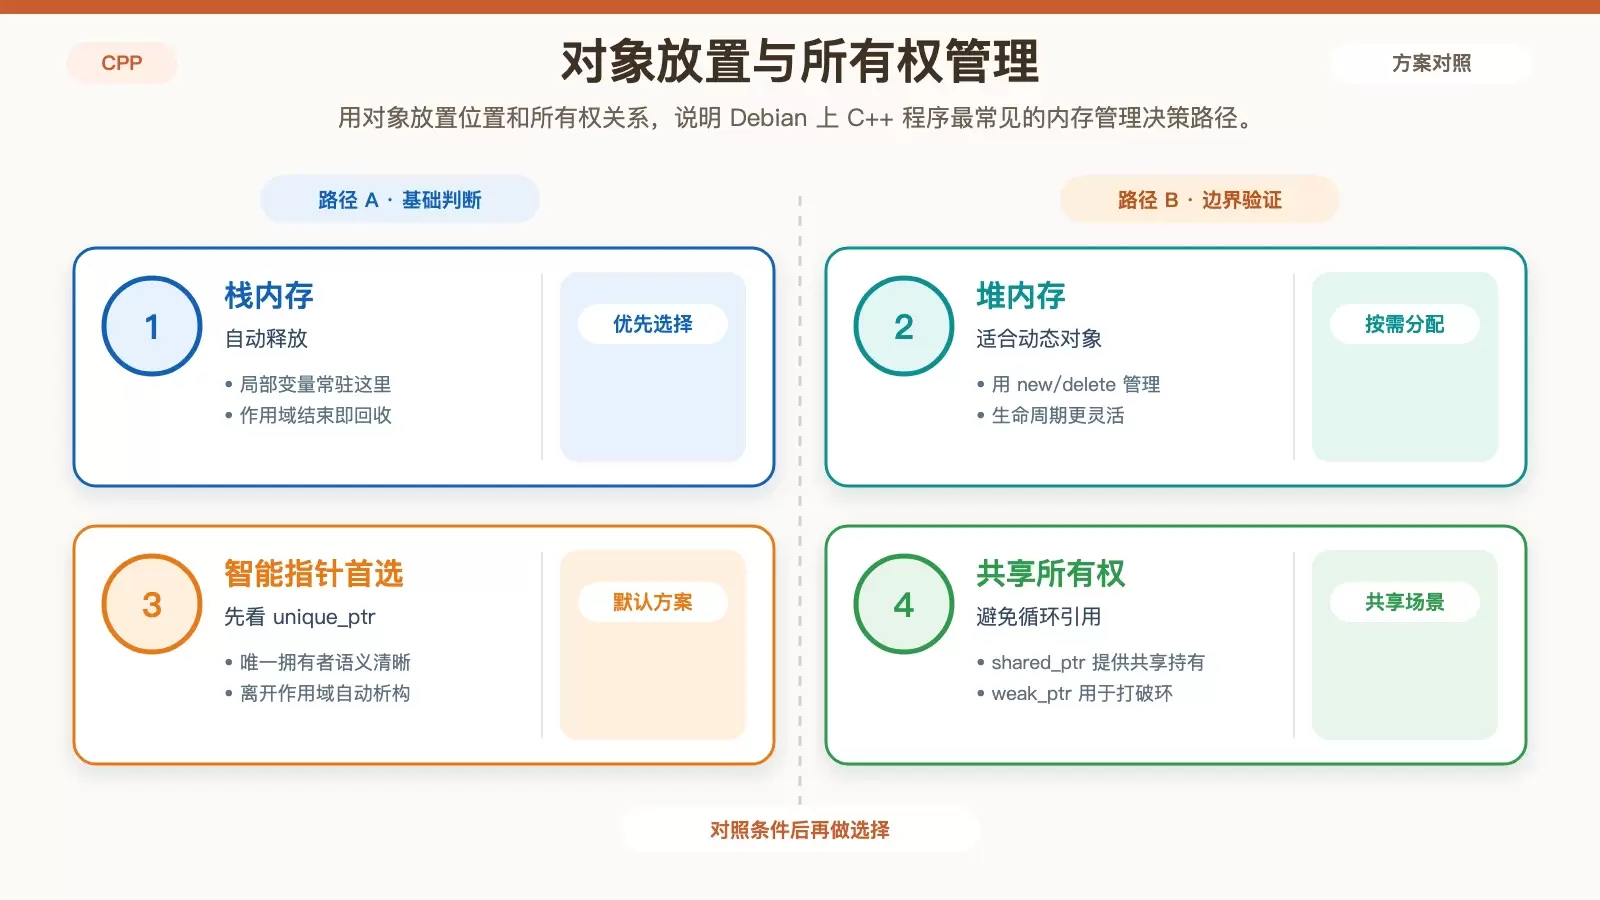
代价也很明确:一旦释放路径复杂,或者所有权不清晰,就容易出现内存泄漏、重复释放、悬空指针等问题。也就是说,堆内存给了程序更多自由,但同时把管理责任也交给了开发者。
栈内存适合作用域清晰的局部对象
栈内存由编译器自动管理,局部变量和函数调用信息通常都放在这里。它的分配和回收速度快,作用域结束后自动释放,天然更适合生命周期明确的小对象。
不过栈空间有限,不适合放置过大的对象,也不适合需要跨作用域长期存在的数据。实际开发里,一个简单判断标准是:能让对象跟着作用域走,就尽量优先使用栈对象;只有在确实需要动态生命周期时,再转向堆分配。
智能指针:把手动释放改成所有权管理
在 Debian 上开发现代 C++ 程序,最直接的改进通常不是更换分配器,而是先减少手动 delete。标准库提供的 std::unique_ptr、std::shared_ptr 和 std::weak_ptr,本质上是在用所有权模型约束内存生命周期。
std::unique_ptr 适合唯一拥有者场景,成本低、语义明确,通常应作为默认选项。std::shared_ptr 适合多个对象共同持有资源,但它引入引用计数,也意味着额外开销。std::weak_ptr 则用于打破循环引用,避免“互相持有导致谁都释放不了”的问题。
它们确实能显著降低内存泄漏风险,但前提是所有权边界要设计清楚。智能指针解决的是“谁负责释放”,并不会自动修复错误的对象关系建模。
#include <iostream>
#include <memory>

class MyClass {
public:
    MyClass() { std::cout << "MyClass constructed\n"; }
    ~MyClass() { std::cout << "MyClass destructed\n"; }
};

int main() {
    std::unique_ptr<MyClass> ptr(new MyClass());
    // 当ptr离开作用域时,MyClass对象会被自动销毁
    return 0;
}
这段代码演示的重点并不只是“自动释放”,而是对象生命周期被明确绑定到了 ptr 的作用域。当 ptr 离开作用域,析构函数就会触发,MyClass 对象随之销毁,手动清理步骤也随之消失。
追求性能时:内存池、垃圾回收与系统特性怎么选
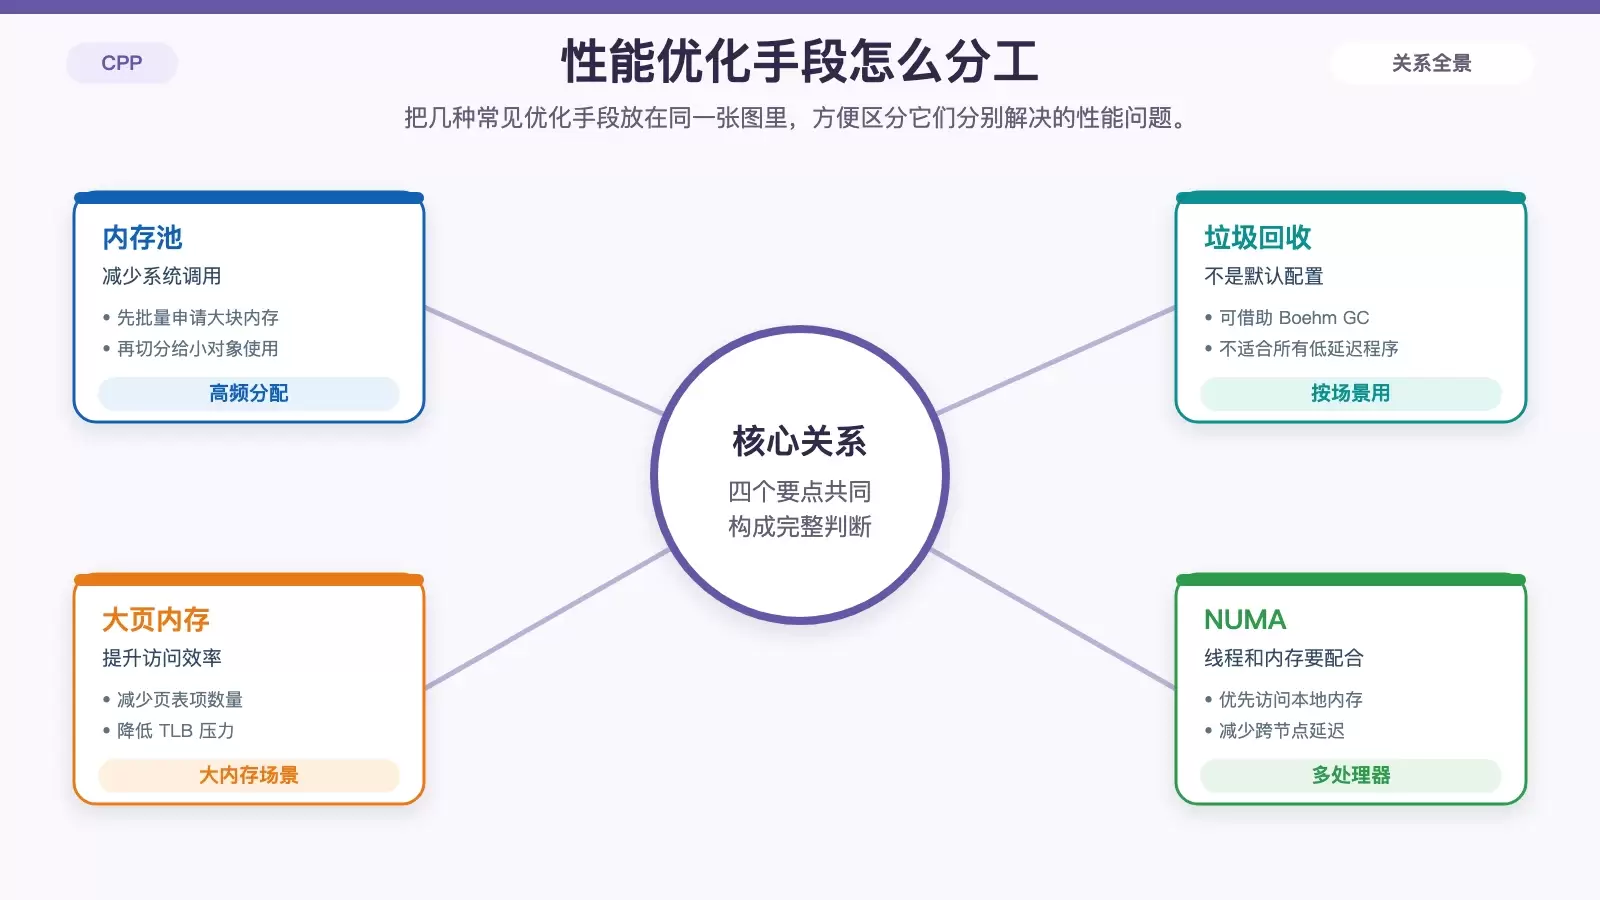
当程序已经具备基本正确性后,Debian 上的 C++ 内存优化往往会落到几类典型问题上:小块内存频繁分配、大块连续内存访问、多处理器节点访问延迟,以及是否要引入自动回收机制。
内存池适合高频小对象分配
如果程序频繁申请和释放大量小块内存,直接向系统反复申请可能带来明显开销。内存池的做法是先向系统申请一大块内存,再由程序内部按需切分和复用,相当于把“批发”和“零售”分开处理。
这样做的收益主要有两点:一是减少系统调用次数,二是降低碎片化和分配器管理成本。因此它常见于高并发服务、对象数量多且生命周期短的模块。
垃圾回收不是默认答案
C++ 标准库本身没有垃圾回收机制,但在 Debian 上可以借助第三方库,例如 Boehm GC,为程序提供自动回收能力。它适合某些对象关系复杂、手工管理代价过高的场景。
不过是否引入垃圾回收,仍然要看实际目标。C++ 一向强调“不为你不需要的东西付费”,如果程序对延迟、可预测性或资源控制非常敏感,那么传统的 RAII 与明确所有权模型通常更稳妥。
大页内存和 NUMA 更偏向系统级优化
对于数据库、科学计算这类需要大量连续内存的应用,大页内存可以减少页表项数量,减轻 CPU 的 TLB 负担,从而提高访问效率。这类优化通常不会改变业务代码结构,但会影响整体内存访问表现。
在多处理器系统上,Debian 也支持 NUMA。它的核心思路是让每个 CPU 尽量访问距离自己更近的内存,减少跨节点访问带来的延迟。对于多线程程序而言,线程绑定策略和内存分配位置如果配合得当,性能提升会比较明显。
出了问题怎么查:检测工具与系统保护机制
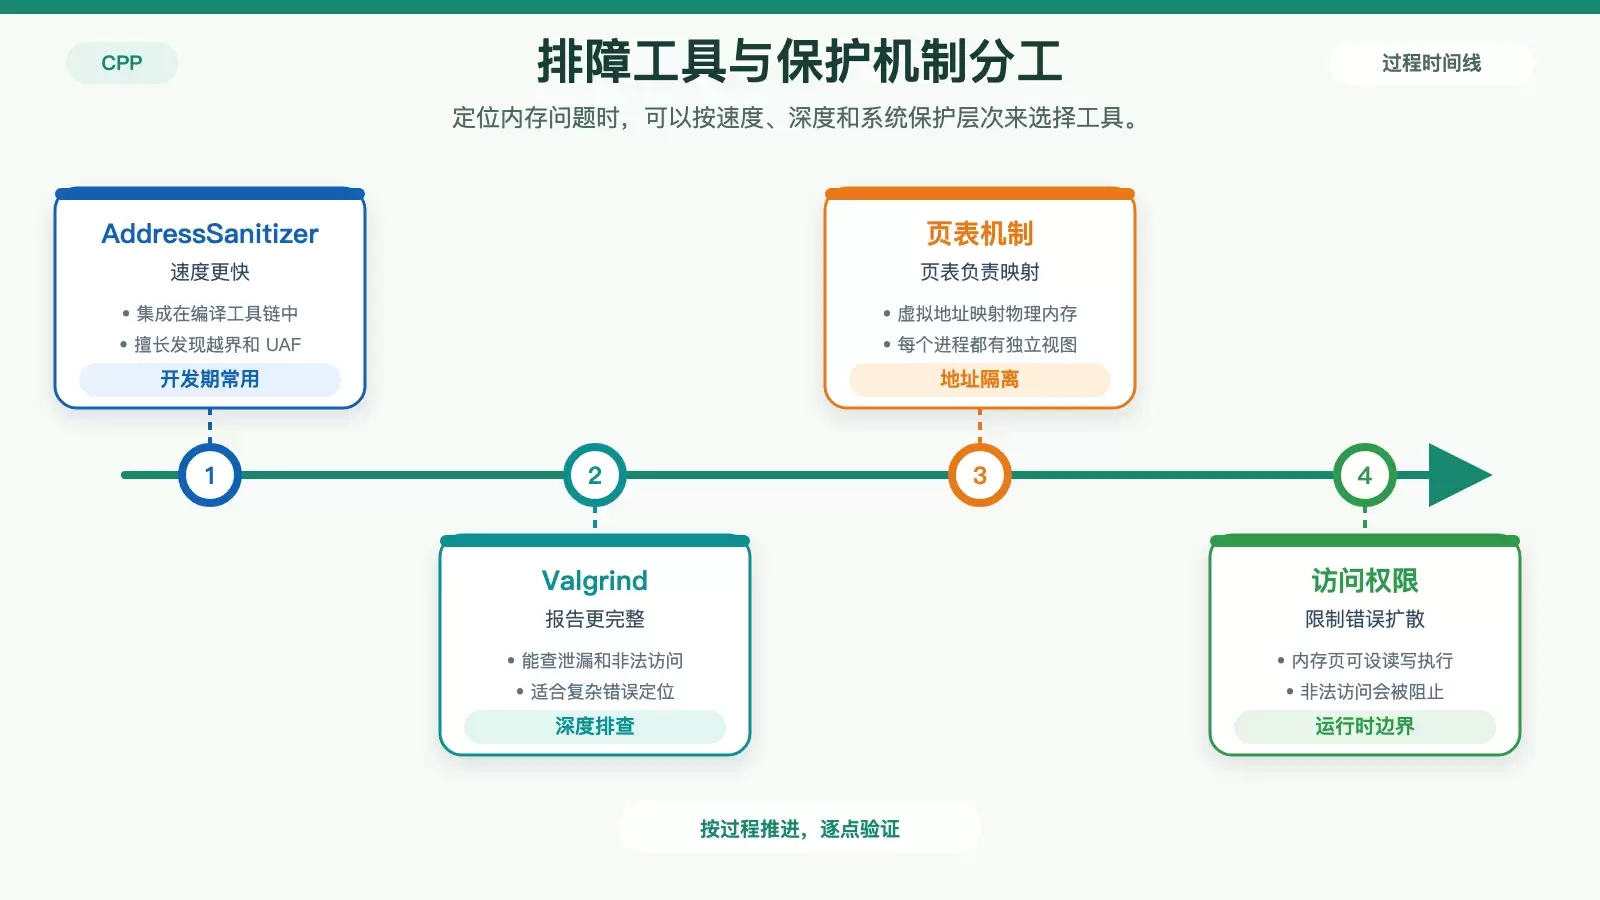
内存管理最难的地方,往往不是“怎么写”,而是“出错时怎么定位”。Debian 在这一点上比较友好,因为常用工具和底层保护机制都比较成熟。
Valgrind 适合细查泄漏和非法访问
Valgrind 是老牌内存调试工具,能够检查内存泄漏、越界访问、未初始化内存使用等问题。它的优势在于报告信息完整,适合排查复杂错误,尤其是在怀疑程序存在长期泄漏或隐蔽非法访问时。
它的代价是运行速度较慢,所以更适合测试和诊断阶段,而不是日常高频运行环境。
AddressSanitizer 更适合纳入日常构建
AddressSanitizer 集成在编译工具链中,通常比 Valgrind 更快,能够捕获缓冲区溢出、释放后继续使用等高频问题。对于持续集成、开发期回归测试来说,它往往更容易成为默认配置。
简单理解:如果你需要高频、快速地发现明显内存错误,AddressSanitizer 更顺手;如果你需要更深入地追踪内存行为,Valgrind 依然很有价值。
内核保护机制是最后一道底线
除了开发者层面的工具,Linux 内核本身还提供了多层内存保护。页表负责把虚拟内存映射到物理内存,每个进程都有自己的地址空间视图;而内存页的读、写、执行权限控制,则能阻止一部分非法访问直接扩散。
这些机制不能代替正确的代码设计,但它们构成了运行时的基本安全边界,也是 Debian 上 C++ 程序稳定运行的重要底层保障。
实践中的取舍:先稳住生命周期,再谈更高性能
把 Debian 上的 C++ 内存管理放在一起看,可以得到一条比较实用的路线:先用栈对象和 RAII 降低手工管理范围,再用 std::unique_ptr 等智能指针把堆对象的所有权写清楚;只有在性能瓶颈明确出现后,再考虑内存池、大页内存或 NUMA 这类更偏系统层的优化。
排障时则可以把 Valgrind 和 AddressSanitizer 作为两种互补工具使用:前者适合深入定位,后者适合日常集成。这样做的好处是,内存管理不再只是“避免泄漏”这么单一的目标,而是逐步建立起一套兼顾正确性、性能和可维护性的策略。









